
Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Седьмого марта эксперты зафиксировали новую волну аттач-спама, нацеленного на распространение Emotet. Объемы вредоносных рассылок пока невелики, загрузки дополнительных зловредов не обнаружено.

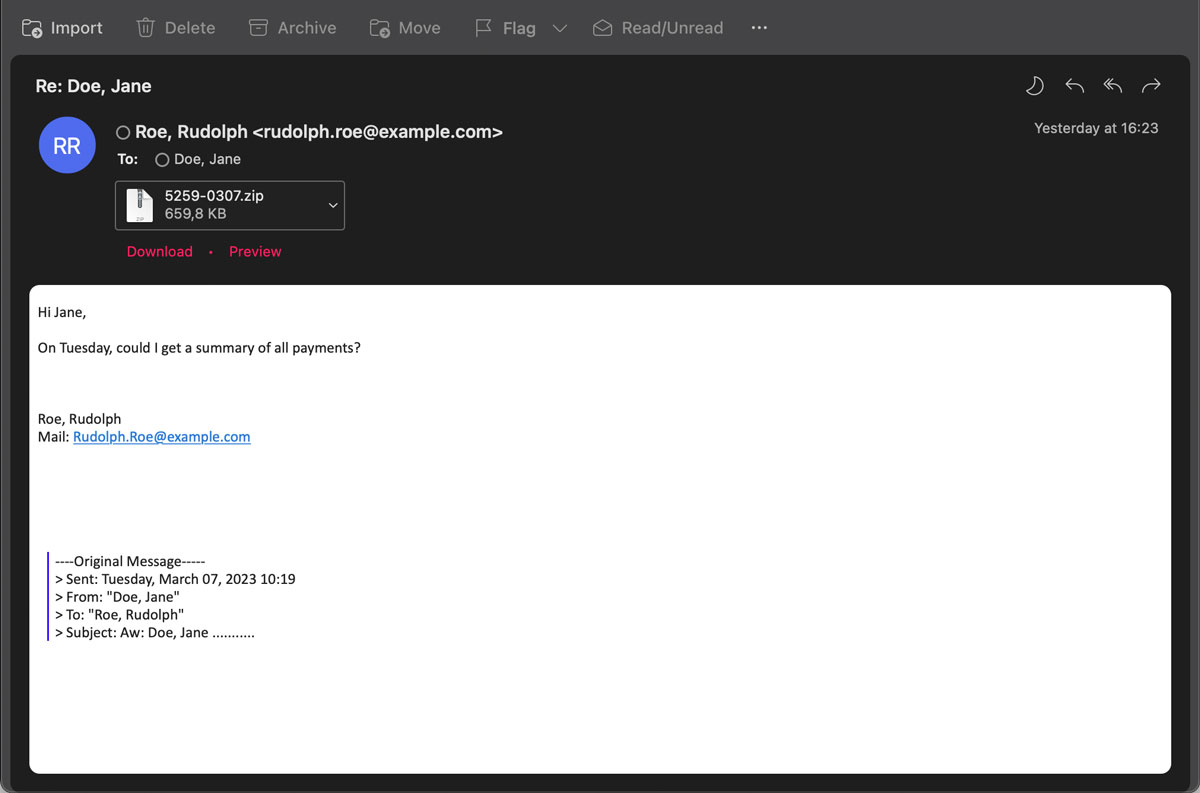
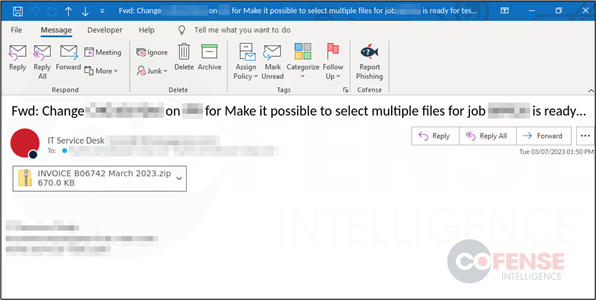
Спам-рассылка, выявленная Hornet Security, как и в ноябре, использует форму ответа на деловое письмо, ранее украденное Emotet у жертвы заражения. Вредоносное вложение, подвергнутое анализу в Cofense, было замаскировано под инвойс.


Прикрепленный архив содержит документ Microsoft Word весом более 500 Мбайт. Чтобы увеличить размер файла, злоумышленники заполняют его неиспользуемыми данными в надежде, что антивирусный сканер его проигнорирует или проверит только первые байты.

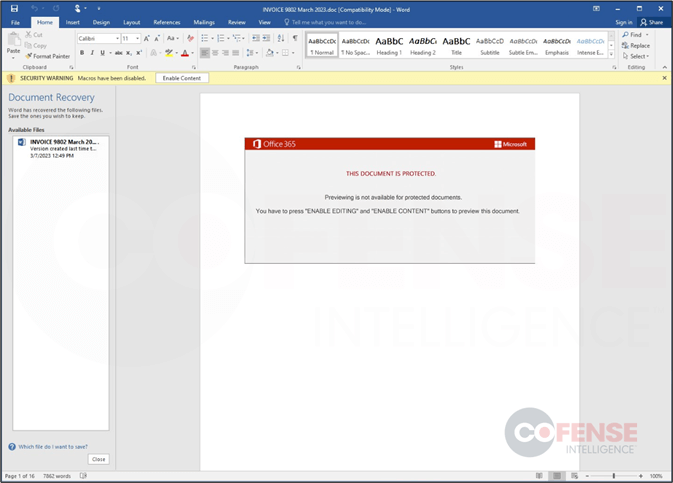
При открытии документа получателю предлагается включить режим редактирования и активный контент для просмотра в режиме Preview. Если пользователь последует подсказке, активируется макрос, загружающий Emotet с внешнего сайта.


Загруженная DLL-библиотека сохраняется под произвольным именем в папке %LocalAppData% и запускается на исполнение с помощью regsvr32.exe. Для обхода антивирусов троянский файл тоже увеличен в размерах до 500+ Мбайт. По состоянию на утро 9 марта его детектирует 21 антивирус из 62 в коллекции VirusTotal.

При запуске Emotet работает в фоновом режиме в ожидании команд с C2-сервера. Загрузки дополнительного пейлоада пока не зафиксировано, вредонос просто собирает контакты и письма для дальнейших спам-рассылок.

Эксперты надеются, что успех текущей Emotet-кампании будет небольшим: прошлым летом Microsoft ввела дефолтную блокировку макросов в документах Office, загруженных из интернета. Это ограничение распространяется также на сохраненные вложения в письма, и злоумышленники, использующие имейл, начали переходить на другие форматы. Последнее время они активно осваивают OneNote.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru