
Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Седьмого марта эксперты зафиксировали новую волну аттач-спама, нацеленного на распространение Emotet. Объемы вредоносных рассылок пока невелики, загрузки дополнительных зловредов не обнаружено.

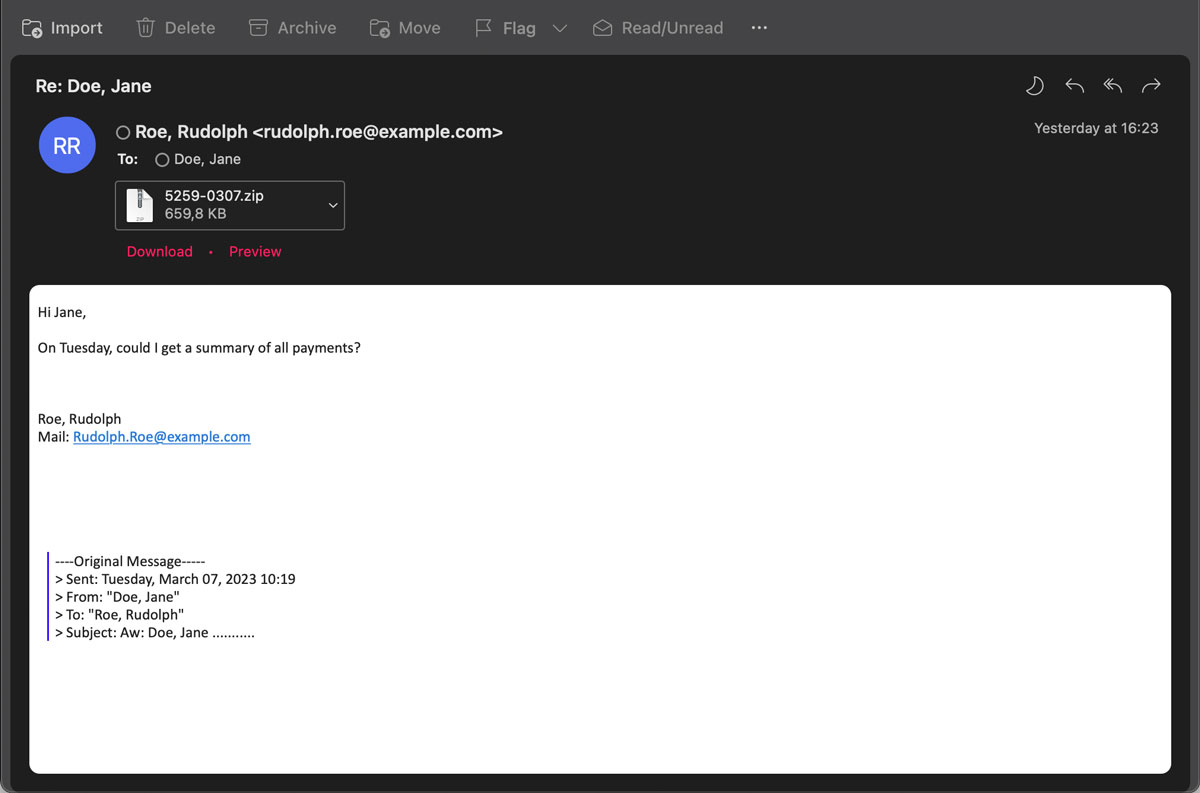
Спам-рассылка, выявленная Hornet Security, как и в ноябре, использует форму ответа на деловое письмо, ранее украденное Emotet у жертвы заражения. Вредоносное вложение, подвергнутое анализу в Cofense, было замаскировано под инвойс.


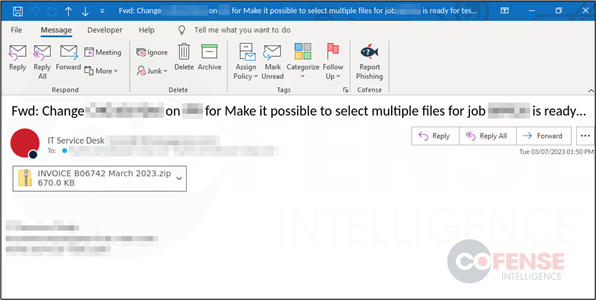
Прикрепленный архив содержит документ Microsoft Word весом более 500 Мбайт. Чтобы увеличить размер файла, злоумышленники заполняют его неиспользуемыми данными в надежде, что антивирусный сканер его проигнорирует или проверит только первые байты.

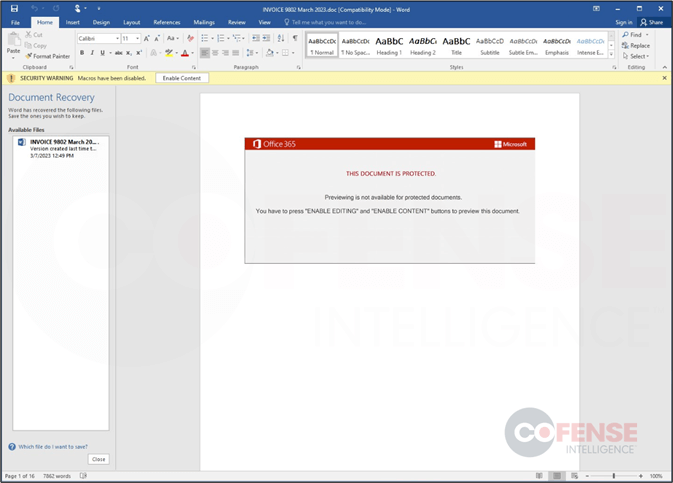
При открытии документа получателю предлагается включить режим редактирования и активный контент для просмотра в режиме Preview. Если пользователь последует подсказке, активируется макрос, загружающий Emotet с внешнего сайта.


Загруженная DLL-библиотека сохраняется под произвольным именем в папке %LocalAppData% и запускается на исполнение с помощью regsvr32.exe. Для обхода антивирусов троянский файл тоже увеличен в размерах до 500+ Мбайт. По состоянию на утро 9 марта его детектирует 21 антивирус из 62 в коллекции VirusTotal.

При запуске Emotet работает в фоновом режиме в ожидании команд с C2-сервера. Загрузки дополнительного пейлоада пока не зафиксировано, вредонос просто собирает контакты и письма для дальнейших спам-рассылок.

Эксперты надеются, что успех текущей Emotet-кампании будет небольшим: прошлым летом Microsoft ввела дефолтную блокировку макросов в документах Office, загруженных из интернета. Это ограничение распространяется также на сохраненные вложения в письма, и злоумышленники, использующие имейл, начали переходить на другие форматы. Последнее время они активно осваивают OneNote.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru