



Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

Шопинг-прога SHEIN сливала на сторону содержимое буфера обмена Android

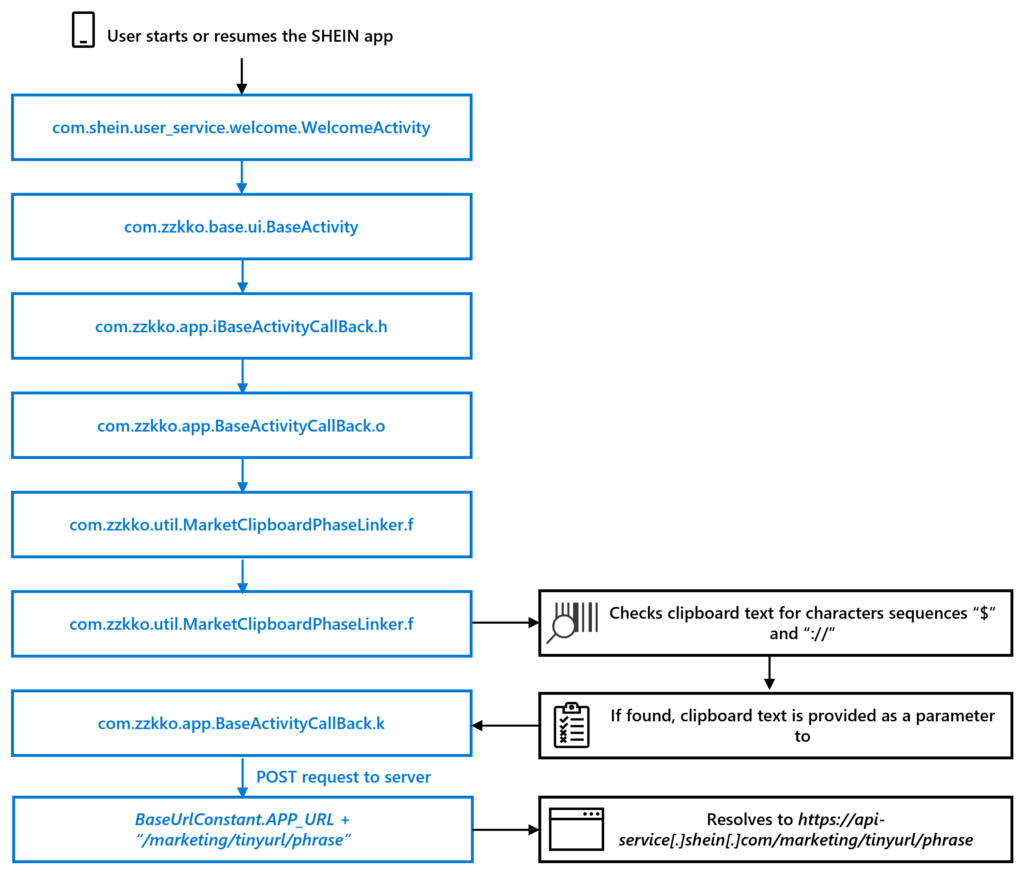
Исследователи из Microsoft обнаружили, что Android-приложение SHEIN время от времени копирует текст из буфера обмена и отсылает его на удаленный сервер. О находке сообщили в Google, и в мае прошлого года разработчик обновил свой продукт в магазине, исправив потенциально опасный баг.

Мобильное приложение китайского ретейлера SHEIN (ранее ZZKKO) собрало более 100 млн загрузок в Google Play. Проблема выявлена в версии 7.9.2, вышедшей в декабре прошлого года; текущая сборка — 9.0.0.

Как оказалось, после запуска программа для совершения покупок онлайн проверяет содержимое буфера обмена. Присутствие в тексте строк со знаками $ и :// инициирует отправку запроса HTTP POST на сервер api-service[.]shein[.]com с захваченными данными в виде параметра.


Эксперты не усмотрели злого умысла в таком поведении, но не преминули отметить, что данная функциональность не нужна шопинг-приложению для выполнения задач. Более того, она может поставить под угрозу безопасность и конфиденциальность пользовательских данных: в буфер обмена зачастую копируются пароли и платежная информация.

Не секрет, что мобильные приложения, в том числе доступные в Google Play, часто собирают больше информации, чем того требует их назначение. Разработчики стремятся монетизировать свои продукты и нередко лукавят, стараясь скрыть дополнительные функции от потребителей и цензуры.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru