



Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

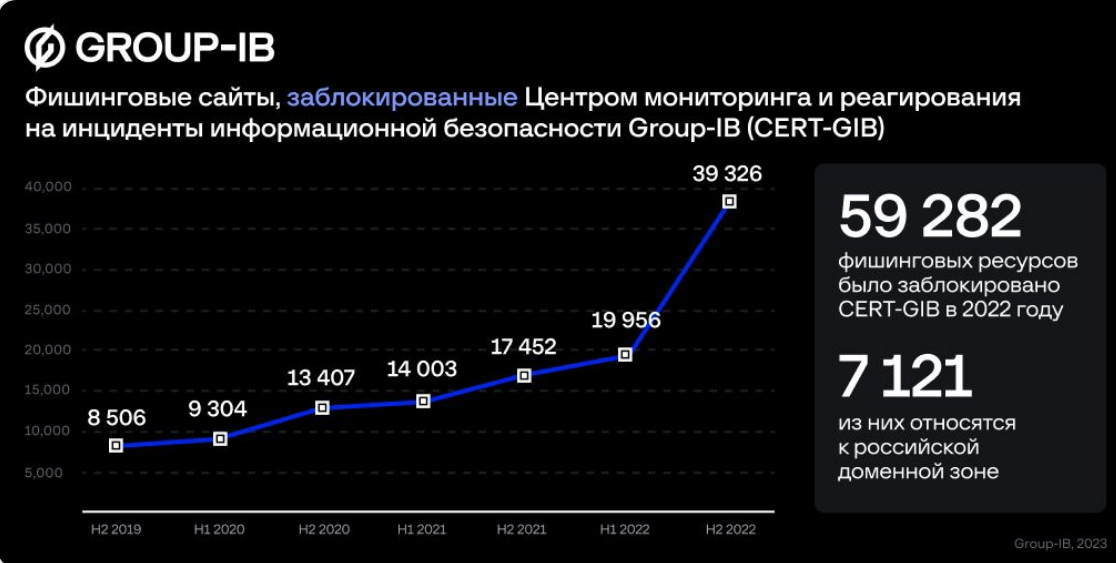
В прошлом году специалисты Group-IB по реагированию на киберинциденты (СERT-GIB) заблокировали более 59 000 фишинговых сайтов, в том числе 7 121 в российском сегменте интернета. В 2021 году показатели составили 31 455 и 3210 соответственно.

В целом в TLD-зонах RU и РФ выявлено 20 170 фишинговых доменов — против 15 363 годом ранее. Из трендов эксперты отметили активизацию фищеров в Telegram.


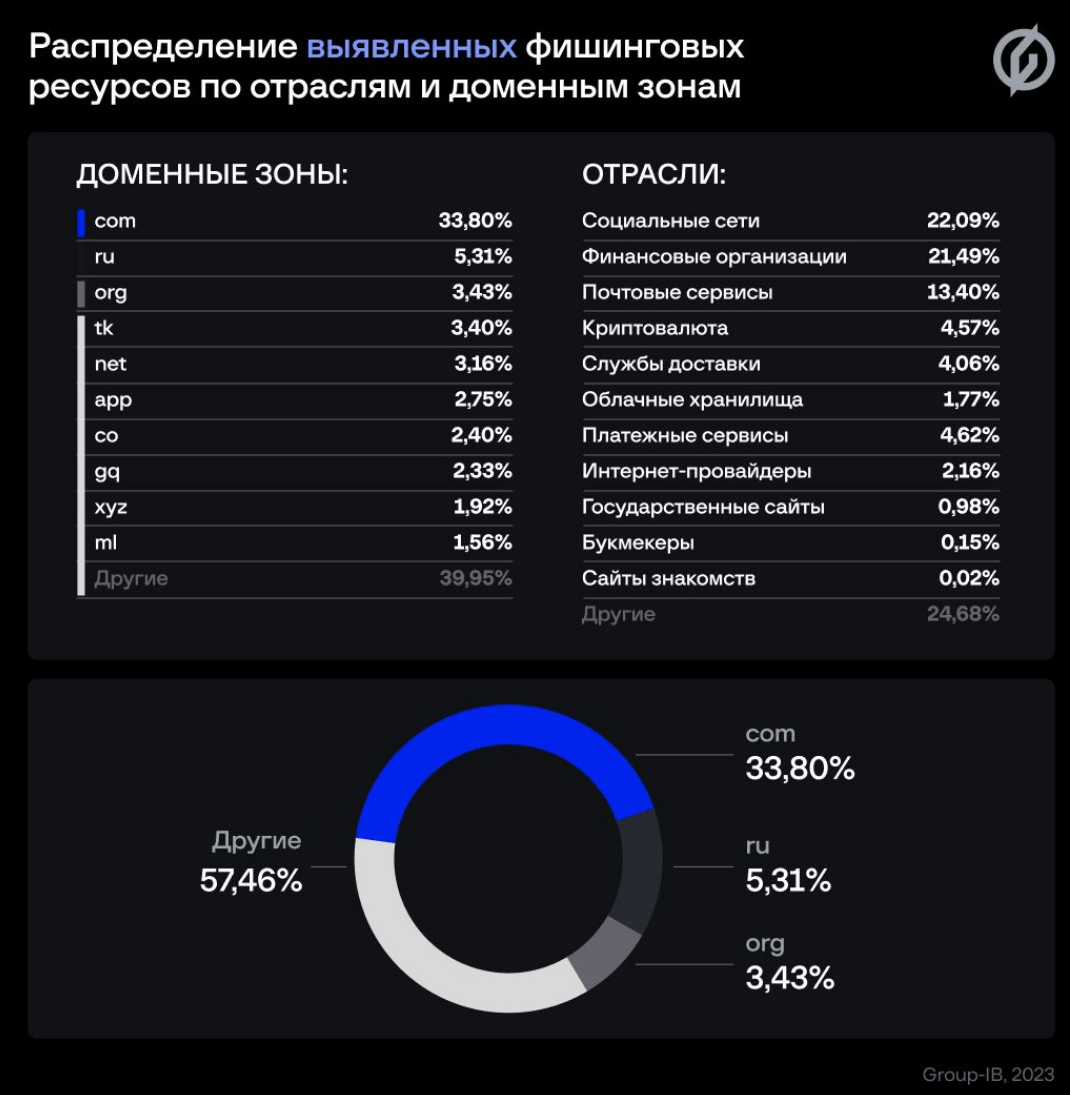
Свои ловушки злоумышленники чаще всего маскировали под социальные сети, банки, почтовые сервисы, а для размещения предпочитали пользоваться услугами провайдеров США, России и Германии. Каждый третий фишинговый сайт, по данным GIB, хостился в TLD-зоне COM.


Фишеры, облюбовавшие Telegram, распространяли от имени жертв сообщения с просьбой проголосовать за участника конкурса детских рисунков или онлайн-викторины. В погоне за ключами к аккаунтам злоумышленники также сулили бесплатную подписку на премиум-пакет мессенджера, прилагая ссылку для активации «подарка». В этом году мошеннические IM-сообщения начали имитировать извещения службы поддержки о временной блокировке учетной записи.

«Фишинг остается наиболее распространенной угрозой в интернете, ее масштабы продолжают расти, — комментирует Иван Лебедев, руководитель группы СERT-GIB по защите от фишинга. — Подобные сайты составляют 98-99% заблокированных ресурсов киберпреступников. В первую очередь это ресурсы, которые играют роль одного их основных элементов популярной схемы «Мамонт» (FakeCourier) и её версий, где у жертвы под предлогом фейковой покупки, доставки, аренды или свидания похищают деньги и данные банковских карт».

Чтобы не стать жертвой фишинга, Group-IB рекомендует придерживаться следующих правил:

  • проявлять осмотрительность при посещении сайтов, даже при загрузке приложений из официальных магазинов;
  • тщательно проверять имена доменов, по возможности использовать официальные приложения;
  • проверять все реквизиты переводов и платежей при оформлении покупок онлайн, не разглашать одноразовые коды, ПИН и CVV;
  • не переходить по подозрительным ссылкам от неизвестных отправителей.
Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru