



Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

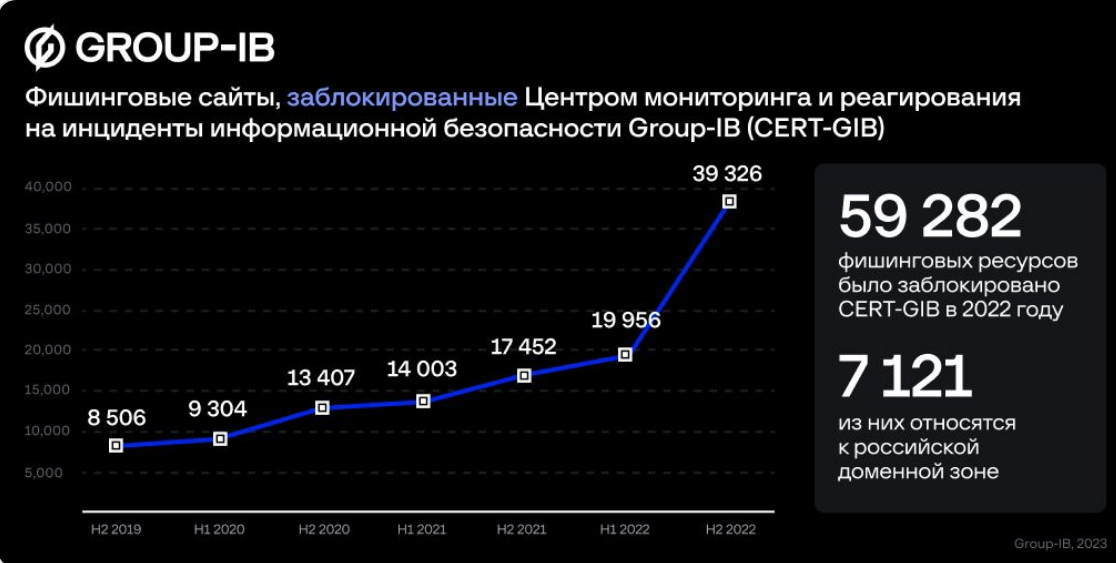
В прошлом году специалисты Group-IB по реагированию на киберинциденты (СERT-GIB) заблокировали более 59 000 фишинговых сайтов, в том числе 7 121 в российском сегменте интернета. В 2021 году показатели составили 31 455 и 3210 соответственно.

В целом в TLD-зонах RU и РФ выявлено 20 170 фишинговых доменов — против 15 363 годом ранее. Из трендов эксперты отметили активизацию фищеров в Telegram.


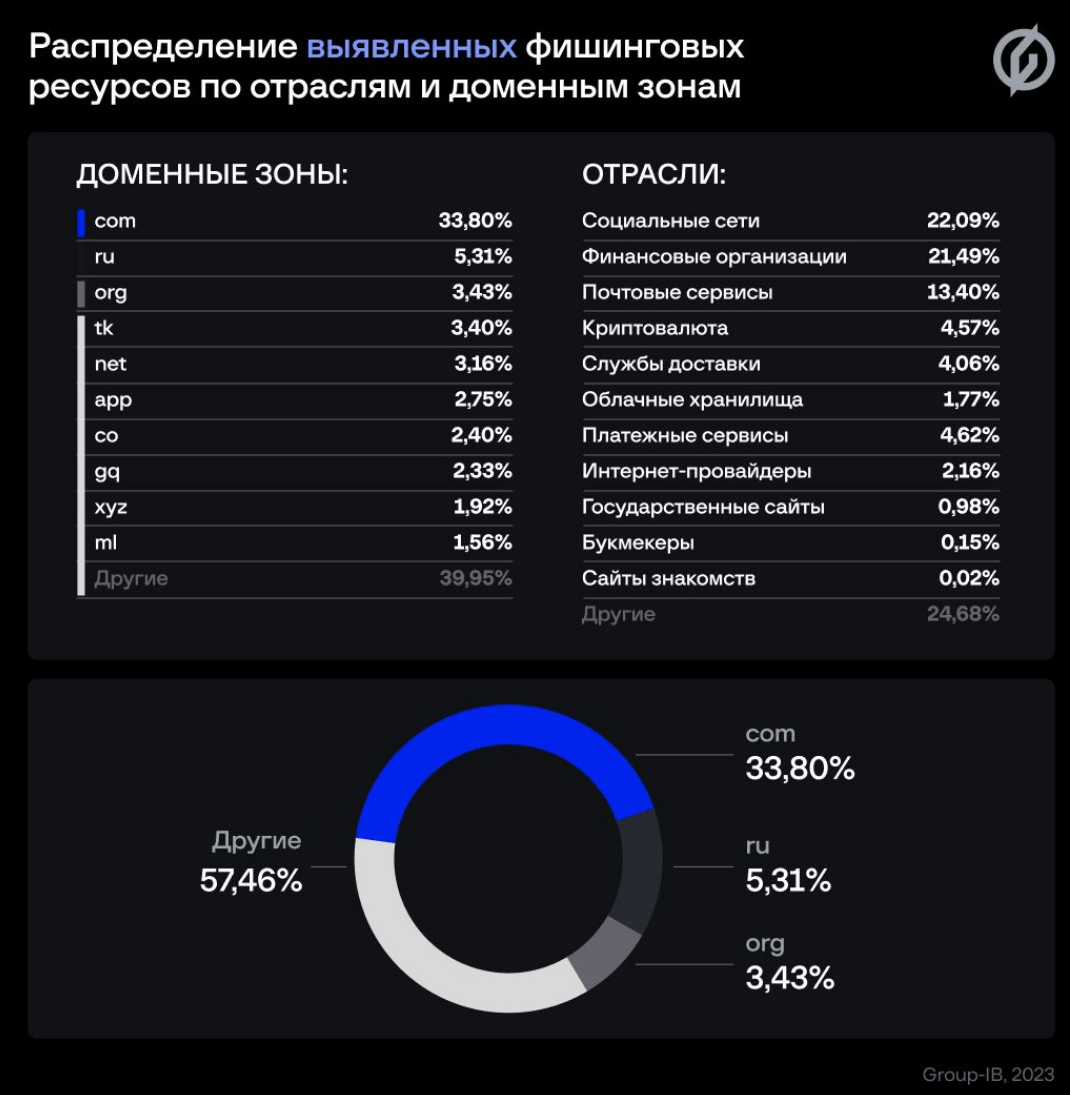
Свои ловушки злоумышленники чаще всего маскировали под социальные сети, банки, почтовые сервисы, а для размещения предпочитали пользоваться услугами провайдеров США, России и Германии. Каждый третий фишинговый сайт, по данным GIB, хостился в TLD-зоне COM.


Фишеры, облюбовавшие Telegram, распространяли от имени жертв сообщения с просьбой проголосовать за участника конкурса детских рисунков или онлайн-викторины. В погоне за ключами к аккаунтам злоумышленники также сулили бесплатную подписку на премиум-пакет мессенджера, прилагая ссылку для активации «подарка». В этом году мошеннические IM-сообщения начали имитировать извещения службы поддержки о временной блокировке учетной записи.

«Фишинг остается наиболее распространенной угрозой в интернете, ее масштабы продолжают расти, — комментирует Иван Лебедев, руководитель группы СERT-GIB по защите от фишинга. — Подобные сайты составляют 98-99% заблокированных ресурсов киберпреступников. В первую очередь это ресурсы, которые играют роль одного их основных элементов популярной схемы «Мамонт» (FakeCourier) и её версий, где у жертвы под предлогом фейковой покупки, доставки, аренды или свидания похищают деньги и данные банковских карт».

Чтобы не стать жертвой фишинга, Group-IB рекомендует придерживаться следующих правил:

  • проявлять осмотрительность при посещении сайтов, даже при загрузке приложений из официальных магазинов;
  • тщательно проверять имена доменов, по возможности использовать официальные приложения;
  • проверять все реквизиты переводов и платежей при оформлении покупок онлайн, не разглашать одноразовые коды, ПИН и CVV;
  • не переходить по подозрительным ссылкам от неизвестных отправителей.
Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru