



Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Киберпреступная группировка APT27, известная под именем Iron Tiger, разработала Linux-версию кастомного вредоноса SysUpdate. Теперь группа, чьи корни находятся якобы в Китае, способна атаковать больше корпоративных сервисов.

Согласно отчёту компании Trend Micro, злоумышленники начали тестировать Linux-версию зловреда в июле 2022 года. Только в октябре ряд пейлоадов попал в «дикую природу». Новый образец трояна написан на  C++ с использованием библиотеки Asio.

Функциональность семплов очень близка к тому, что демонстрирует Windows-версия SysUpdate. Не стоит также забывать, что APT27 прошлым летом уже проводила атаки на системы Linux и macOS с помощью бэкдора rshell.

В новых кампаниях по распространению SysUpdate, на которые обратили внимание специалисты Trend Micro, атакующие разворачивали не только Linux-, но и Windows-версию трояна. Точный вектор неизвестен, однако эксперты предполагают, что злоумышленники используют мессенджеры для введения жертв в заблуждение.

SysUpdate способен осуществлять следующие действия в заражённой системе:

  • Запускать, останавливать и удалять службы;
  • Снимать скриншоты;
  • Просматривать и завершать процессы;
  • Находить, удалять, переименовывать, загружать и скачивать файлы;
  • Запускать команды.

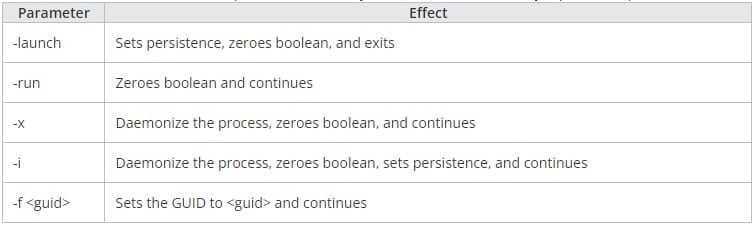
Linux-версия SysUpdate представляет собой исполняемый файл в формате ELF и использует те же ключи сетевого шифрования, что и его Windows-собрат. Бинарник поддерживает пять параметров, определяющих, что вредонос будет делать следующим шагом: настраивать GUID (Globally Unique Identifier), укрепляться в системе и т. п.


Троян копирует скрипт в директорию /usr/lib/systemd/system/, на что требуются права root. Linux-вариант также использует DNS-туннелирование, соответствующую информацию он берёт из /etc/resolv.conf.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru