



В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

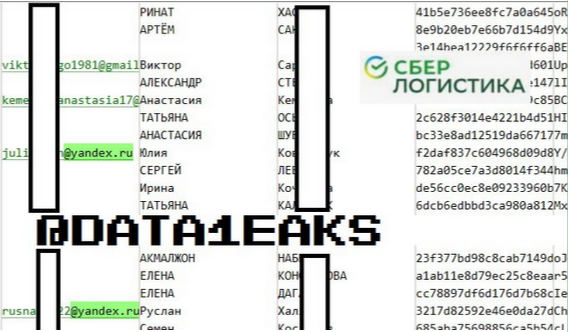
В телеграм-каналах, отслеживающих утечки информации в рунете, появилось сообщение о новой публикации хактивистов. Автор слива утверждает, что получил доступ к ПДн клиентов и сотрудников службы доставки «СберЛогистика».

В двух файлах, выложенных в общий доступ, суммарно содержится около 1,4 млн строк с номерами телефонов и адресами электронной почты. Новейшие записи внесены в базу 3 февраля этого года.

Согласно @data1eaks, файл users.csv содержит 671 476 строк со следующими данными:

  • Ф.И.О. клиента;
  • имейл (127 606 уникальных адресов);
  • телефон (668 601 уникальных номеров);
  • хеш пароля с солью.

В файл emp.csv включены данные более 10,6 тыс. сотрудников «СберЛогистики». Он содержит 691 550 строк с такой информацией:

  • Ф.И.О.;
  • номер телефона (10 335 уникальных);
  • адрес корпоративной почты (@sblogistica.ru);
  • филиал и должность;
  • прочая техническая информация и операционные действия.


По данным канала «Утечки информации», автор новой скандальной публикации — тот же источник, который ранее сливал аналогичную информацию «Почты России», портала GeekBrains, службы доставки Delivery Club и многих других российских сервисов.

Пресс-служба СберЛогистики прокомментировала предполагаемую утечку данных:

«Информация не соответствует действительности. Банк успешно отражает любые атаки и обладает самой современной системой защиты информации. Денежные средства клиентов надежно защищены, данные находятся в безопасности. На хакерских ресурсах в Интернете представлены различные данные, имеющие отношение к клиентам Сбербанка. Это компиляции различных баз данных, полученные в результате взлома компаний-подрядчиков дочерних компаний Сбера. Никакой чувствительной финансовой информации в них нет. Как правило, спекуляции на тему утечек спровоцированы мошенниками, которые торгуют компиляциями данных, рекомендуем не обращать на них внимания».

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru