



Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

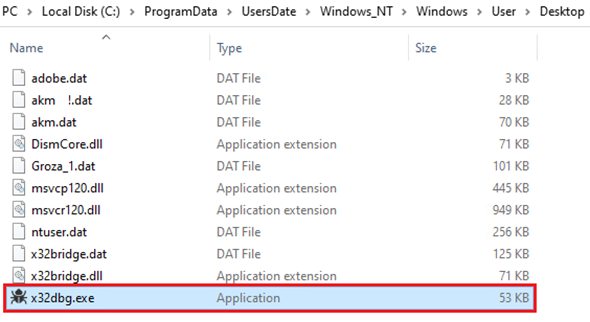
Троян PlugX, открывающий удалённый доступ к заражённому устройству, маскируется под отладчик с открытым исходным кодом для Windows — x64dbg. Метод DLL side-loading позволяет ему обходить защитные системы.

Об активности вредоноса рассказали специалисты Trend Micro. В своём отчёте они пишут следующее:

«Сам файл представляет собой легитимный дебаггер для Windows, который используется в основном для анализа кода на уровне пользователя и ядра. С его помощью эксперты могут снять дампы при сбоях в работе софта или отследить активность CPU».

PlugX также известен под именем Korplug, о котором специалисты предупреждали ещё в 2012 году. Вредонос представляет собой модульный инструмент, который злоумышленники используют после первоначальной компрометации системы.

PlugX всегда располагал богатой функциональностью, позволяющей операторам качественно извлекать данные жертвы и использовать заражённый компьютер в своих целях.

Одна из основных техник, которой пользуется PlugX, — DLL side-loading (загрузка вредоносной DLL-библиотеки в составе легитимного софтового пакета). Поскольку отладчик x64dbg (x32dbg.exe) подписан известным разработчиком, защитные программы с большой долей вероятности пропустят запуск модифицированной версии дебаггера.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru