



Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

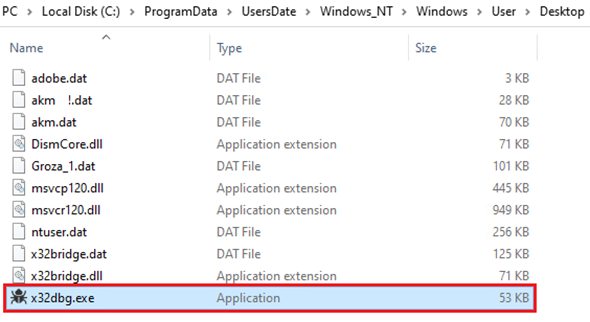
Троян PlugX, открывающий удалённый доступ к заражённому устройству, маскируется под отладчик с открытым исходным кодом для Windows — x64dbg. Метод DLL side-loading позволяет ему обходить защитные системы.

Об активности вредоноса рассказали специалисты Trend Micro. В своём отчёте они пишут следующее:

«Сам файл представляет собой легитимный дебаггер для Windows, который используется в основном для анализа кода на уровне пользователя и ядра. С его помощью эксперты могут снять дампы при сбоях в работе софта или отследить активность CPU».

PlugX также известен под именем Korplug, о котором специалисты предупреждали ещё в 2012 году. Вредонос представляет собой модульный инструмент, который злоумышленники используют после первоначальной компрометации системы.

PlugX всегда располагал богатой функциональностью, позволяющей операторам качественно извлекать данные жертвы и использовать заражённый компьютер в своих целях.

Одна из основных техник, которой пользуется PlugX, — DLL side-loading (загрузка вредоносной DLL-библиотеки в составе легитимного софтового пакета). Поскольку отладчик x64dbg (x32dbg.exe) подписан известным разработчиком, защитные программы с большой долей вероятности пропустят запуск модифицированной версии дебаггера.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru