


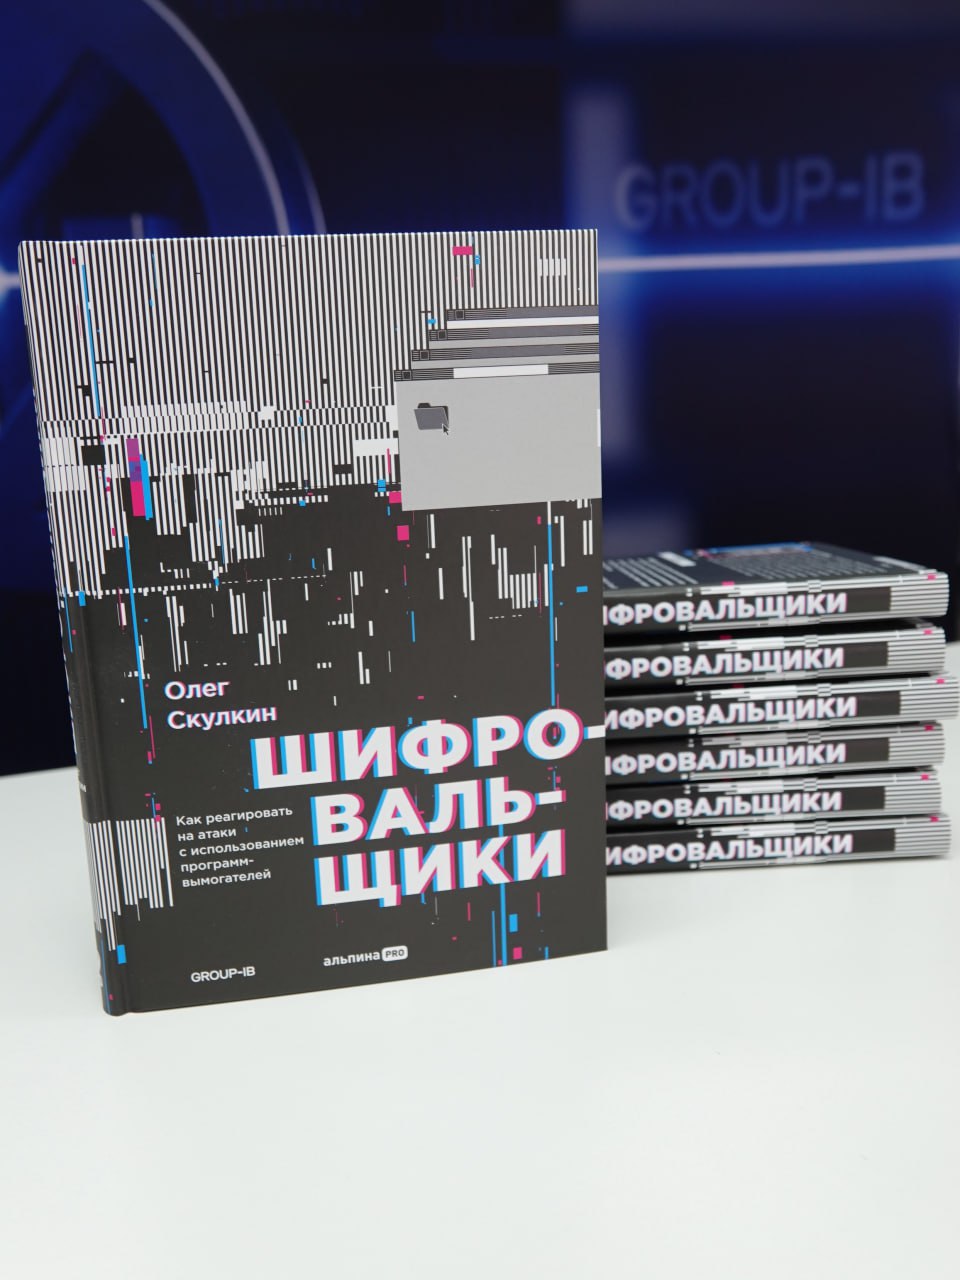

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Автор книги «Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей», изданной «Альпина ПРО», — Олег Скулкин, руководитель Лаборатории цифровой криминалистики Group-IB.

Эксперт знакомит читателей с историей развития киберугрозы, тактиками, техниками и инструментами преступных групп, а также приводит подробные инструкции по расследованию и предотвращению таких атак.

Первая в своем роде российская книга задумывалась как практическое пособие для широкого круга специалистов, от студентов, изучающих кибербез, до вирусных аналитиков и групп реагирования на инциденты. Рекомендации составлены с учетом опыта криминалистов GIB в расследовании случаев вымогательства, в том числе со стороны таких известных группировок, как Conti, OldGremlin, LockBit, REvil, Hive.

«Надеюсь, что эта книга поможет многим не только реагировать на инциденты, но и лучше понять текущий ландшафт угроз, связанный̆ с атаками программ-вымогателей, — заявил автор. — Имея представление о жизненном цикле атак шифровальщиков, вы можете использовать различные модели, в том числе унифицированный жизненный цикл для реконструкции атаки. При этом не стоит ограничиваться только теми криминалистическими артефактами, которые описаны в книге. Полезными сторонними источниками информации являются, например, системы класса XDR или Threat Intelligence».

Согласно Group-IB, шифровальщики уже четвертый год подряд возглавляют список самых опасных и разрушительных киберугроз для организаций. География вымогательских атак обширна: от них страдают в Америке, Европе, Азиатско-Тихоокеанском регионе, а с недавних пор и в России.

По оценке экспертов, в 2022 году количество атак шифровальщиков на российский бизнес увеличилось в три раза. Рекорд по сумме выкупа поставила кибергруппа OldGremlin, потребовав 1 млрд рублей. В действиях вымогателей также подмечен новый тренд: использование вредоносов для разрушения ИТ-инфраструктуры и кибердиверсий.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru