



В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

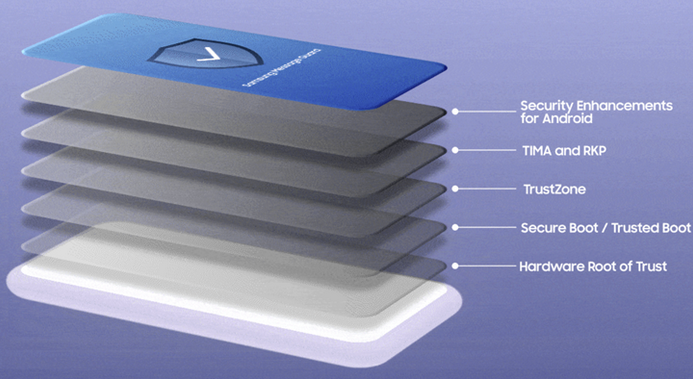
В минувший уикенд компания Samsung анонсировала новый защитный механизм для Android-устройств линейки Galaxy. Решение Message Guard автоматически выявляет и нейтрализует спрятанных в картинках зловредов, распространяемых в рамках атак zero-click.

Атаки zero-click обычно используют уязвимости нулевого дня в почтовых клиентах, приложениях для обмена SMS / MMS или мессенджерах; запуск вредоносного кода при этом не требует никаких действий от жертвы. Поскольку подобная тактика повышает скрытность, злоумышленники зачастую прибегают к ней для доставки шпионских программ.

На смартфонах Samsung Galaxy таких атак пока не замечено, однако производитель решил принять меру защиты на опережение. Механизм Message Guard, ограждающий пользователей Samsung Messages и Google Messages от скрытых угроз, пока доступен лишь на Galaxy S23, но в дальнейшем через обновление распространится и на другие смартфоны и планшеты, использующие интерфейс One UI 5.1 или выше.

Новинка поддерживает семь форматов изображений: PNG, JPG/JPEG, GIF, ICO, WEBP, BMP и WBMP. Полученный через приложение файл помещается в карантин, его содержимое проверяется побитово, с обработкой в контролируемой среде. Механизм не требует активации вручную и работает в фоновом режиме.


Новый охранник Samsung Galaxy аналогичен Apple-сервису BlastDoor — песочнице для iMessage, впервые реализованной в iOS 14. Необходимость подобной защиты доказал участник проекта Google Project Zero Сэмьюэл Грос (Samuel Groß), продемонстрировав атаку zero-click на iPhone. После реального случая, когда шпиону Pegasus удалось обойти BlastDoor, нововведение Apple пришлось дорабатывать.

В прошлом году пользователям iPhone предоставили еще один механизм защиты от сложных шпионских атак — Lockdown Mode (режим блокировки). Когда опция активна, работа ряда приложений, сайтов и функций строго ограничена, а некоторые возможности вообще недоступны. Режим блокировки был введен в iOS 16, iPadOS 16 и macOS Ventura.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru