



Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Работающий мужчина 25-44 лет, со средним заработком и банковскими онлайн-сервисами в телефоне. Банк России составил портрет типичной жертвы финансовых аферистов. И это далеко не пенсионеры.

Пострадать от действий мошенников может любой человек, независимо от возраста и статуса, говорится в сообщении Банка России.

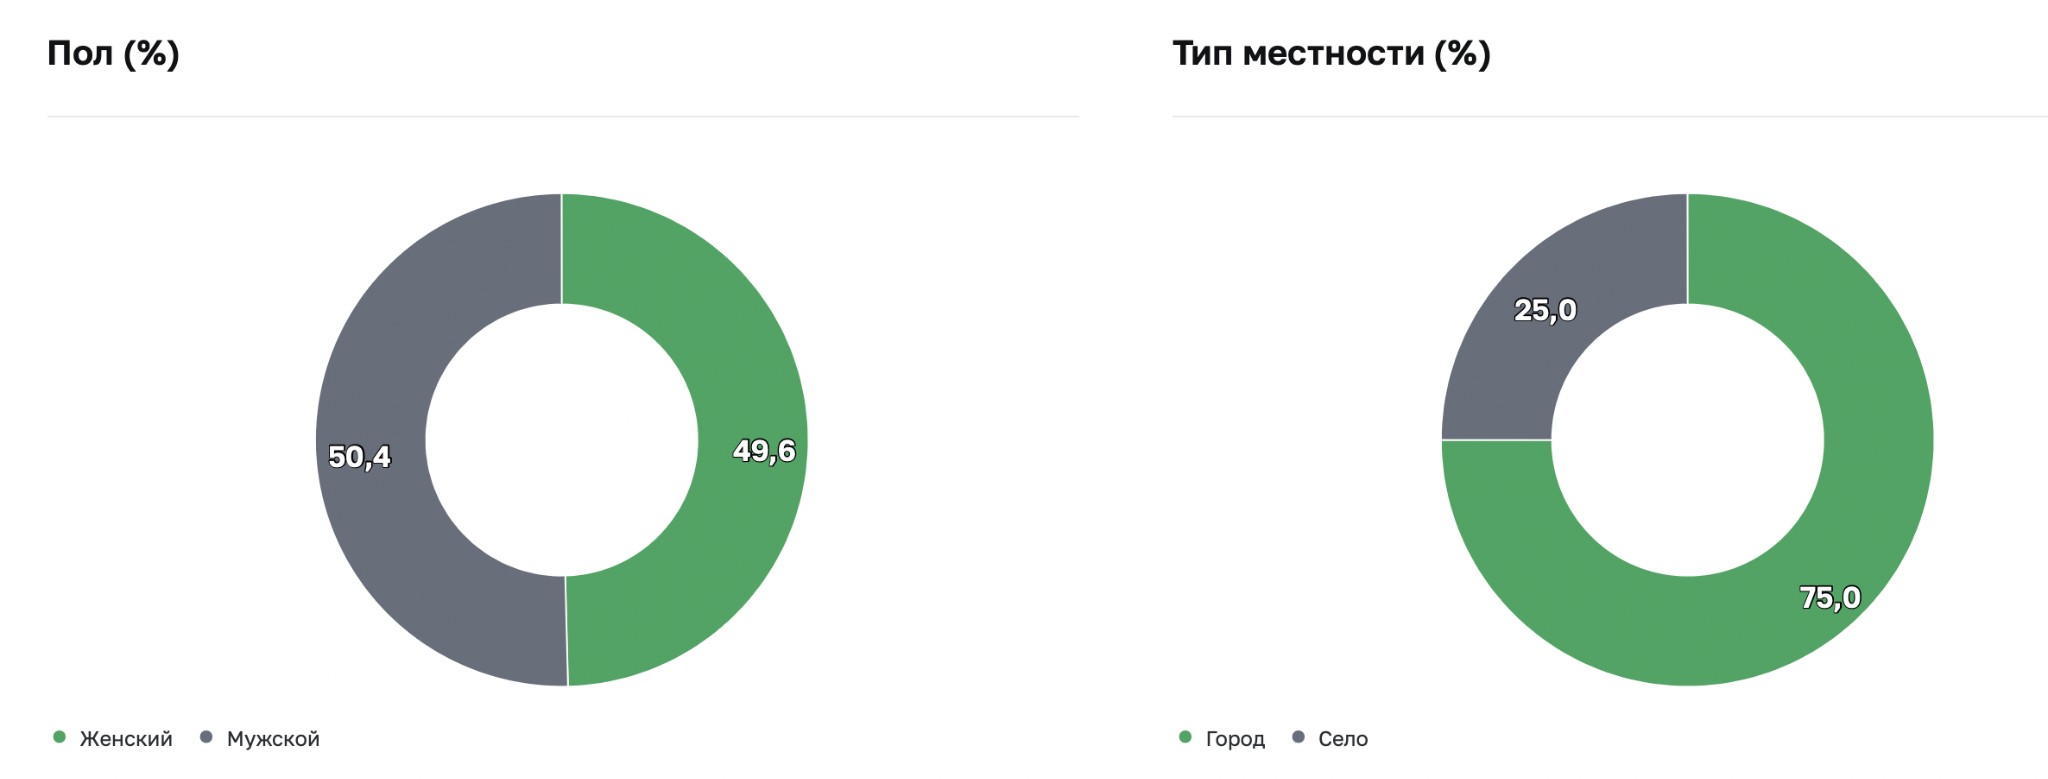
Тем не менее опрос ЦБ позволил сформировать среднестатистический портрет клиента банка, наиболее уязвимого для обмана:

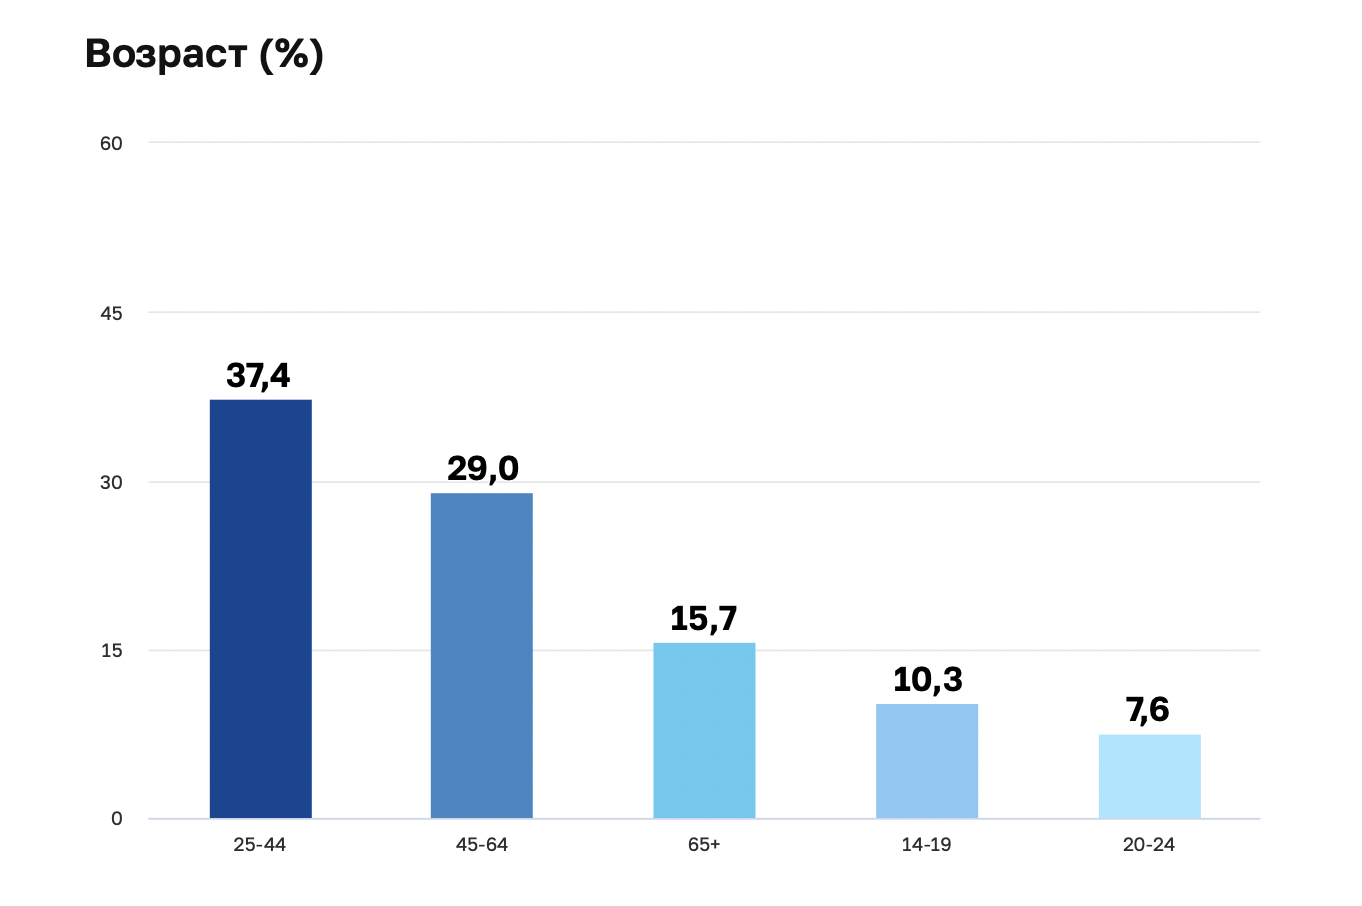
  • Возраст от 25 до 44 лет.
  • Проживает в городе.
  • Работающий мужчина со средним уровнем дохода и средним образованием.
  • Активно пользуется банковскими онлайн-сервисами.

По статистике женщины страдают от мошенников меньше всего на процент. 75% жертв живут в городе.


Вторая “незащищенная” категория — граждане 45-54 лет. Пенсионеры занимают только третью строчку среди тех, кто более других подвержен банковским аферам.


Чаще всего мошенники звонили жертвам на мобильные телефоны и рассылали СМС. Растет доля использования мессенджеров и соцсетей — 22% от всего “пирога” афер.

Эксперты советуют установить на телефон “антиспам” — приложение для определения номеров, которое предупредит о нежелательных вызовах.

“Важно помнить, что сегодня мошенники часто используют сервисы подмены номеров, — предупреждает эксперт компании “Газинформсервис” Григорий Ковшов. — Не спешите выполнять действия звонящего, даже если номер похож на официальный контакт финансового учреждения”.

Мошенника легко опознать по стилю общения, напоминают эксперты.

Чаще всего они используют стратегию запугивания. Настоящий сотрудник банка никогда не будет угрожать санкциями или требовать принятия быстрых решений.

Добавим, по свежим данным ЦБ, банки в прошлом году вернули клиентам меньше похищенных средств — 618,4 млн рублей или 4,4% от всего объема краж. Отказы в выплатах объясняются как раз высокой долей социальной инженерии, когда граждане сами переводят деньги злоумышленникам или раскрывают банковские данные.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru