



Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Проведенный в Minerva Labs анализ одного из семплов, загруженных на VirusTotal, показал, что вредонос до зубов вооружен средствами противодействия анализу. Новобранец также умеет загружать и исполнять дополнительные файлы.

Исследователей поразило количество техник, позволяющих определить запуск в песочнице, виртуальной машине или из-под отладчика: их оказалось полтора десятка. Реализации проверок на наличие антивирусов в коде не обнаружено.

Вредонос также проверяет дефолтный язык системы, используя Windows-функцию GetUserDefaultLangID (winnls.h). Если это русский, украинский, белорусский, таджикский, словенский, грузинский, казахский или узбекский (кириллица), исполнение откатывается.

Больше всего экспертов заинтересовало использование API-функции Beep (utilapiset.h) для задержки исполнения: с этой целью зловреды обычно используют Sleep API. Характерное отличие подсказало кодовое имя для новой угрозы — в Minerva ее нарекли Beep.

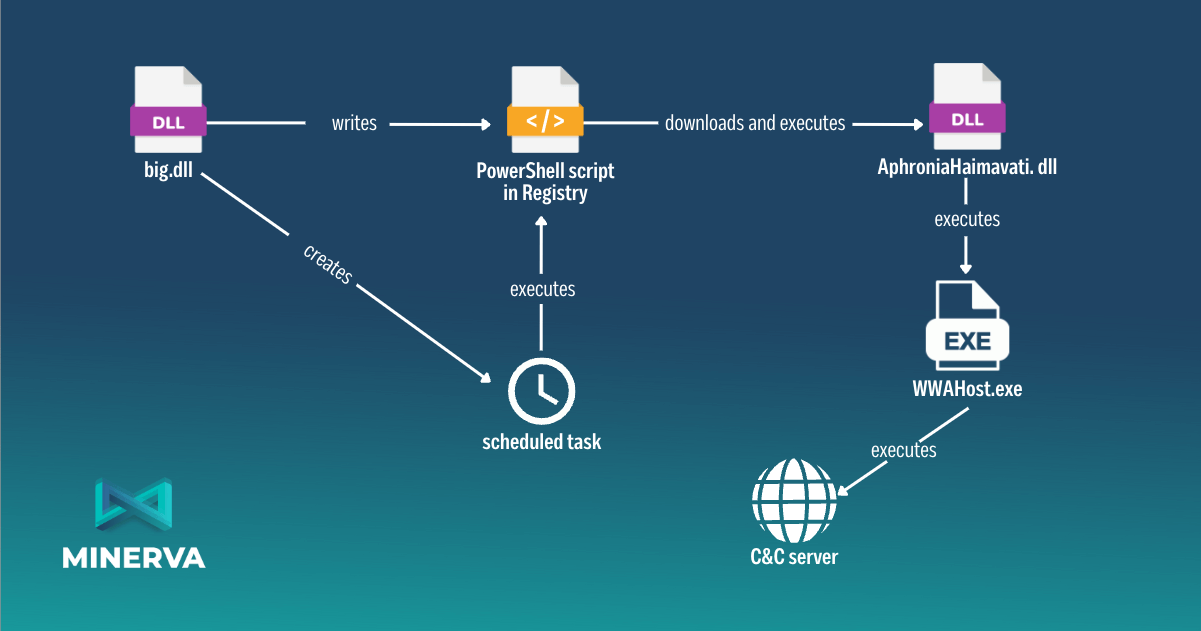
Вредоносная программа состоит из трех компонентов:

  • дроппер (big.dll, детектируют 55 из 70 антивирусов VirusTotal, результат на 15 февраля);
  • инжектор (AphroniaHaimavati.dll, 48 из 70);
  • полезная нагрузка.

Первый отвечает за создание нового ключа реестра и исполнение PowerShell-загрузчика. Сценарий при этом запускается каждые 13 минут (для этого в Windows создается новое запланированное задание), чтобы получить с удаленного сервера инжектор.

Этот модуль сначала проверяет окружение. Не найдя признаков враждебной среды, он извлекает и запускает полезную нагрузку, внедряя ее в легитимный процесс WWAHost.exe по методу process hollowing.


Пейлоад-компонент собирает и сливает на сторону системные данные. По команде с C2-сервера (расположен в США, адрес вшит в код) он может составить список запущенных процессов, собрать дополнительную информацию, запустить исполнение шелл-кода, DLL или файла EXE.

Список команд Beep включает 10 наименований, однако некоторые из них не реализованы. Исследователи пришли к выводу, что зловред находится на ранней стадии разработки.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru