



Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

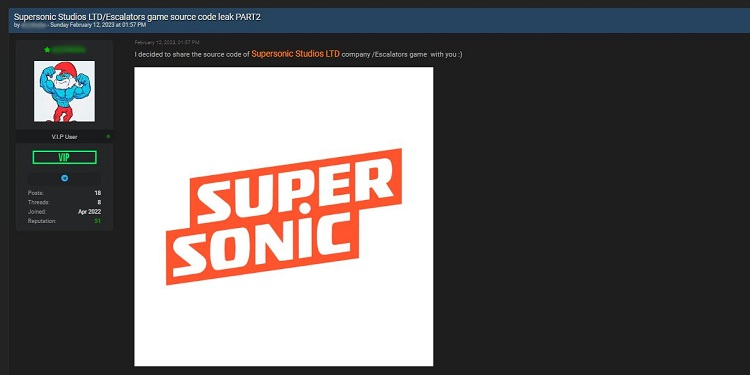
На нескольких хакерских форумах опубликованы исходные коды игры-головоломки Escalators для мобильных устройств — по крайней мере, так утверждает автор слива. В Cybernews ознакомились с содержимым дампа в 600 Мбайт и пришли к выводу, что утечка может обернуться убытками для издателя, а также кражей конфиденциальных данных пользователей.

Мобильная игра «Эскалаторы» относительно популярна: она собрала более 10 млн загрузок в Google Play и десятки тысяч отзывов в магазине Apple. Компания-издатель Supersonic Studios базируется в Тель-Авиве.

Утечка исходников — большая неприятность для разработчиков, так как это удар по интеллектуальной собственности. Злоумышленники также могут выяснить слабости приложения и подготовить эксплойты.

Слитая информация, по словам Cybernews, включает ссылку на Firebase и ключ доступа к хранилищу. С их помощью злоумышленник сможет добраться до закрытых пользовательских данных в базе Firebase и украсть или изменить их.

В дампе также содержатся ключи API для проведения платежей в приложениях Google и Apple. Эти данные обфусцированы, но исследователи обнаружили также инструкцию по деобфускации.

При наличии доступа к исходникам такая информация позволяет совершать внутриигровые покупки, не предусмотренные разработчиком. С помощью API-ключей автор атаки также сможет заполучить ID заказов, обезличенные ID пользователей и токены, подтверждающие право юзера на покупку продуктов из приложения.

Копии файлов в слитом наборе данных были получены в начале ноября 2022 года. О своих находках исследователи уведомили и Supersonic Studios, и разработчиков игры; отклика в обоих случаях пока не последовало.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru