



Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

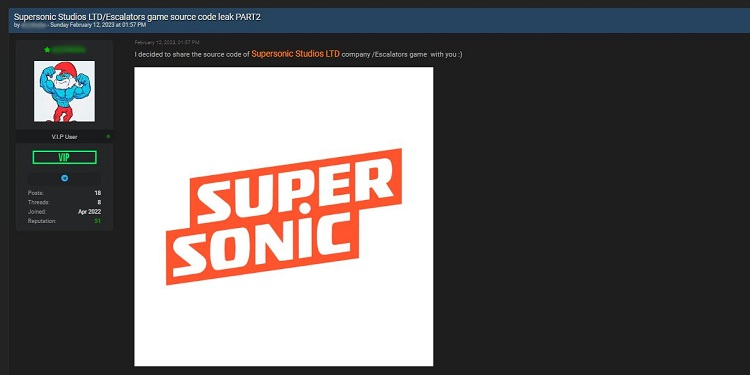
На нескольких хакерских форумах опубликованы исходные коды игры-головоломки Escalators для мобильных устройств — по крайней мере, так утверждает автор слива. В Cybernews ознакомились с содержимым дампа в 600 Мбайт и пришли к выводу, что утечка может обернуться убытками для издателя, а также кражей конфиденциальных данных пользователей.

Мобильная игра «Эскалаторы» относительно популярна: она собрала более 10 млн загрузок в Google Play и десятки тысяч отзывов в магазине Apple. Компания-издатель Supersonic Studios базируется в Тель-Авиве.

Утечка исходников — большая неприятность для разработчиков, так как это удар по интеллектуальной собственности. Злоумышленники также могут выяснить слабости приложения и подготовить эксплойты.

Слитая информация, по словам Cybernews, включает ссылку на Firebase и ключ доступа к хранилищу. С их помощью злоумышленник сможет добраться до закрытых пользовательских данных в базе Firebase и украсть или изменить их.

В дампе также содержатся ключи API для проведения платежей в приложениях Google и Apple. Эти данные обфусцированы, но исследователи обнаружили также инструкцию по деобфускации.

При наличии доступа к исходникам такая информация позволяет совершать внутриигровые покупки, не предусмотренные разработчиком. С помощью API-ключей автор атаки также сможет заполучить ID заказов, обезличенные ID пользователей и токены, подтверждающие право юзера на покупку продуктов из приложения.

Копии файлов в слитом наборе данных были получены в начале ноября 2022 года. О своих находках исследователи уведомили и Supersonic Studios, и разработчиков игры; отклика в обоих случаях пока не последовало.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru