



Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

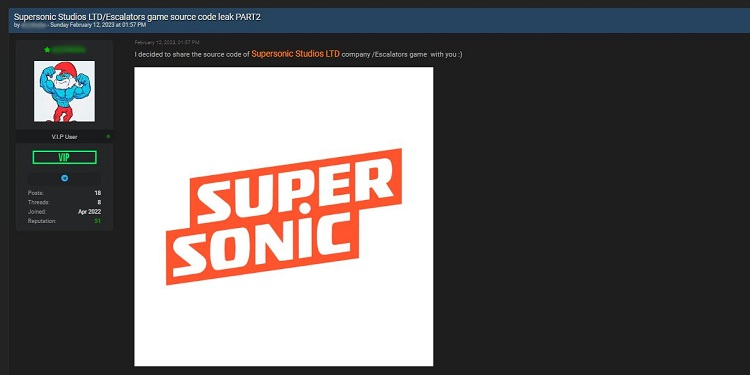
На нескольких хакерских форумах опубликованы исходные коды игры-головоломки Escalators для мобильных устройств — по крайней мере, так утверждает автор слива. В Cybernews ознакомились с содержимым дампа в 600 Мбайт и пришли к выводу, что утечка может обернуться убытками для издателя, а также кражей конфиденциальных данных пользователей.

Мобильная игра «Эскалаторы» относительно популярна: она собрала более 10 млн загрузок в Google Play и десятки тысяч отзывов в магазине Apple. Компания-издатель Supersonic Studios базируется в Тель-Авиве.

Утечка исходников — большая неприятность для разработчиков, так как это удар по интеллектуальной собственности. Злоумышленники также могут выяснить слабости приложения и подготовить эксплойты.

Слитая информация, по словам Cybernews, включает ссылку на Firebase и ключ доступа к хранилищу. С их помощью злоумышленник сможет добраться до закрытых пользовательских данных в базе Firebase и украсть или изменить их.

В дампе также содержатся ключи API для проведения платежей в приложениях Google и Apple. Эти данные обфусцированы, но исследователи обнаружили также инструкцию по деобфускации.

При наличии доступа к исходникам такая информация позволяет совершать внутриигровые покупки, не предусмотренные разработчиком. С помощью API-ключей автор атаки также сможет заполучить ID заказов, обезличенные ID пользователей и токены, подтверждающие право юзера на покупку продуктов из приложения.

Копии файлов в слитом наборе данных были получены в начале ноября 2022 года. О своих находках исследователи уведомили и Supersonic Studios, и разработчиков игры; отклика в обоих случаях пока не последовало.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru