



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

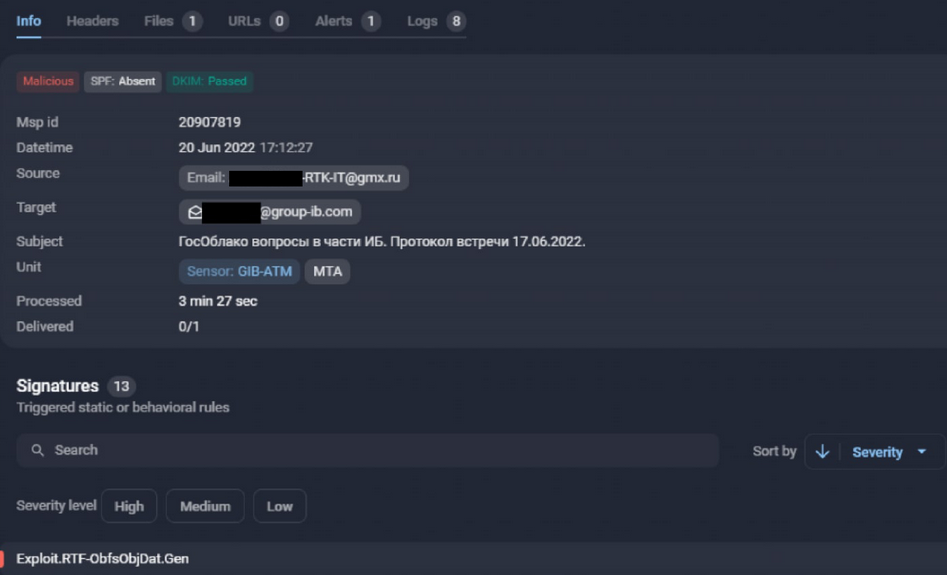
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru