



Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Исследователи не рекомендуют покупать Android-смартфон в Китае, поскольку на таких устройствах часто встречаются предустановленные приложения, отправляющие конфиденциальные данные на сторонние домены. Разрешения владельца девайса при этом, конечно, никто не спрашивает.

К такому выводу пришли специалисты Эдинбургского университета и Тринити-колледжа, посвятившие проблеме дешёвых китайских моделей смартфонов новое исследование. Эксперты отмечают, что утечка информации ставит пользователей мобильных устройств под угрозу отслеживания.

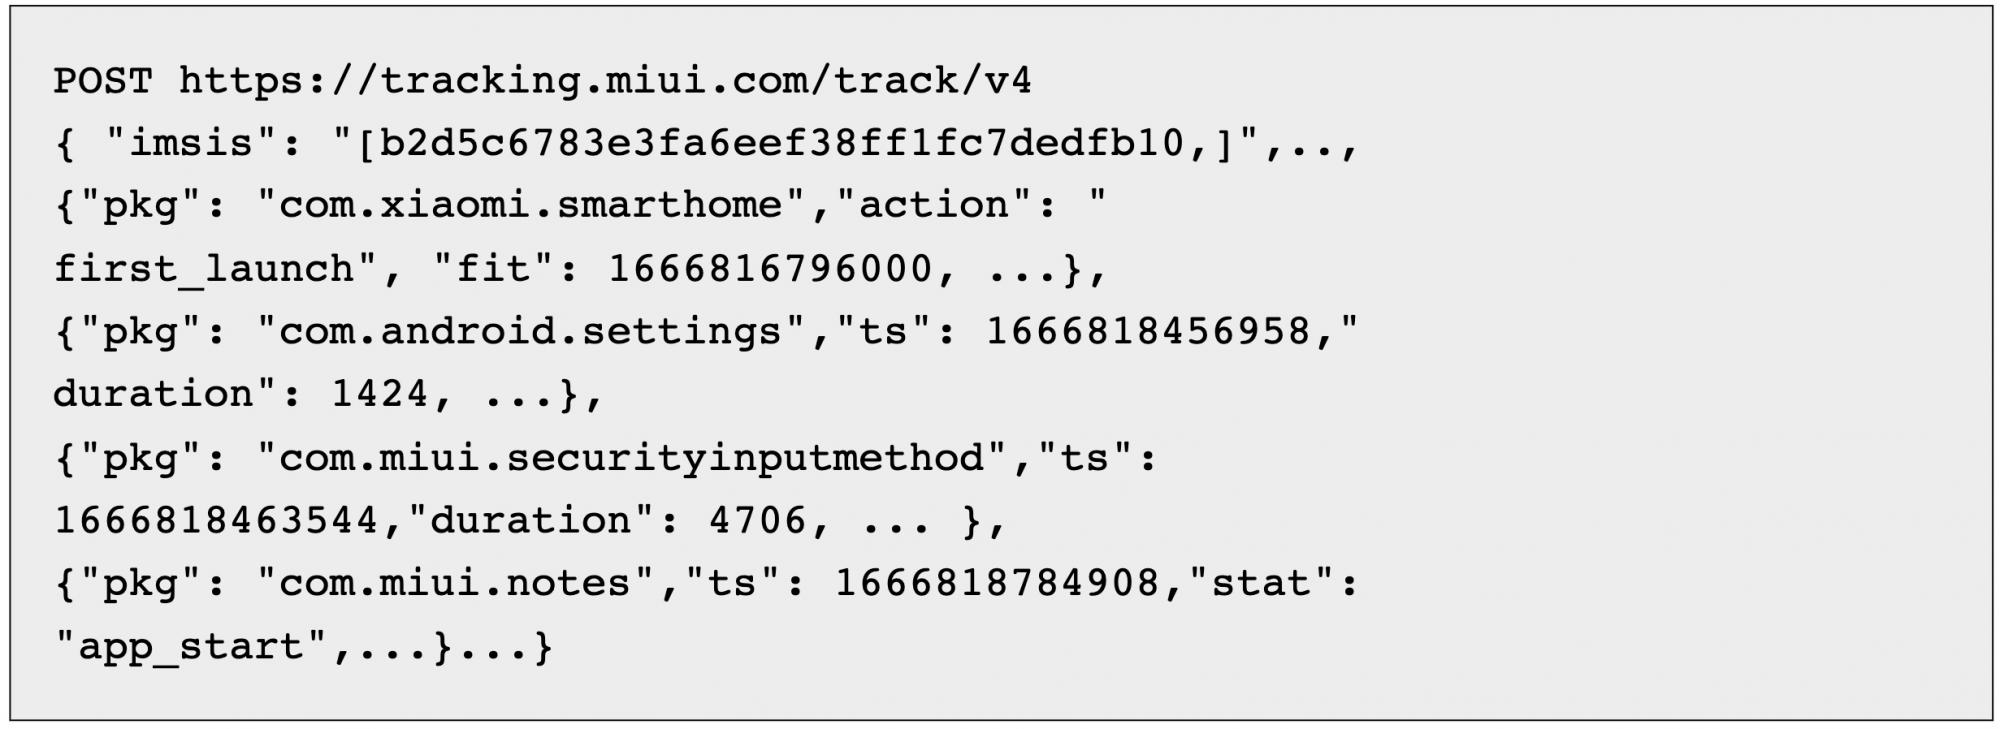
В частности, исследователям не понравились приложения, предустановленные на девайсы от известных китайских вендоров: OnePlus, Xiaomi и Oppo Realme. Особое внимание в отчёте уделяется информации, которую передаёт как сама ОС Android, так и системные программы.

Среди предустановленного софта можно найти код самих вендоров, а также сторонние разработки. В каждом смартфоне с китайской прошивкой установлены более 30 сторонних пакетов.

На Xiaomi Redmi Note 1, например, среди таких программ есть Baidu Input, IflyTek Input и Sogou. На OnePlus 9R и Realme Q3 Pro — Baidu Map и AMap, которые регулярно поддерживают активность в фоновом режиме. А кроме них, есть ещё различные приложения для онлайн-шопинга, видеостриминга и новостные агрегаторы.

«Смартфоны от трёх названных производителей отправляют подозрительное количество персональной информации не только самим вендорам, но и сервисам вроде Baidu», — подчёркивают эксперты.

«В ходе исследования мы установили, что передаются GPS-координаты, идентификатор пользователя в сети сотовой связи, телефонный номер, особенности использования приложений, история звонков и СМС-сообщений».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru