



Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Исследователи не рекомендуют покупать Android-смартфон в Китае, поскольку на таких устройствах часто встречаются предустановленные приложения, отправляющие конфиденциальные данные на сторонние домены. Разрешения владельца девайса при этом, конечно, никто не спрашивает.

К такому выводу пришли специалисты Эдинбургского университета и Тринити-колледжа, посвятившие проблеме дешёвых китайских моделей смартфонов новое исследование. Эксперты отмечают, что утечка информации ставит пользователей мобильных устройств под угрозу отслеживания.

В частности, исследователям не понравились приложения, предустановленные на девайсы от известных китайских вендоров: OnePlus, Xiaomi и Oppo Realme. Особое внимание в отчёте уделяется информации, которую передаёт как сама ОС Android, так и системные программы.

Среди предустановленного софта можно найти код самих вендоров, а также сторонние разработки. В каждом смартфоне с китайской прошивкой установлены более 30 сторонних пакетов.

На Xiaomi Redmi Note 1, например, среди таких программ есть Baidu Input, IflyTek Input и Sogou. На OnePlus 9R и Realme Q3 Pro — Baidu Map и AMap, которые регулярно поддерживают активность в фоновом режиме. А кроме них, есть ещё различные приложения для онлайн-шопинга, видеостриминга и новостные агрегаторы.

«Смартфоны от трёх названных производителей отправляют подозрительное количество персональной информации не только самим вендорам, но и сервисам вроде Baidu», — подчёркивают эксперты.

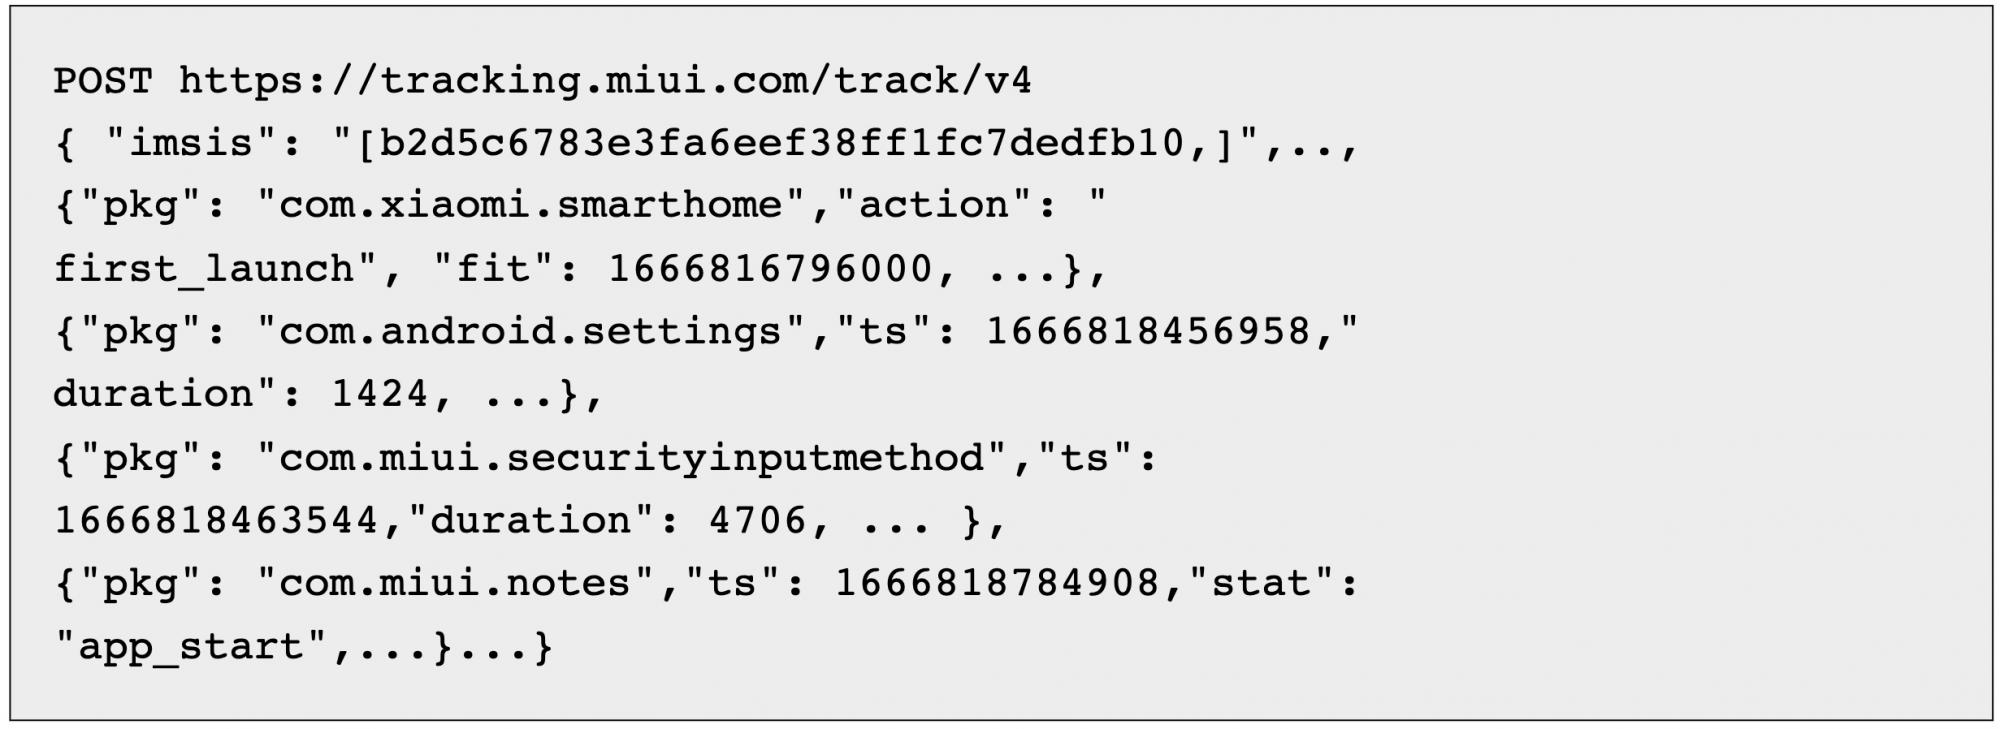
«В ходе исследования мы установили, что передаются GPS-координаты, идентификатор пользователя в сети сотовой связи, телефонный номер, особенности использования приложений, история звонков и СМС-сообщений».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru