



Linux-зловреда Mirai наняли тестировать DDoS-бот с функциями шифровальщика

Linux-зловреда Mirai наняли тестировать DDoS-бот с функциями шифровальщика

Linux-зловреда Mirai наняли тестировать DDoS-бот с функциями шифровальщика

Обнаружен вариант Mirai-подобного бота, загружающий нового вредоноса Medusa, написанного на Python. В Cyble изучили дополнительный бот и выяснили, что он умеет проводить DDoS-атаки, брутфорсить Telnet, открывать бэкдор, а также шифровать файлы и требовать выкуп. Некоторые функции работают некорректно, что может говорить о стадии разработки.

При активации IoT-бот Mirai подключается к C2-серверу, расположенному во Франции, получает файл medusa_stealer.sh и запускает его на исполнение. В сценарии прописаны команды на загрузку (с болгарского сервера) и запуск клиента Medusa на Linux-устройствах разных архитектур: MIPS, MIPSel (32-битная little-endian MIPS), SH-4, x86, ARMv6, i586, i686, PowerPC, M86K, SPARC.

В блоках инструкций нового бота встречаются фразы на французском языке. После запуска вредонос собирает информацию о системе (имя пользователя, имя хоста, IP-адрес, тип ОС, потребление ресурсов CPU и RAM, число ядер процессора, UUID) и отправляет ее на свой сервер через POST-запрос с кастомным заголовком User-Agent: Medusa-Stealer/1.0.

В ответ он может получить команду на проведение DDoS-атаки уровня 3, 4 или 7, в том числе с подменой IP-адреса источника. Однако экспертов больше заинтересовала функция MedusaRansomware(), необычная для IoT-зловреда.

Ее выполнение предполагает поиск файлов с конкретными расширениями и шифрование содержимого 256-битным ключом AES (исключение составляют системные файлы). К имени зашифрованных файлов добавляется расширение .medusastealer; по завершении процесса зловред выжидает 24 часа, а затем стирает все файлы на дисках, включая «C:».

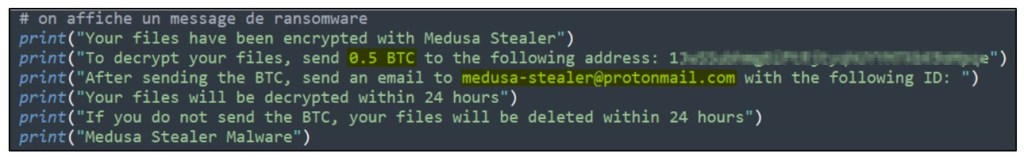
Под занавес Medusa выводит сообщение с требованием выкупа и инструкциями для жертвы — данные к этому моменту уже уничтожены. Аналитики предположили, что виной тому недосмотр вирусописателей.


Новоявленный бот также умеет проводить брутфорс-атаки на сервисы Telnet. С этой целью ему придан сканер портов 23 и списки ходовых юзернеймов и паролей. Установив соединение, зловред передает полезную нагрузку — infection_medusa_stealer.

В списке принимаемых команд Medusa числятся также FivemBackdoor и sshlogin. Выполнение первой должно обеспечить оператору скрытый доступ к зараженному устройству, вторая, по всей видимости, запускает попытки брутфорса SSH. Однако соответствующих кодов у бота не обнаружено — возможно, это просто задел под дальнейшее развитие вредоносного проекта.

После слива исходников Mirai его производные стали быстро плодиться; к сожалению, эта угроза актуальна и по сей день. В середине прошлого года многочисленные наследники Mirai возглавили рейтинг IoT-зловредов, составленный Kaspersky. Наблюдения Cyble показывают, что ситуация пока не изменилась.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru