



На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

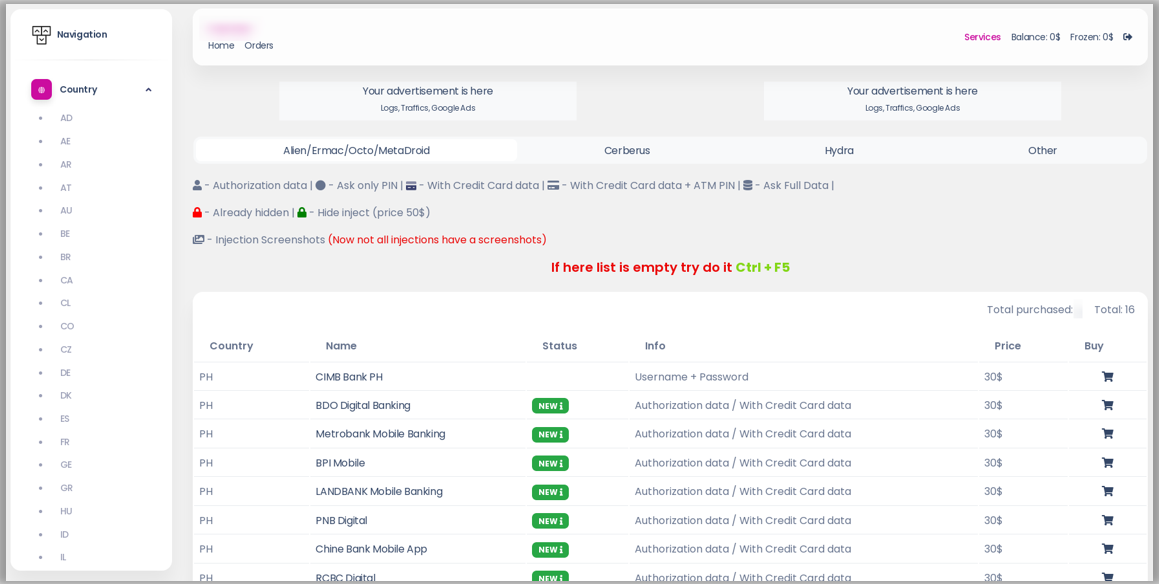
Один из участников русскоязычного форума для киберпреступников, известный под ником InTheBox, продаёт 1894 веб-инъекции для наложения фишинговых окон поверх легитимных. Такая техника может использоваться для кражи учётных и персональных данных из банковских приложений.

Накладываемые фишинговые формы, размещённые в предложении InTheBox, совместимы с рядом банковских Android-троянов. Их задача — выдавать себя за легитимный софт.

Как правило, такие трояны проверяют, установлены ли на устройстве определённые программы, после чего загружают с командного сервера веб-инъекции, заточенные под конкретное приложение.

Как только пользователь запустит легитимную программу, вредонос автоматически загрузит наложенное поверх окно, полностью повторяющее интерфейс атакуемого софта. InTheBox предлагает актуальные инъекции для сотен приложений.


Согласно отчёту Cyble, InTheBox продаёт следующие пакеты:

  • 814 веб-инъекции, совместимые с Alien, Ermac, Octopus и MetaDroid ($6512).
  • 495 веб-инъекций, совместимых с Cerberus ($3960).
  • 585 веб-инъекций, совместимых с Hydra ($4680).

Также имеется возможность приобрести «инжекты» отдельно, цена — 30 долларов за каждый. Ранее мы уже писали о деятельности InTheBox, благодаря которому в даркнете расцвел рынок веб-инжектов для мобильных зловредов.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru