



На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

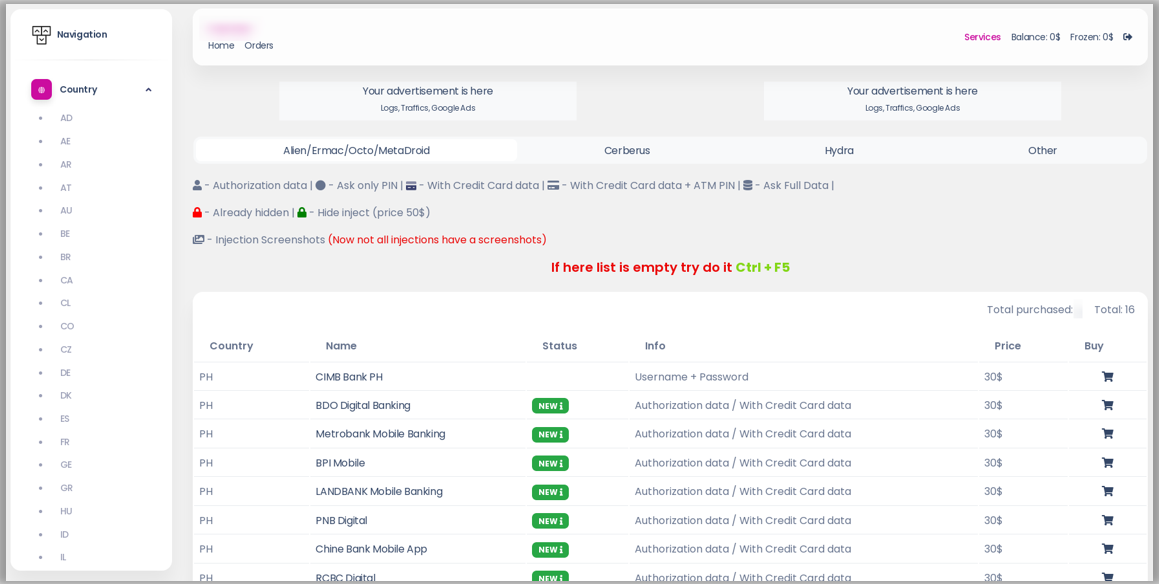
Один из участников русскоязычного форума для киберпреступников, известный под ником InTheBox, продаёт 1894 веб-инъекции для наложения фишинговых окон поверх легитимных. Такая техника может использоваться для кражи учётных и персональных данных из банковских приложений.

Накладываемые фишинговые формы, размещённые в предложении InTheBox, совместимы с рядом банковских Android-троянов. Их задача — выдавать себя за легитимный софт.

Как правило, такие трояны проверяют, установлены ли на устройстве определённые программы, после чего загружают с командного сервера веб-инъекции, заточенные под конкретное приложение.

Как только пользователь запустит легитимную программу, вредонос автоматически загрузит наложенное поверх окно, полностью повторяющее интерфейс атакуемого софта. InTheBox предлагает актуальные инъекции для сотен приложений.


Согласно отчёту Cyble, InTheBox продаёт следующие пакеты:

  • 814 веб-инъекции, совместимые с Alien, Ermac, Octopus и MetaDroid ($6512).
  • 495 веб-инъекций, совместимых с Cerberus ($3960).
  • 585 веб-инъекций, совместимых с Hydra ($4680).

Также имеется возможность приобрести «инжекты» отдельно, цена — 30 долларов за каждый. Ранее мы уже писали о деятельности InTheBox, благодаря которому в даркнете расцвел рынок веб-инжектов для мобильных зловредов.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru