



На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

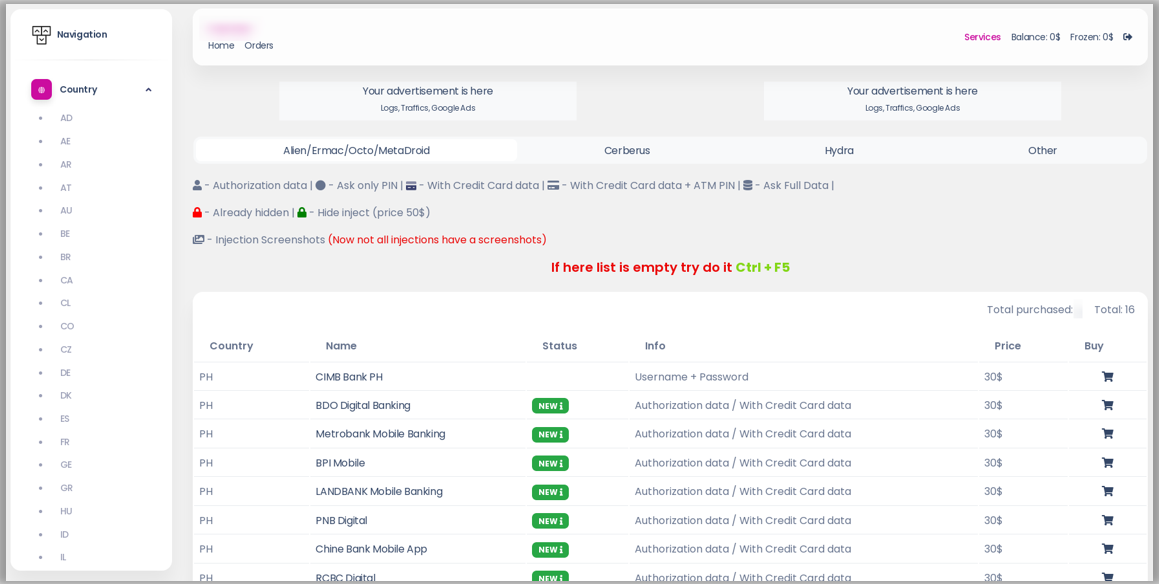
Один из участников русскоязычного форума для киберпреступников, известный под ником InTheBox, продаёт 1894 веб-инъекции для наложения фишинговых окон поверх легитимных. Такая техника может использоваться для кражи учётных и персональных данных из банковских приложений.

Накладываемые фишинговые формы, размещённые в предложении InTheBox, совместимы с рядом банковских Android-троянов. Их задача — выдавать себя за легитимный софт.

Как правило, такие трояны проверяют, установлены ли на устройстве определённые программы, после чего загружают с командного сервера веб-инъекции, заточенные под конкретное приложение.

Как только пользователь запустит легитимную программу, вредонос автоматически загрузит наложенное поверх окно, полностью повторяющее интерфейс атакуемого софта. InTheBox предлагает актуальные инъекции для сотен приложений.


Согласно отчёту Cyble, InTheBox продаёт следующие пакеты:

  • 814 веб-инъекции, совместимые с Alien, Ermac, Octopus и MetaDroid ($6512).
  • 495 веб-инъекций, совместимых с Cerberus ($3960).
  • 585 веб-инъекций, совместимых с Hydra ($4680).

Также имеется возможность приобрести «инжекты» отдельно, цена — 30 долларов за каждый. Ранее мы уже писали о деятельности InTheBox, благодаря которому в даркнете расцвел рынок веб-инжектов для мобильных зловредов.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru