



Верифицированные Microsoft OAuth-приложения используются для кражи почты

Верифицированные Microsoft OAuth-приложения используются для кражи почты

Верифицированные Microsoft OAuth-приложения используются для кражи почты

Microsoft пытается отключить фейковые аккаунты Microsoft Partner Network (MPN), которые используются для создания вредоносных OAuth-приложений. Такую технику взяли на вооружение киберпреступники, пытающиеся взломать облака организаций и вытащить электронные письма.

«Созданные мошенниками приложения использовались в фишинговых кампаниях. Злоумышленники пытаются заставить пользователей выдать этому софту необходимые разрешения», — пишет техногигант из Редмонда.

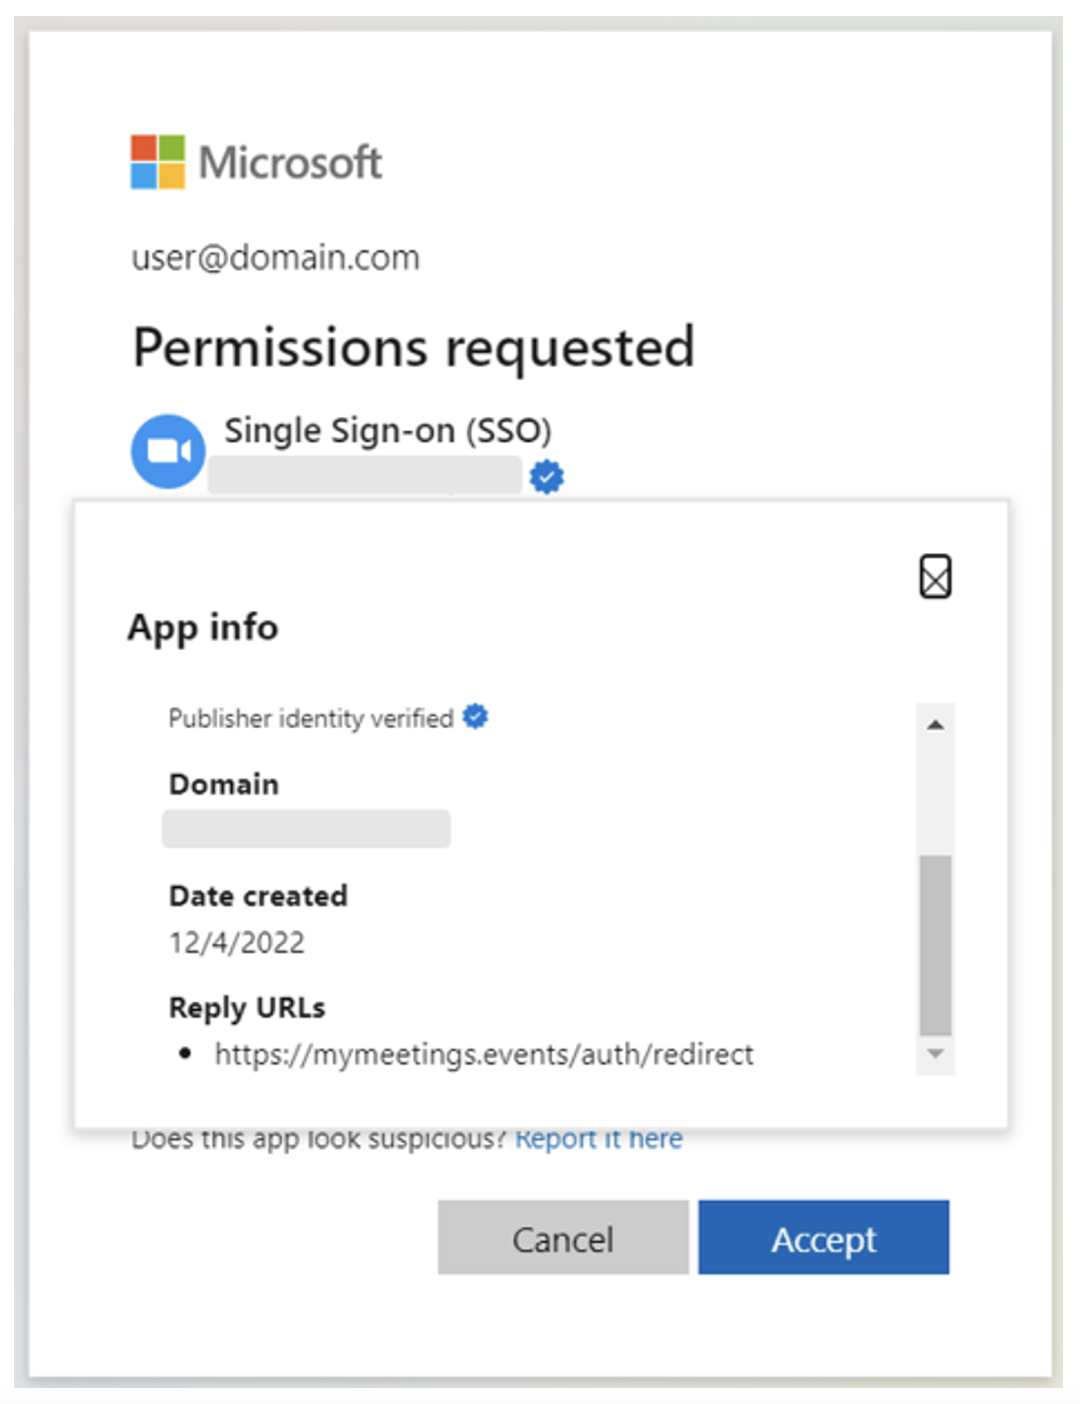
Речь идёт об атаках вида «фишинг согласия» (consent phishing) — эта техника полагается на социальную инженерию, с помощью которой жертву заставляют выдать разрешения вредоносным облачным приложениям.


Эти приложения затем могут использоваться для получения доступа к легитимным облачным сервисам и конфиденциальным данным пользователя. Как отметили в Microsoft, корпорация узнала о кампании 15 декабря 2022 года, после чего сразу уведомила клиентов по электронной почте.

Дополнительно Microsoft усилила защитные механизмы, призванные улучшить проверки, связанные с программой Microsoft Cloud Partner (ранее MPN). Это поможет минимизировать возможность мошенничества в будущем.

В отчёте Proofpoint также описывается использование статуса «verified publisher» для проникновения в облачные среды организаций.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru