



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

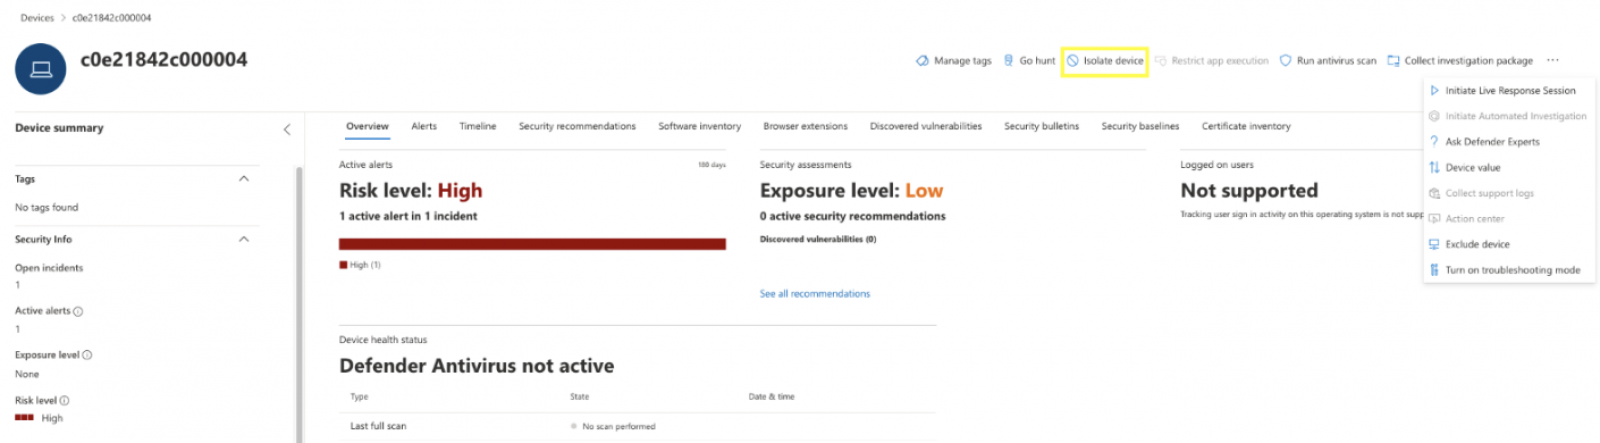
В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru