



В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

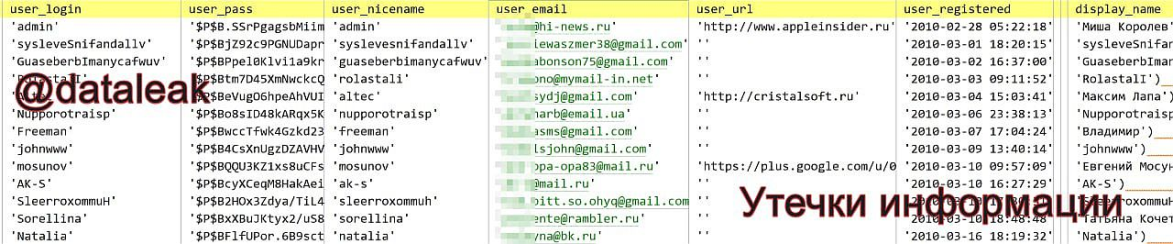
В открытый доступ выложены ПДн части зарегистрированных пользователей русскоязычной версии сайта AppleInsider. Об этом сегодня, 31 января, сообщил Telegram-канал «Утечки информации».

Новая публикация пополнила длинный список умышленных утечек, заметно участившихся в рунете. Подобные сливы способны спровоцировать всплеск спама и мошенничества, полагающегося на социальную инженерию.

Обнародованная база AppleInsider содержит 282 743 записи со следующими данными:

  • имя,
  • логин,
  • адрес электронной почты,
  • хешированный пароль,
  • дата регистрации аккаунта (с 28.02.2010 по 17.12.2021).

Команда @dataleak выборочно проверила достоверность личной информации через функцию восстановления пароля на сайте appleinsider.ru. Юзернеймы и имейлы оказались действительными.


В этом месяце стало известно об утечке ПДн части пользователей сервиса инвестиций Газпромбанка, «Почты России» (повторной), портала Mail.ru, авиасалона МАКС, сети магазинов «Спортмастер» (тоже повторной).

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru