



Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

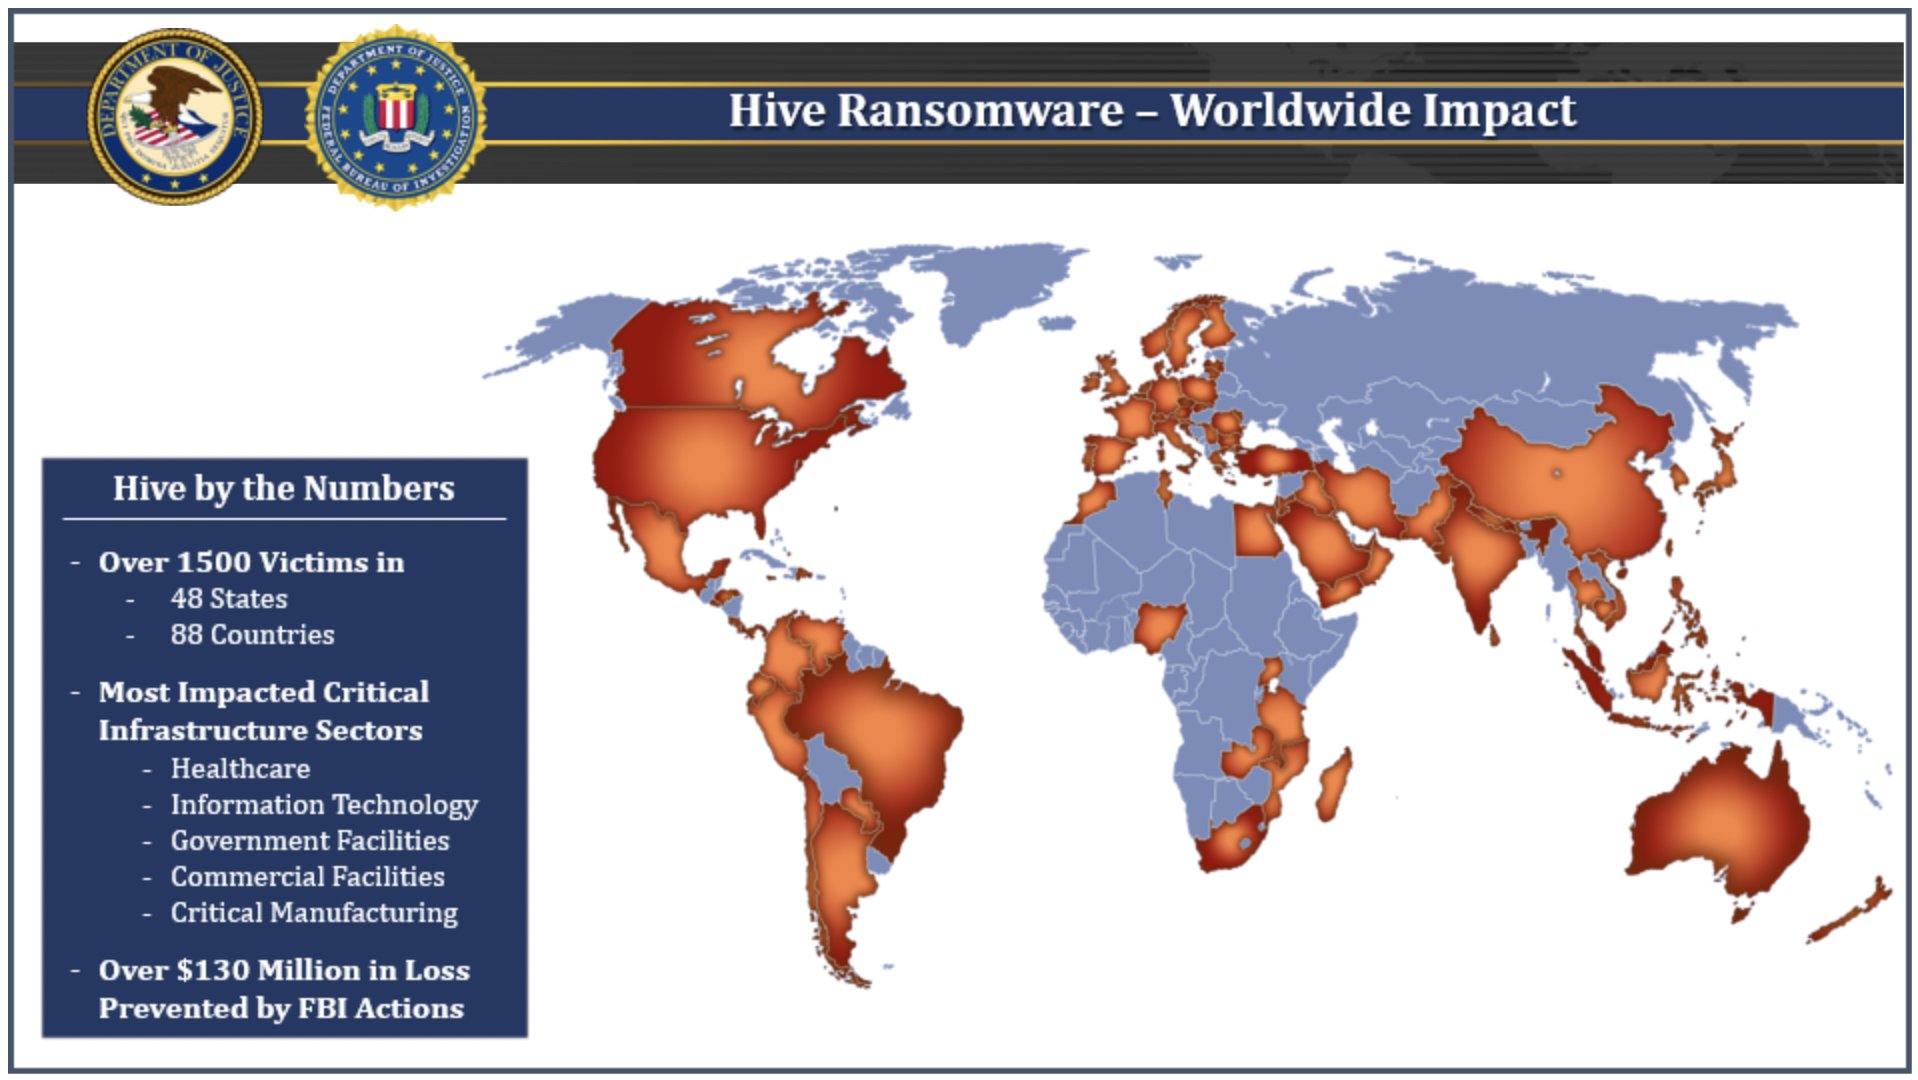
Минюст США сообщил об успешном завершении трансграничной операции по пресечению вымогательства с помощью вредоносной программы Hive. По данным американцев, за полтора года шифровальщик проник в сети более 1500 жертв в 80 странах, в том числе в больницы, школы, финансовые институты, на критически важные объекты (КИИ).

Совместный поход правоохраны против Hive начался в конце июля прошлого года. Агенты ФБР проникали в сети операторов зловреда, находили ключи расшифровки и передавали их жертвам заражения.

За истекший период в ходе вымогательских атак было собрано более 300 дешифраторов; обнаружены также 1000+ ключей, способных помочь жертвам прошлых ransomware-кампаний. В итоге суммарно удалось предотвратить потерю $130 млн в виде выкупа.

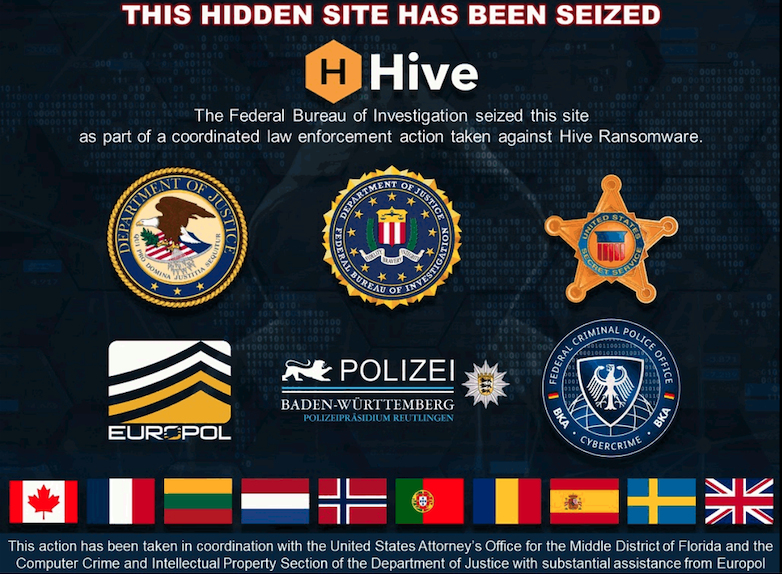
На последнем этапе операции при поддержке силовиков Германии и Нидерландов были захвачены серверы и сайты кибергруппы, стоящей за Hive. Объявив об успехе, власти США подтвердили готовность платить до $10 млн за информацию об авторах атак на КИИ, в том числе об операторах Hive.

Кросс-платформенный вредонос предоставлялся в пользование как услуга (Ransomware-as-a-Service, RaaS). Аффилиаты криминального сервиса обычно прибегали к двойному шантажу — дополнительно воровали данные из сетей жертв и угрожали публикацией в случае неуплаты выкупа; с этой целью в рамках RaaS был создан специальный сайт утечек.

Атаки Hive зачастую приводили к нарушению рабочих процессов жертвы. По данным Федерального агентства кибербезопасности США (Cybersecurity and Infrastructure Security Agency, CISA), первоначальный доступ к сетям злоумышленники получали разными методами — взломом учеток RDP или VPN, через эксплойт уязвимостей 2FA-решения FortiToken, с помощью поддельных писем с вредоносными вложениями.


В расследовании, кроме спецслужб США, принимали участие Европол и правоохранительные органы 11 стран — Германии, Нидерландов, Канады, Норвегии, Швеции, Великобритании, Франции, Испании, Португалии, Румынии, Литвы.

Помощь жертвам, оказанная усилиями ФБР в рамках данной операции, безусловно, бесценна, однако не стоит забывать, что файлы, зашифрованные Hive, можно вернуть и самостоятельно. Эксперты создали декрипторы с учетом всех известных версий зловреда. Эти утилиты доступны бесплатно, в том числе на ИБ-сайте NoMoreRansom.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru