



iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

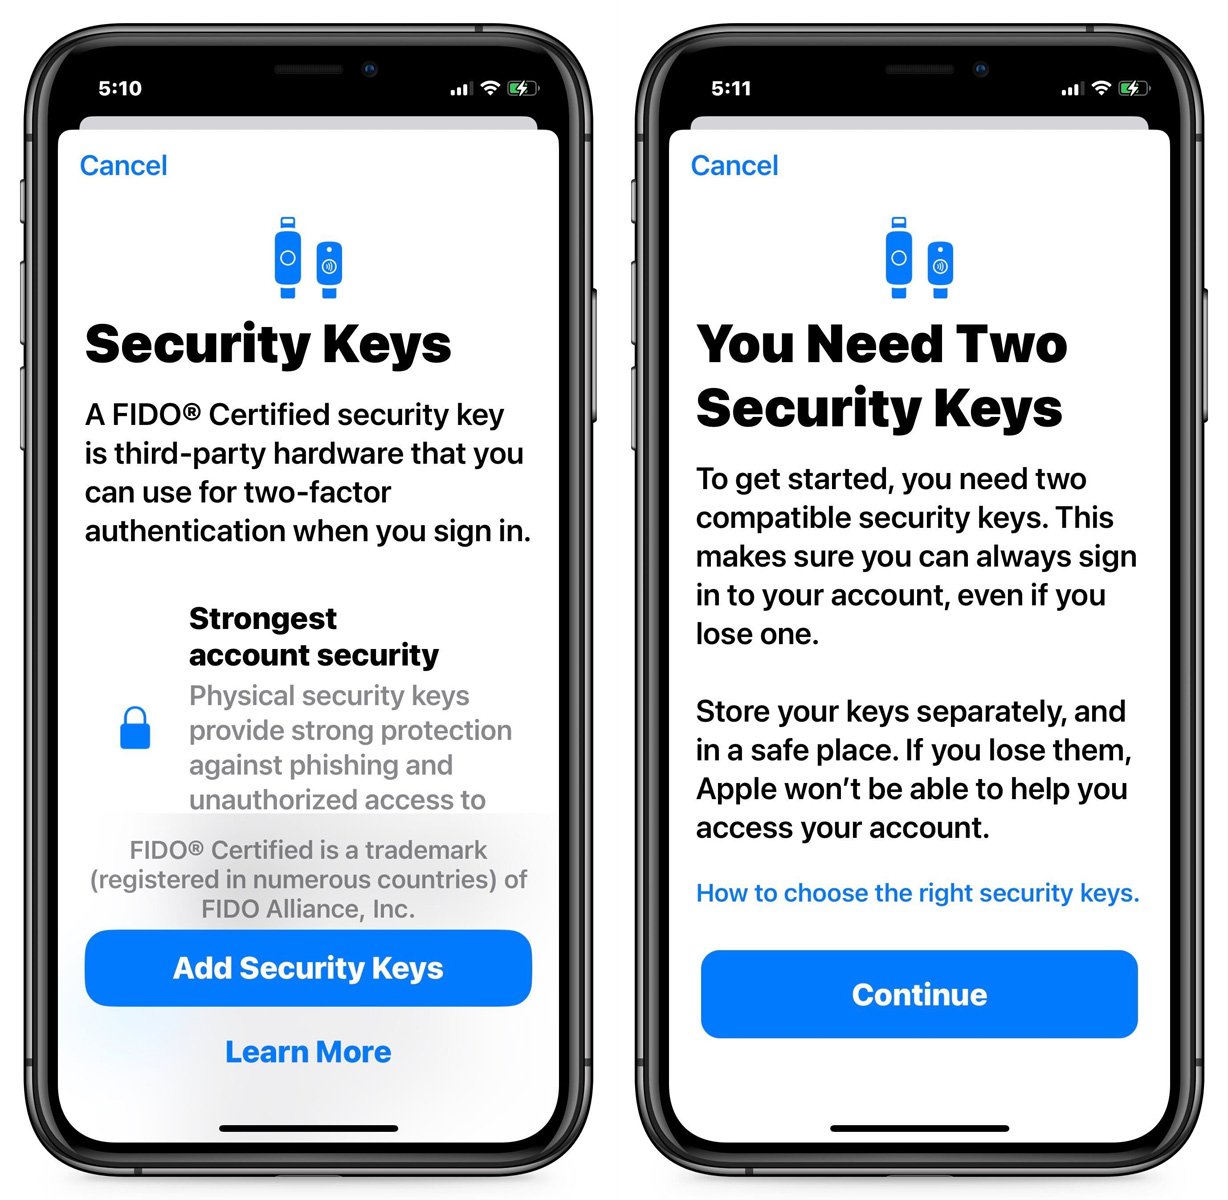
Компания Apple вчера выпустила iOS 16.3 (сборки 20D47 мобильной ОС). Из нововведений наиболее примечательна возможность усиления защиты аккаунтов Apple ID: с этой целью владельцы iPhone теперь смогут использовать физический ключ вместо шестизначного кода в качестве дополнительного идентификатора в рамках 2FA.

Аппаратные ключи безопасности позволяют повысить защиту аккаунтов от удаленного взлома. Злоумышленники могут украсть логин и пароль, даже одноразовый код 2FA, но до физического токена им не добраться — если он, конечно, хранится в надежном месте.

Новый способ аутентификации, введенный в iOS, требует наличия двух ключей; один пользователь носит с собой, другой оставляет дома или в офисе (как резервный). Для включения опции следует открыть настройки iPhone, кликнуть имя, зайти в раздел «Пароль и безопасность» и выбрать «Добавить ключи безопасности», а затем следовать подсказкам.


После настройки при каждом входе в Apple ID пользователь прижимает ключ к верхней части телефона (должна быть поддержка NFC), чтобы завершить аутентификацию. Отключение опции осуществляется из того же меню — выбором «Удалить все ключи безопасности».

В BleepingComputer удостоверились, что новая функция работает с YubiKey 5 NFC, YubiKey 5C NFC и Google Titan. Список Apple также включает YubiKey 5Ci и FEITAN ePass K9 NFC.

Выпуск iOS 16.3 расширяет доступ к защите Advanced Data Protection (сквозное шифрование данных iCloud). Ранее ею могли пользоваться лишь американцы, а теперь — и жители других стран.

Как всегда, в состав новой сборки включены патчи, устраняющие уязвимости в различных компонентах ОС — на сей раз их чертова дюжина. Также стало известно, что Apple пропатчила старенькие iPhone, устранив используемую в атаках брешь (0-day).

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru