



Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Будьте бдительны: киберпреступники теперь используют вложения в формате OneNote при рассылке фишинговых писем. Задача злоумышленников в рамках этой кампании — установить вредоносную программу, открывающую доступ к устройству.

Опасными вложениями в виде документов Word и Excel уже давно никого не удивишь. Пользователи стали подозрительнее относиться к таким «аттачам». В подобных рассылках макросы помогали атакующим загружать и устанавливать трояны.

В начале прошлого года Microsoft пообещала уничтожить вектор доставки вредоносов через макросы в Office, однако уже в декабре 2022-го киберпреступники начали обходить новые меры безопасности через XLL-формат.

На этом фишеры также не остановились, приспособившись к использованию ISO- и VHD-вложений, а также защищённых паролем архивов в формате ZIP. Как известно, такие контейнеры помогают обходить антивирусы и защитный механизм Windows — MotW.

Но и здесь разработчики постарались максимально затруднить атаки: в 7-Zip и Windows недавно появились предупреждения о возможной опасности при запуске файлов ISO или ZIP. Именно поэтому злоумышленники переключились на вложения в виде Microsoft OneNote.

OneNote удобно для фишеров тем, что это приложение по умолчанию входит в пакет Microsoft Office / 365. Даже если владелец устройства на пользуется этим софтом, при открытии соответствующего файла запустится Microsoft OneNote.

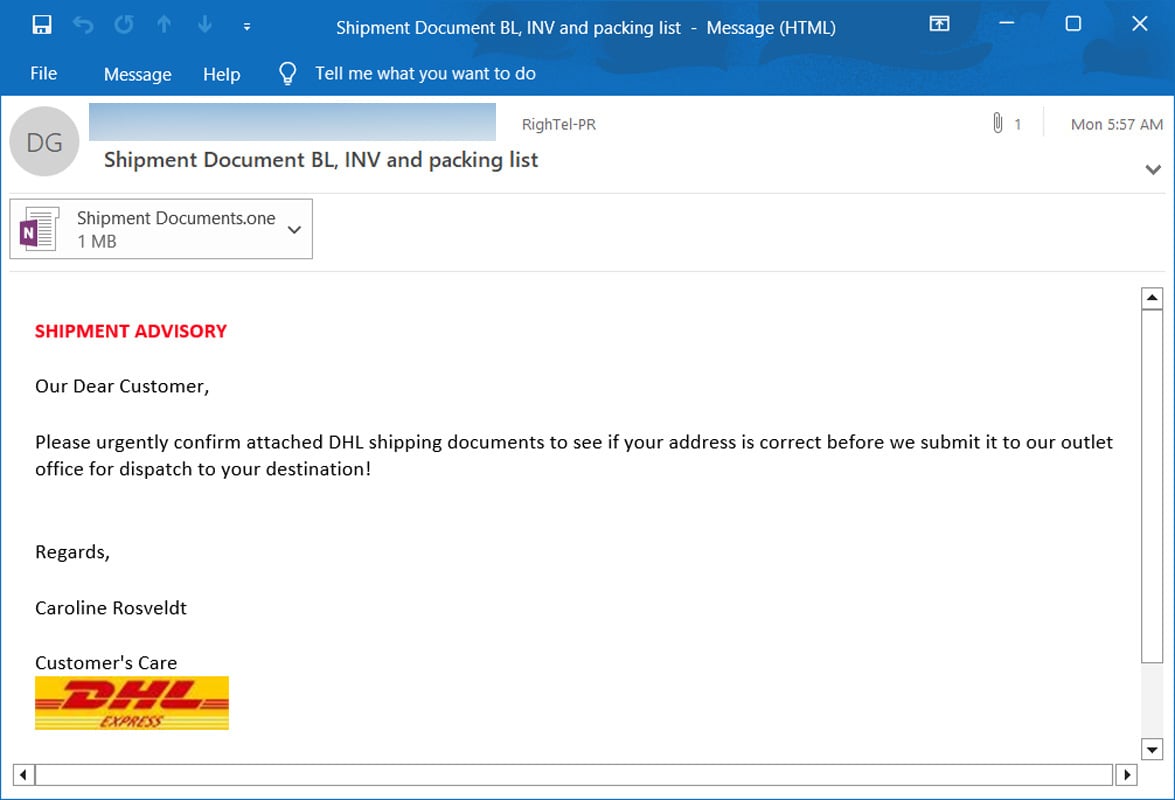
Ряд исследователей в области кибербезопасности уже предупреждал о рассылках вложений в формате OneNote. Обнаруженные BleepingComputer образцы писем были замаскированы под уведомления от международной компании DHL, занимающейся доставкой грузов и документов.


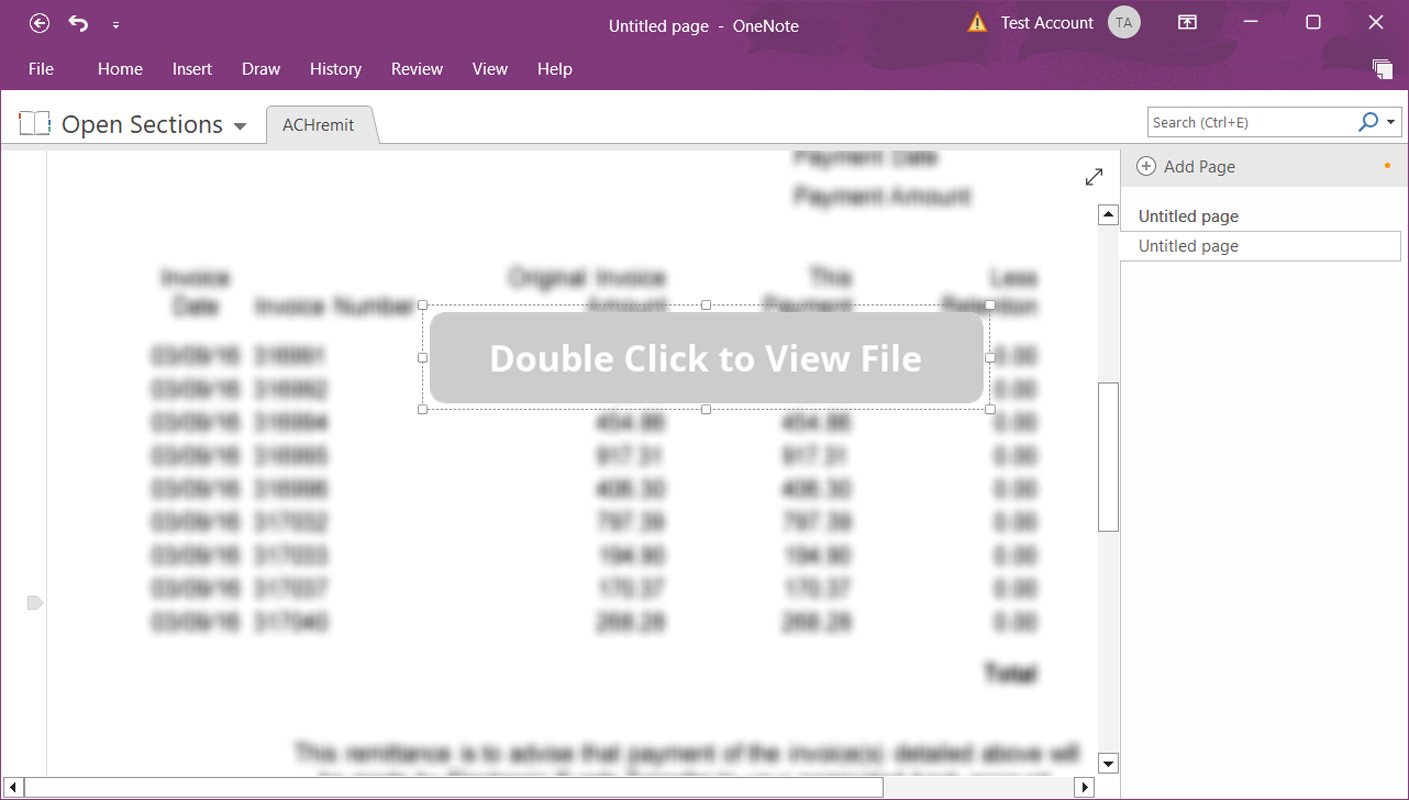
OneNote не поддерживает макросы, как Word и Excel, однако позволяет поместить вредоносный аттач в NoteBook. При запуске файла стартовать будет и вредоносная составляющая. Поэтому злоумышленники помещают VBS-вложения, автоматически запускающие скрипт, а также скачивающие и устанавливающие вредоносную программу на компьютер жертвы.


К счастью, при запуске OneNote софт должен предупреждать пользователя о возможных рисках, однако практика показывает, что юзеры в большинстве случаев просто жмут OK.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru