



MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

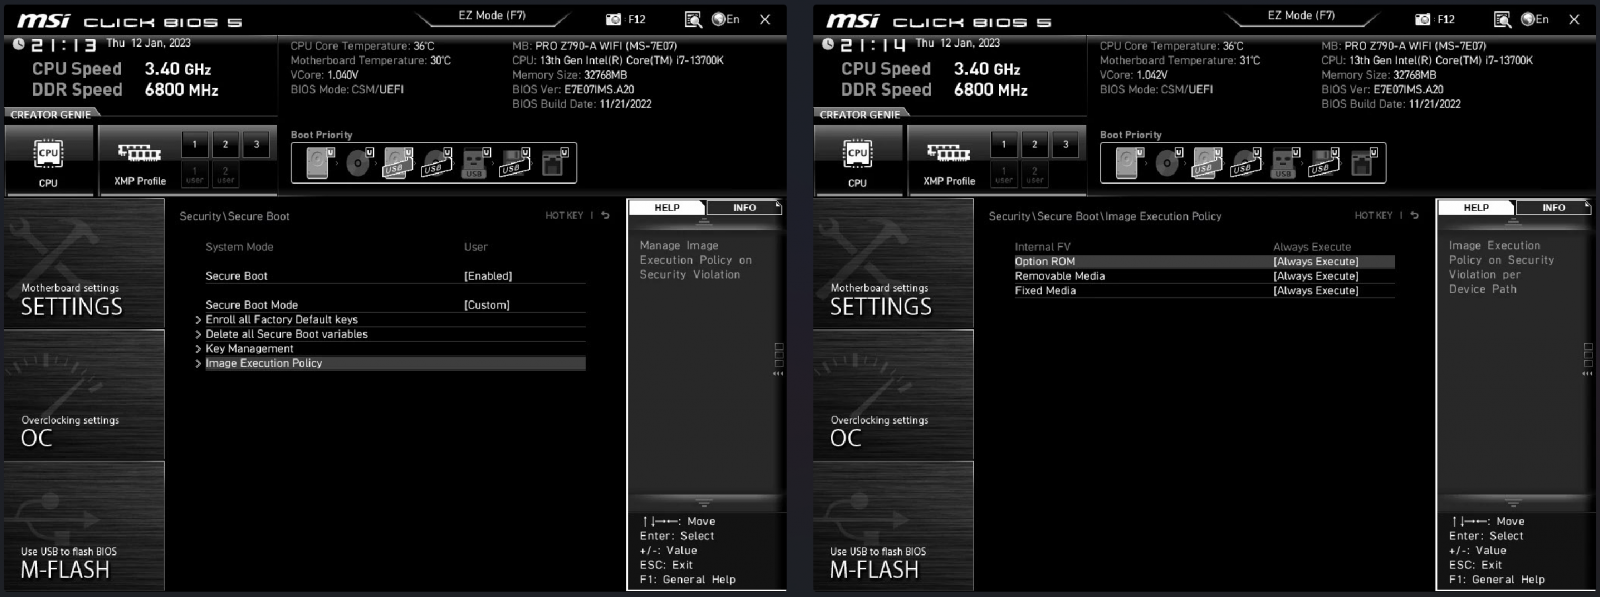
Более 290 материнских плат от MSI по умолчанию содержат небезопасную настройку UEFI Secure Boot, позволяющую загружать образ операционной системы с некорректной или отсутствующей подписью.

На проблему указал польский исследователь Давид Потоцкий. По его словам, неоднократные попытки связаться с MSI и проинформировать компанию о баге не привели к результату.

Как отметил Потоцкий, проблема затрагивает множество материнских плат от MSI, как на Intel, так и на AMD. Среди проблемных материнок есть и последние модели, использующие актуальную версию прошивки.

Secure Boot — одна из защитных функций, встроенных в прошивку UEFI-плат. Её задача — следить, чтобы только доверенный (подписанный) софт загружался на этапе запуска операционной системы.

Чтобы зафиксировать подлинность ядра, загрузчика ОС и других критически важных компонентов, Secure Boot проверяет PKI (public key infrastructure, инфраструктура открытых ключей). Если софт не подписан или сама подпись была модифицирована, Secure Boot заблокирует загрузку системы.

Давид Потоцкий утверждает, что версия прошивки MSI под номером 7C02v3C, выпущенная 18 января 2022 года, поменяла дефолтные настройки Secure Boot. Теперь ОС загрузится даже в том случае, если были обнаруженные сомнительные компоненты.


Полный список затронутых материнских плат Потоцкий выложил на GitHub. Пользователям рекомендуют зайти в настройки BIOS и проверить опцию “Image Execution Policy“. Её значение нужно установить на “Deny Execute“.

Напомним, в ноябре геймеры подверглись атаке фейкового MSI Afterburner, который устанавливал на их компьютеры майнеры и троян RedLine.

Подпишитесь на новости

ChatGPT начнёт показывать визуальную рекламу во время генерации изображений

Попросили нейросеть нарисовать картинку и заодно увидели рекламное предложение. OpenAI анонсировала новый визуальный формат объявлений в ChatGPT. Тестирование начнётся в США в октябре с небольшой группой рекламодателей.

Как объясняет OpenAI, объявления будут показываться во время генерации изображений.

Компания обещает явно маркировать рекламу и размещать её отдельно от создаваемой картинки. По её заявлению, рекламодатели не влияют на ответы ChatGPT.

Новый формат позволит демонстрировать товары в использовании и показывать впечатления, связанные с услугами. Для брендов это ещё один способ добраться до аудитории, которая, по данным OpenAI, составляет 1,2 млрд человек в неделю. Подписки — не единственный источник дохода, на который рассчитывает компания.


Параллельно OpenAI расширяет инструменты измерения эффективности рекламы: интеграции с Hightouch, Tealium и LiveRamp помогут передавать данные о конверсиях, а партнёры по атрибуции — оценивать, приводят ли объявления к покупкам и другим действиям. Красивый баннер должен оправдывать себя цифрами.

DoubleVerify и Integral Ad Science будут участвовать в проверке пригодности рекламного окружения. OpenAI утверждает, что партнёры не получат доступа к приватным разговорам пользователей. Защитные механизмы должны исключать рекламу из конфиденциальных диалогов, в том числе связанных с эмоционально уязвимыми состояниями.

Пока это американский эксперимент. Сроки запуска визуальной рекламы в других странах компания не назвала.

RSS: Новости на портале Anti-Malware.ru