



UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

Множество устройств от таких техногигантов, как Microsoft, Lenovo, Samsung и др., содержат уязвимости из-за дырявой UEFI-прошивки в чипах Qualcomm Snapdragon. Сам производитель уже выпустил патчи, поэтому осталось только их установить.

В общей сложности, по словам Qualcomm, заплатки закрывают больше двадцати брешей. В их числе  ошибки в процессах подключения и загрузки. О некоторых проблемах сообщили специалисты компании Binarly.

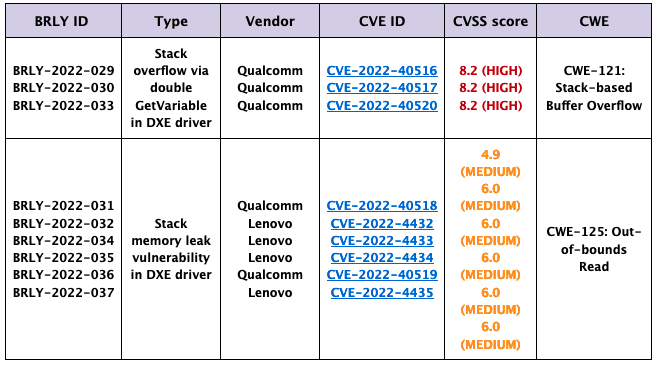
Как рассказал изданию SecurityWeek Алекс Матросов, основатель Binarly, его сотрудникам удалось выявить девять проблем в безопасности. Эксперты наткнулись на них, изучая прошивку ноутбуков Lenovo Thinkpad X13.

В ходе исследования оказалось, что пять из выявленных уязвимостей затрагивают не только лэптопы от Lenovo, но и другие устройства, работающие на чипах Snapdragon. Матросов также отметил, что на его памяти это первый раз, когда бреши находят в UEFI-прошивке компьютеров, работающих на Arm.

Помимо ноутбуков от Lenovo, уязвимостям подвержены Microsoft Surface, Windows Dev Kit 2023 (Project Volterra) и ряд устройств от Samsung.

«Согласно уведомлению Qualcomm, число затронутых чипсетов просто колоссально», — подчёркивает основатель Binarly.

В сообщении Lenovo корпорация пишет, что две проблемы — переполнение буфера и чтение за пределами границ — связаны с драйвером DXE. Этими дырами может воспользоваться локальный злоумышленник.

Матросов считает, что эксплуатация выявленных уязвимостей может привести к выполнению произвольного кода, именно поэтому им был присвоен высокий уровень опасности.


В Qualcomm призывают всех конечных пользователей, кого затрагивают эти проблемы, установить соответствующие патчи. Специалисты Binarly планируют обнародовать технические детали брешей сегодня, 9 января.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru