



Bitdefender выпустила бесплатный дешифратор для жертв MegaCortex

Bitdefender выпустила бесплатный дешифратор для жертв MegaCortex

Bitdefender выпустила бесплатный дешифратор для жертв MegaCortex

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатный дешифратор для файлов, пострадавших в ходе атак программы-вымогателя MegaCortex. Все желающие могут теперь воспользоваться декриптором, скачав его с официального сайта.

Впервые семейство шифровальщиков MegaCortex отметилось в 2019 году. Например, ФБР предупреждало об атаках LockerGoga и MegaCortex на частный сектор. Эти два вредоноса преследовали приблизительно одни цели.

Эксперты указали на интересный факт: в корпоративных сетях, где был найден MegaCortex, они также обнаружили Emotet и Qbot. Операторы MegaCortex, кстати, почти с самого начала использовали тактику двойного вымогательства: не только шифровали файлы, но и крали внутренние данные. Как правило, за декриптор просили от 20 тыс. до 5,8 млн долларов.

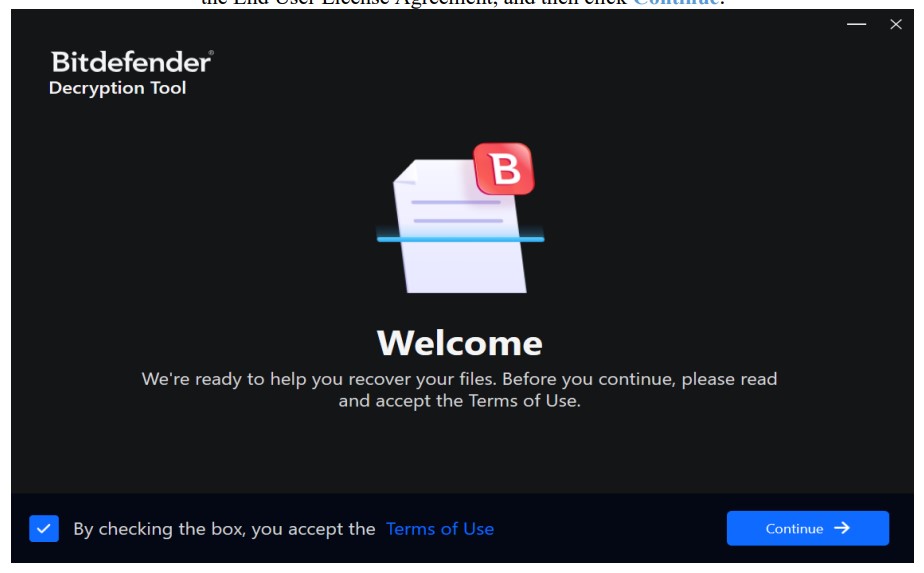
При поддержке Европола и исследователей из проекта NoMoreRansom специалистам Bitdefender удалось создать дешифратор. Его можно скачать (EXE) в виде исполняемого файла с сервера румынской компании.


У декриптора есть режим “Scan Entire System“, позволяющий пользователям искать повреждённые файлы по всей системе. Инструкция (PDF) настоятельно рекомендует сначала сделать резервную копию всех затронутых файлов, а уже потом приступать к расшифровке.

Логи с работой дешифратора можно найти по адресу %temp%\BitdefenderLog.txt. Если вы стали жертвой версий 2-4 MegaCortex, перед запуском декриптора нужно убедиться, что в системе присутствует файл “!!READ_ME!!!.TXT” или “!-!README!-!.RTF“ — записка с требованиями.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru