



Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

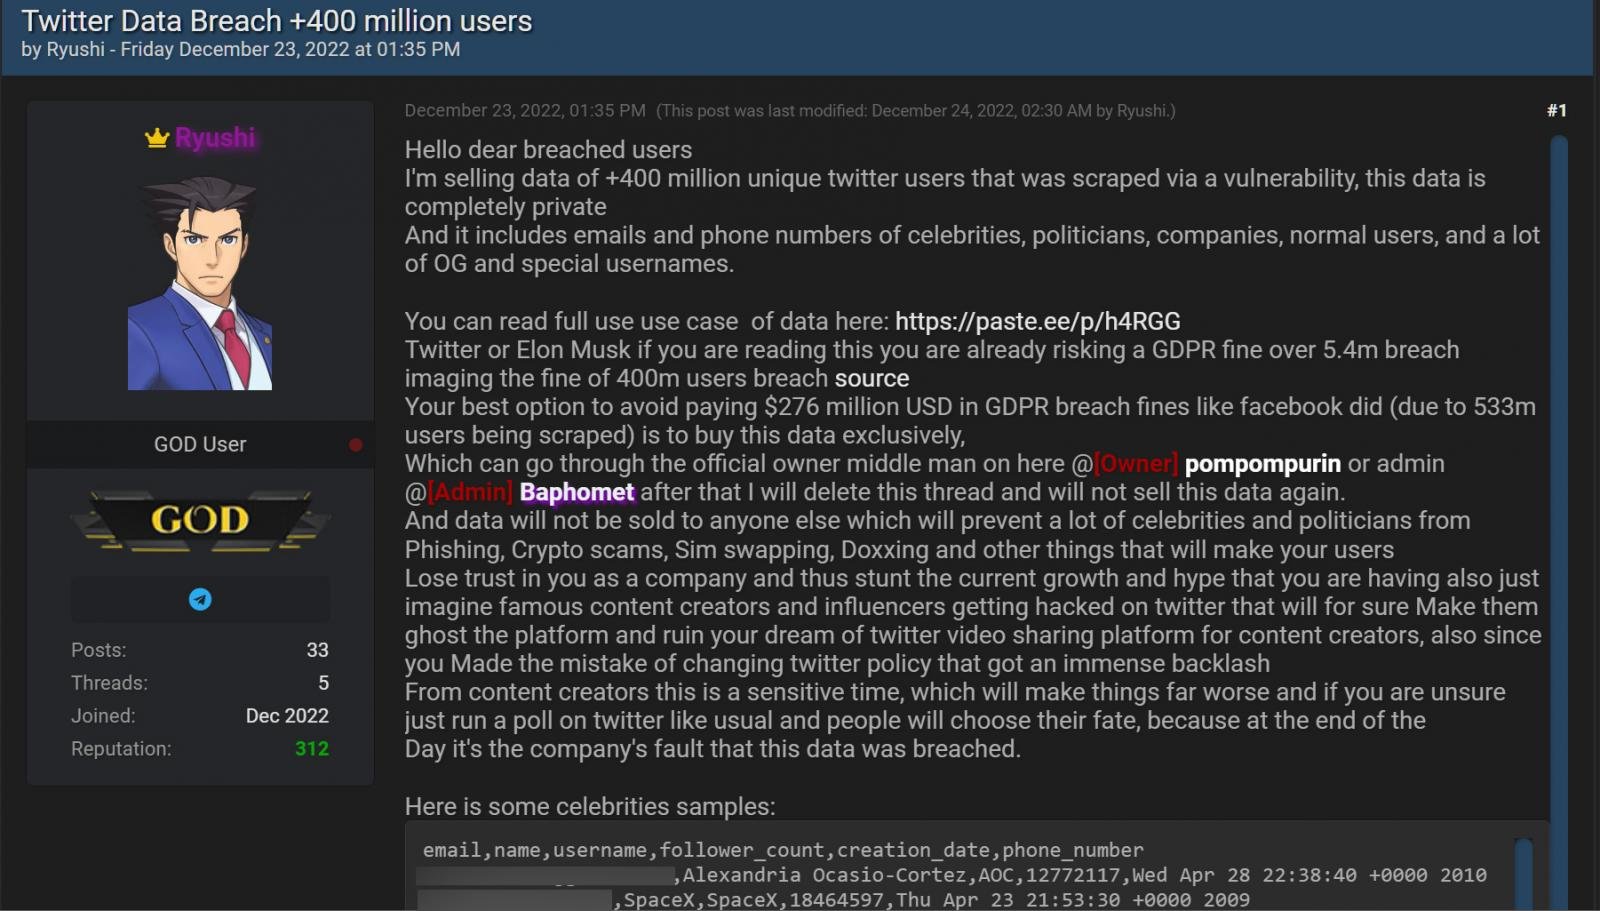
На хакерском форуме Breached появилось объявление о продаже ПДн более 400 млн твиттерян. Автор сообщения, некто Ryushi, предложил Twitter и Илону Маску выкупить базу во избежание штрафных санкций за нарушение европейского регламента по защите данных (GDPR); в противном случае лот будет распродаваться по частям.

В сообщении есть ссылка на статью, поясняющую, чем грозит продажа персональных данных в розницу. Высока вероятность, что покупатели будут их использовать для проведения фишинговых или BEC-атак, а также для мошенничества с криптой.

В подтверждение качества товара продавец приводит четыре десятка записей с ПДн известных персон: политиков, журналистов, телеведущих. В частности, слиты данные Дональда Трампа-младшего, ИБ-исследователя и блогера Брайана Кребса, создателя блокчейн-проекта Ethereum Виталика Бутерина.

Позднее на том же форуме был опубликован более объемный дамп — данные еще 1000 Twitter-профилей, в том числе юрлиц. Записи содержат такую информацию, как имейл, имя, юзернейм, число читателей, дата создания аккаунта, иногда номер телефона. Почти все эти сведения, кроме адресов электронной почты и телефонных номеров, доступны любому твиттерянину.


В объявлении о продаже упоминается уязвимость, позволившая Ryushi собрать столь внушительную базу. В комментарии для BleepingComputer продавец уточнил, что это та же уязвимость в API Twitter, которую использовал его коллега по цеху для получения данных 5,4 млн твиттерян.

Проблема грозила сливом ID Twitter в ходе проверки на дубли телефонных номеров и имейл. При наличии идентификатора можно было с помощью другого API получить открытую информацию из профиля пользователя.

Уязвимость устранили почти год назад, в январе, однако ею успели воспользоваться разные киберпреступники, в том числе Ryushi. Подлинность данных, выложенных им в качестве образца, подтвердили в израильской ИБ-компании Hudson Rock; эксперты BleepingComputer смогли проверить только две записи и пришли к тому же выводу.

В Twitter новую утечку пока не комментируют, призывы хакера воспользоваться эксклюзивом тоже остались без ответа. Тем временем ирландская Комиссия по защите данных (Data Protection Commission, DPC) начала расследование в связи с утечкой ПДн 5,4 млн твиттерян, о которой стало известно в июле. По итогам Twitter могут обвинить в нарушении GDPR.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru