



DuckDuckGo начал блокировать всплывающие окна Google

DuckDuckGo начал блокировать всплывающие окна Google

DuckDuckGo начал блокировать всплывающие окна Google

Расширения и приложения DuckDuckGo теперь блокируют всплывающие окна Google, предлагающие аутентифицироваться с помощью Google Аккаунта. По словам разработчиков, задача — уберечь пользователей от надоедливых pop-up и усилить их конфиденциальность.

Напомним, за DuckDuckGo не только одноимённый поисковик, но ещё и сервис электронной почты (как с помощью сервиса DuckDuckGo защитить E-mail от слежки), мобильные приложения и расширения для браузеров.

Более того, в октябре вышла первая публичная бета-версия собственного браузера DuckDuckGo для macOS.

Вчера вечером в Twitter компания сообщила о нововведении: теперь все аддоны и приложения блокируют всплывающие окна Google, в которых предлагается аутентифицироваться на сайтах с помощью аккаунта в системе интернет-гиганта.

Безусловно, кому-то это может показаться удобным. Вам не нужно создавать новую учётную запись, вы просто заходите на сайт через Google Аккаунт. Но у такого подхода есть и минусы: страдает конфиденциальность, поскольку Google может в этом случае отслеживать активность в веб-приложениях и на сайтах.

Различные тесты DuckDuckGo показали, что Google собирает данные, хотя и не использует их в рекламных целях.


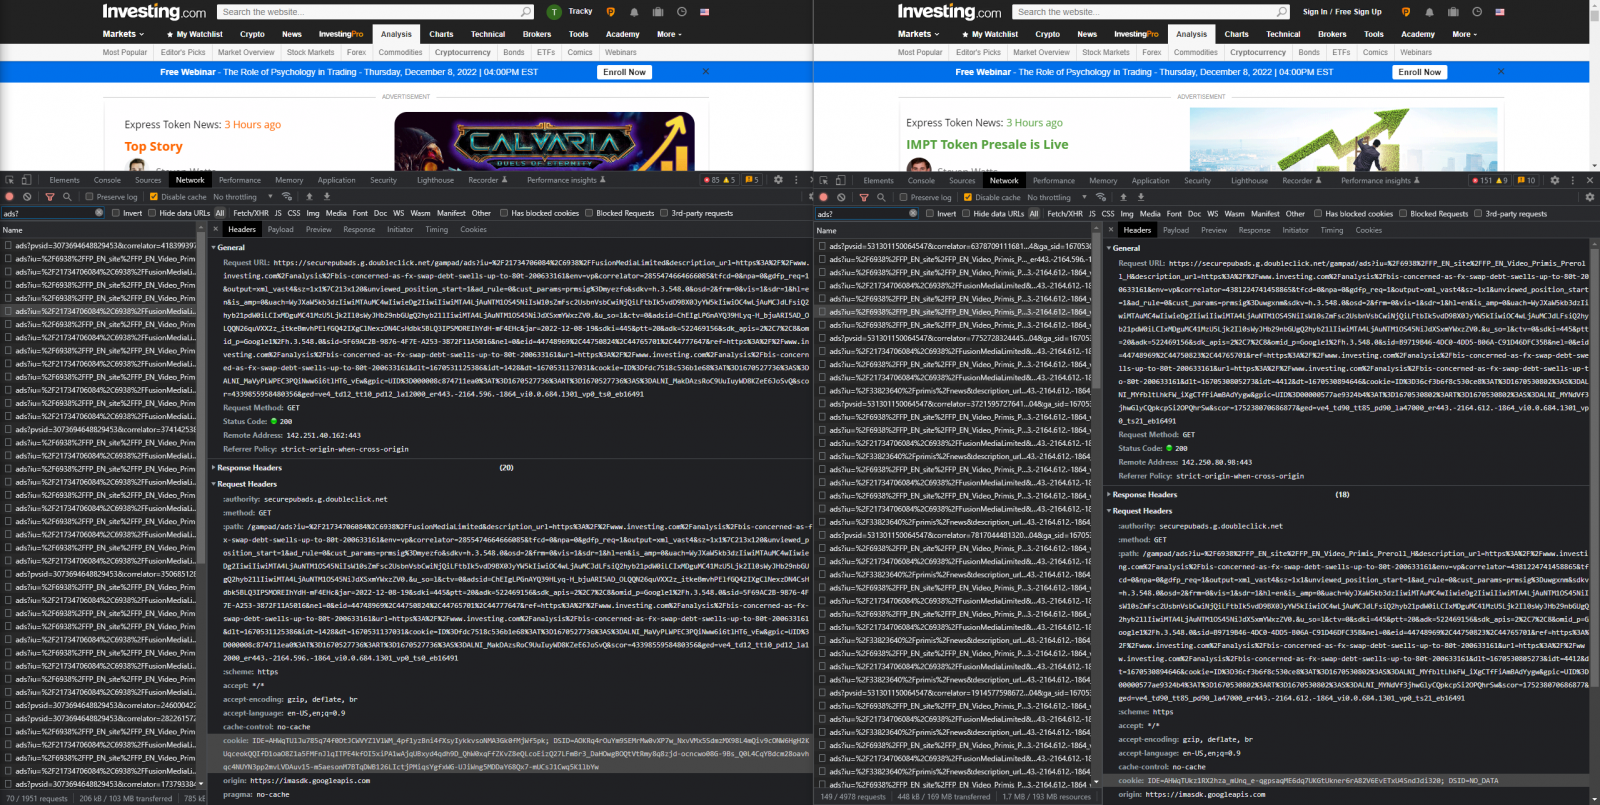
Например, в одном из случаев (на ресурсе investing.com) Google отправляла множество запросов на https://securepubads.g.doubleclick.net/gampad/ads?. В DuckDuckGo считают такое поведение рисками для конфиденциальности.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru