



Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Пользователи «яблочных» устройств, работающих на macOS, теперь могут попробовать браузер DuckDuckGo, ориентированный на обеспечение конфиденциальности в Сети. Разработчики представили первую бета-версию.

Как обещают создатели интернет-обозревателя, он гарантирует веб-серфинг, по-настоящему защищенный от стороннего отслеживания, таргетированной рекламы, логирования запросов и фиксирования профиля пользователя.

Поисковой системой по умолчанию является одноименная DuckDuckGo, которая в выдаче не учитывает предпочтения пользователя. В целом DuckDuckGo для macOS подается как альтернатива режиму «Инкогнито», который можно встретить в других обозревателях.

По оценкам разработчиков, DuckDuckGo использует на 60% меньше данных, чем Chrome, а также блокирует все трекеры до того, как они загружаются. Кроме того, в браузере есть дополнительные настройки, которые помогут ещё лучше защитить пользователя от отслеживания.

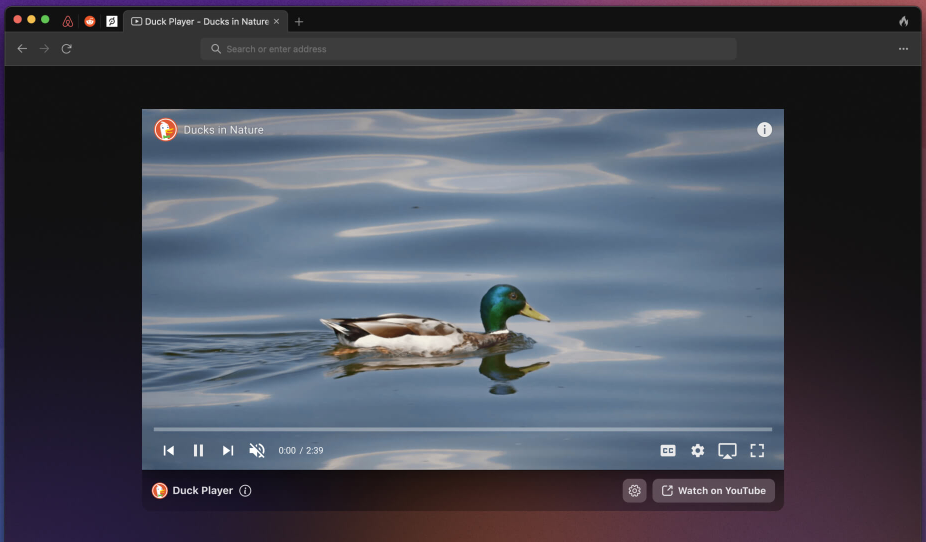
На данный момент актуальную бета-версию DuckDuckGo под номером 0.30 нельзя назвать стабильной, однако она отметилась несколькими новыми функциональными возможностями. Например, можно выделить “Duck Player” — встроенный YouTube-плеер, автоматически блокирующий создание рекламного профиля пользователя.


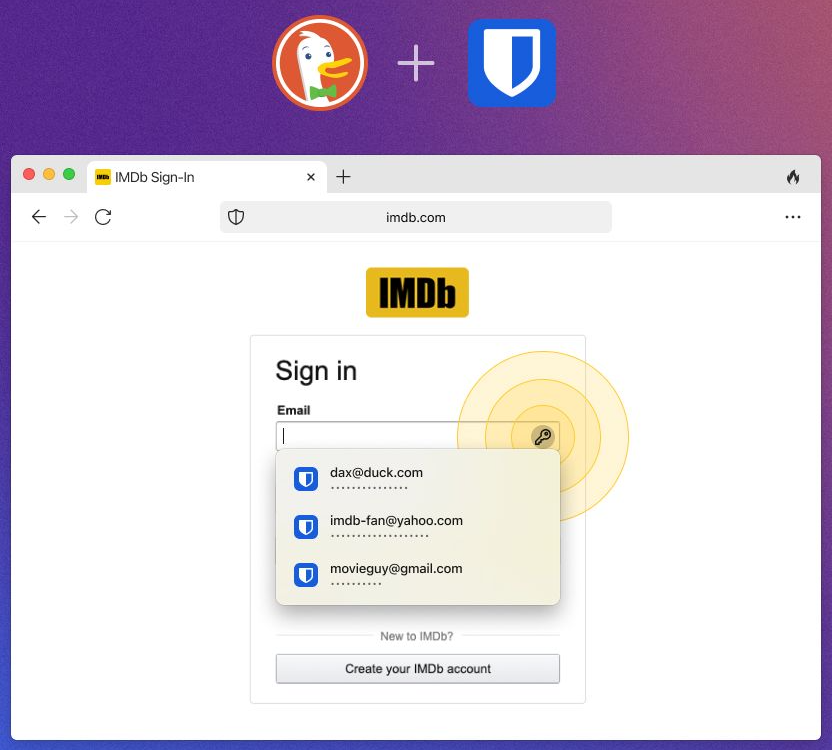
Бетка DuckDuckGo также интегрирована с Bitwarden, менеджером паролей с открытым исходным кодом. Но стоит учитывать, что браузер совместим и с функцией автозаполнения 1Password.


В прошлом месяце мы объясняли, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru