



Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Пользователи «яблочных» устройств, работающих на macOS, теперь могут попробовать браузер DuckDuckGo, ориентированный на обеспечение конфиденциальности в Сети. Разработчики представили первую бета-версию.

Как обещают создатели интернет-обозревателя, он гарантирует веб-серфинг, по-настоящему защищенный от стороннего отслеживания, таргетированной рекламы, логирования запросов и фиксирования профиля пользователя.

Поисковой системой по умолчанию является одноименная DuckDuckGo, которая в выдаче не учитывает предпочтения пользователя. В целом DuckDuckGo для macOS подается как альтернатива режиму «Инкогнито», который можно встретить в других обозревателях.

По оценкам разработчиков, DuckDuckGo использует на 60% меньше данных, чем Chrome, а также блокирует все трекеры до того, как они загружаются. Кроме того, в браузере есть дополнительные настройки, которые помогут ещё лучше защитить пользователя от отслеживания.

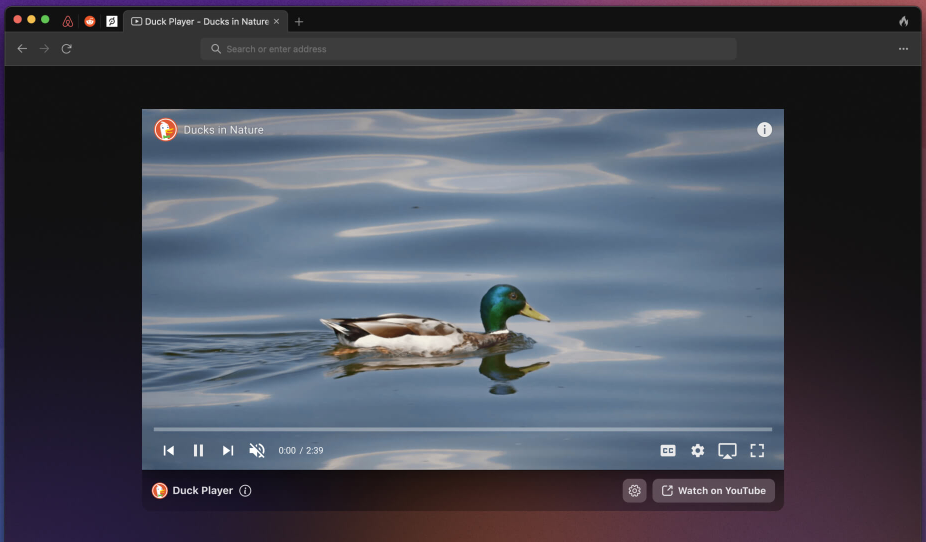
На данный момент актуальную бета-версию DuckDuckGo под номером 0.30 нельзя назвать стабильной, однако она отметилась несколькими новыми функциональными возможностями. Например, можно выделить “Duck Player” — встроенный YouTube-плеер, автоматически блокирующий создание рекламного профиля пользователя.


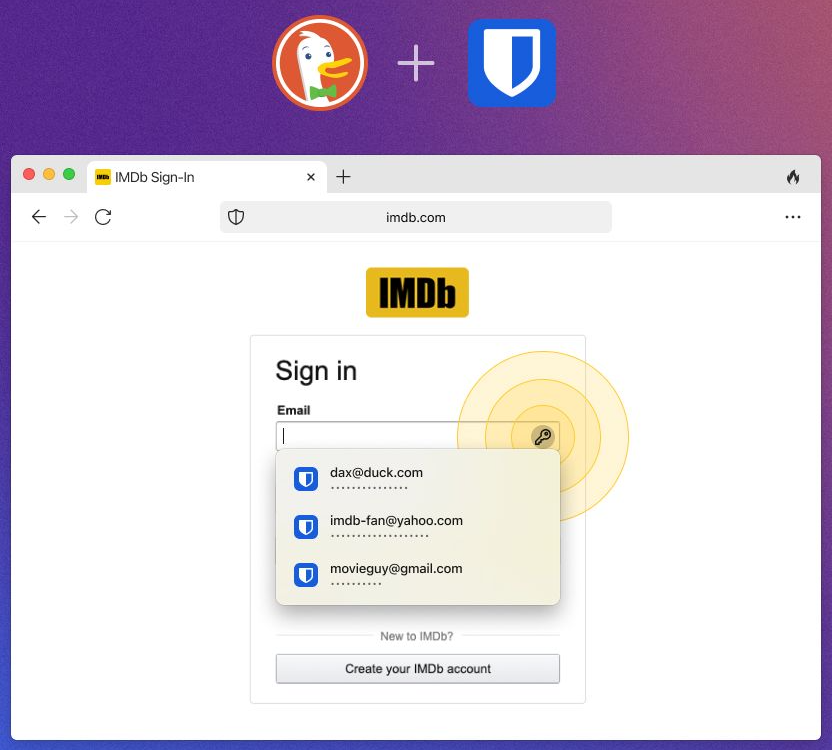
Бетка DuckDuckGo также интегрирована с Bitwarden, менеджером паролей с открытым исходным кодом. Но стоит учитывать, что браузер совместим и с функцией автозаполнения 1Password.


В прошлом месяце мы объясняли, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru