



Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Пользователи «яблочных» устройств, работающих на macOS, теперь могут попробовать браузер DuckDuckGo, ориентированный на обеспечение конфиденциальности в Сети. Разработчики представили первую бета-версию.

Как обещают создатели интернет-обозревателя, он гарантирует веб-серфинг, по-настоящему защищенный от стороннего отслеживания, таргетированной рекламы, логирования запросов и фиксирования профиля пользователя.

Поисковой системой по умолчанию является одноименная DuckDuckGo, которая в выдаче не учитывает предпочтения пользователя. В целом DuckDuckGo для macOS подается как альтернатива режиму «Инкогнито», который можно встретить в других обозревателях.

По оценкам разработчиков, DuckDuckGo использует на 60% меньше данных, чем Chrome, а также блокирует все трекеры до того, как они загружаются. Кроме того, в браузере есть дополнительные настройки, которые помогут ещё лучше защитить пользователя от отслеживания.

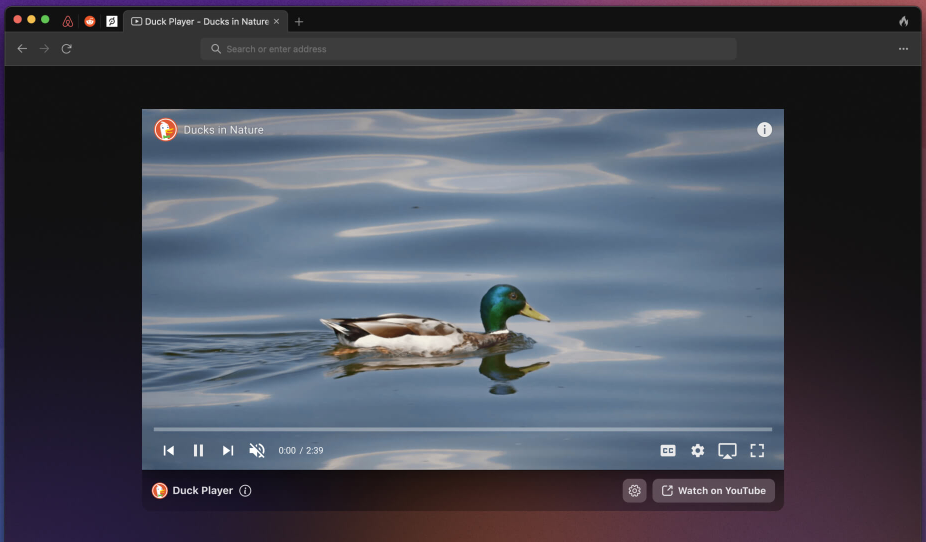
На данный момент актуальную бета-версию DuckDuckGo под номером 0.30 нельзя назвать стабильной, однако она отметилась несколькими новыми функциональными возможностями. Например, можно выделить “Duck Player” — встроенный YouTube-плеер, автоматически блокирующий создание рекламного профиля пользователя.


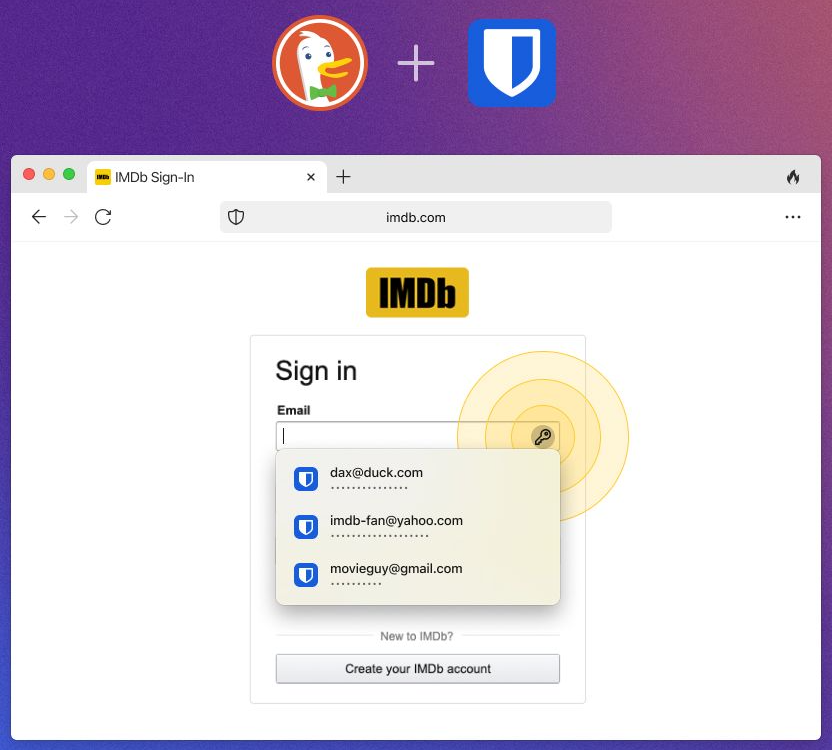
Бетка DuckDuckGo также интегрирована с Bitwarden, менеджером паролей с открытым исходным кодом. Но стоит учитывать, что браузер совместим и с функцией автозаполнения 1Password.


В прошлом месяце мы объясняли, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru