



В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

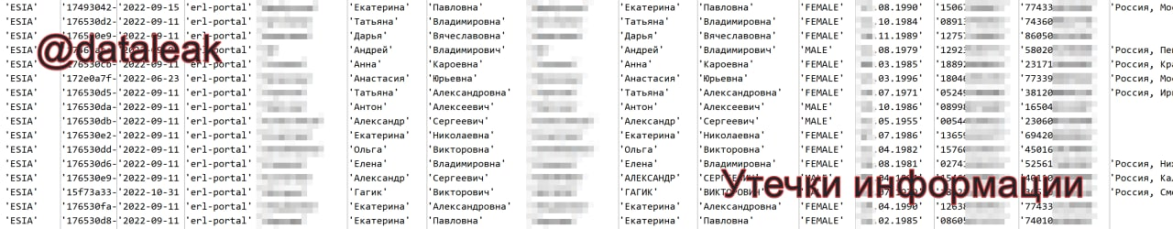
В открытый доступ выложена база ПДн на 1 067 034 записей. Авторы слива утверждают, что данные получены из российской ГИС ЕСИА (Единая Система Идентификации и Аутентификации пользователей госуслуг).

Сообщение об инциденте появилось сегодня утром, 19 декабря, в Telegram-канале «Утечки информации» (@dataleak). Выборочная проверка записей подтвердила, что слитые данные принадлежат реальным лицам.


Опубликованный текстовый файл содержит следующую информацию:

  • ФИО,
  • имейл (около 890 тыс. уникальных адресов),
  • телефон (около 1 млн уникальных номеров),
  • пол,
  • дата рождения,
  • место жительства,
  • паспорт (серия, номер, кем и когда выдан),
  • ИНН,
  • дата обновления записи (с 01.01.2022 по 30.11.2022).

Откуда именно взяты эти данные, команда @dataleak сказать не берется. Авторы алерта лишь ссылаются на похожие случаи, о которых они писали две недели назад и в октябре.

Тревожную новость подхватил другой русскоязычный Telegram-канал, «Раньше всех. Ну почти». Ссылаясь на слова главы Минцифры Максута Шадаева, там пишут, что слитая база — компиляция информации, попавшей в паблик после летней кибератаки на «Почту России».

За восемь месяцев 2022 года (с января по август) Роскомнадзор зафиксировал около 60 масштабных утечек ПДн; совокупно слито 230 млн записей с данными россиян. Согласно результатам опроса, проведенного Kaspersky, возможность утечки личной информации волнует 45% граждан России.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru