



В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

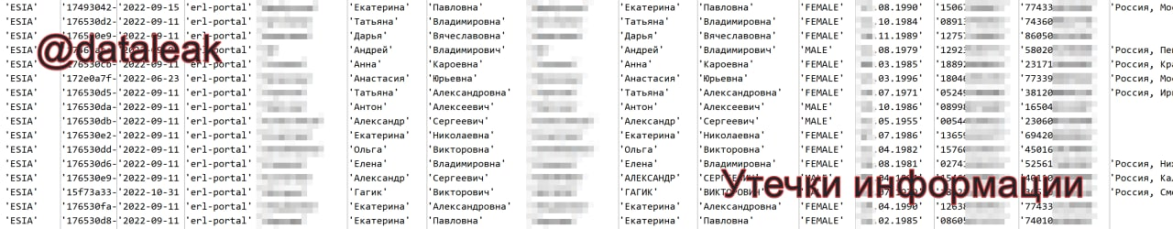
В открытый доступ выложена база ПДн на 1 067 034 записей. Авторы слива утверждают, что данные получены из российской ГИС ЕСИА (Единая Система Идентификации и Аутентификации пользователей госуслуг).

Сообщение об инциденте появилось сегодня утром, 19 декабря, в Telegram-канале «Утечки информации» (@dataleak). Выборочная проверка записей подтвердила, что слитые данные принадлежат реальным лицам.


Опубликованный текстовый файл содержит следующую информацию:

  • ФИО,
  • имейл (около 890 тыс. уникальных адресов),
  • телефон (около 1 млн уникальных номеров),
  • пол,
  • дата рождения,
  • место жительства,
  • паспорт (серия, номер, кем и когда выдан),
  • ИНН,
  • дата обновления записи (с 01.01.2022 по 30.11.2022).

Откуда именно взяты эти данные, команда @dataleak сказать не берется. Авторы алерта лишь ссылаются на похожие случаи, о которых они писали две недели назад и в октябре.

Тревожную новость подхватил другой русскоязычный Telegram-канал, «Раньше всех. Ну почти». Ссылаясь на слова главы Минцифры Максута Шадаева, там пишут, что слитая база — компиляция информации, попавшей в паблик после летней кибератаки на «Почту России».

За восемь месяцев 2022 года (с января по август) Роскомнадзор зафиксировал около 60 масштабных утечек ПДн; совокупно слито 230 млн записей с данными россиян. Согласно результатам опроса, проведенного Kaspersky, возможность утечки личной информации волнует 45% граждан России.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru