



В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

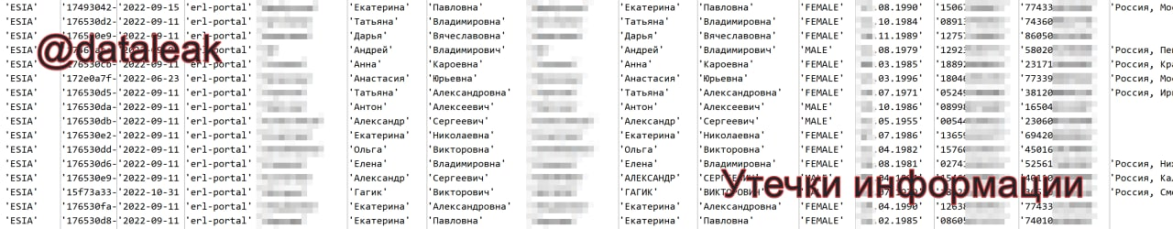
В открытый доступ выложена база ПДн на 1 067 034 записей. Авторы слива утверждают, что данные получены из российской ГИС ЕСИА (Единая Система Идентификации и Аутентификации пользователей госуслуг).

Сообщение об инциденте появилось сегодня утром, 19 декабря, в Telegram-канале «Утечки информации» (@dataleak). Выборочная проверка записей подтвердила, что слитые данные принадлежат реальным лицам.


Опубликованный текстовый файл содержит следующую информацию:

  • ФИО,
  • имейл (около 890 тыс. уникальных адресов),
  • телефон (около 1 млн уникальных номеров),
  • пол,
  • дата рождения,
  • место жительства,
  • паспорт (серия, номер, кем и когда выдан),
  • ИНН,
  • дата обновления записи (с 01.01.2022 по 30.11.2022).

Откуда именно взяты эти данные, команда @dataleak сказать не берется. Авторы алерта лишь ссылаются на похожие случаи, о которых они писали две недели назад и в октябре.

Тревожную новость подхватил другой русскоязычный Telegram-канал, «Раньше всех. Ну почти». Ссылаясь на слова главы Минцифры Максута Шадаева, там пишут, что слитая база — компиляция информации, попавшей в паблик после летней кибератаки на «Почту России».

За восемь месяцев 2022 года (с января по август) Роскомнадзор зафиксировал около 60 масштабных утечек ПДн; совокупно слито 230 млн записей с данными россиян. Согласно результатам опроса, проведенного Kaspersky, возможность утечки личной информации волнует 45% граждан России.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru