



В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

В Сеть слиты личные данные 1 млн россиян, якобы взятых из ЕСИА

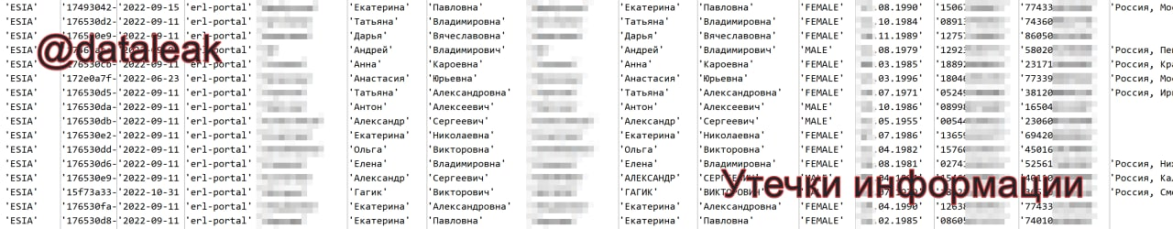
В открытый доступ выложена база ПДн на 1 067 034 записей. Авторы слива утверждают, что данные получены из российской ГИС ЕСИА (Единая Система Идентификации и Аутентификации пользователей госуслуг).

Сообщение об инциденте появилось сегодня утром, 19 декабря, в Telegram-канале «Утечки информации» (@dataleak). Выборочная проверка записей подтвердила, что слитые данные принадлежат реальным лицам.


Опубликованный текстовый файл содержит следующую информацию:

  • ФИО,
  • имейл (около 890 тыс. уникальных адресов),
  • телефон (около 1 млн уникальных номеров),
  • пол,
  • дата рождения,
  • место жительства,
  • паспорт (серия, номер, кем и когда выдан),
  • ИНН,
  • дата обновления записи (с 01.01.2022 по 30.11.2022).

Откуда именно взяты эти данные, команда @dataleak сказать не берется. Авторы алерта лишь ссылаются на похожие случаи, о которых они писали две недели назад и в октябре.

Тревожную новость подхватил другой русскоязычный Telegram-канал, «Раньше всех. Ну почти». Ссылаясь на слова главы Минцифры Максута Шадаева, там пишут, что слитая база — компиляция информации, попавшей в паблик после летней кибератаки на «Почту России».

За восемь месяцев 2022 года (с января по август) Роскомнадзор зафиксировал около 60 масштабных утечек ПДн; совокупно слито 230 млн записей с данными россиян. Согласно результатам опроса, проведенного Kaspersky, возможность утечки личной информации волнует 45% граждан России.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru