



Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Специалисты Mandiant выявили вредоносную кампанию, нацеленную на кражу данных у правительственных ведомств Украины. Злоумышленники раздают с торрент-сайтов троянизированные файлы ISO, замаскированные под легитимный установщик Windows 10, и собирают с их помощью информацию, чтобы остановить или продолжить атаку.

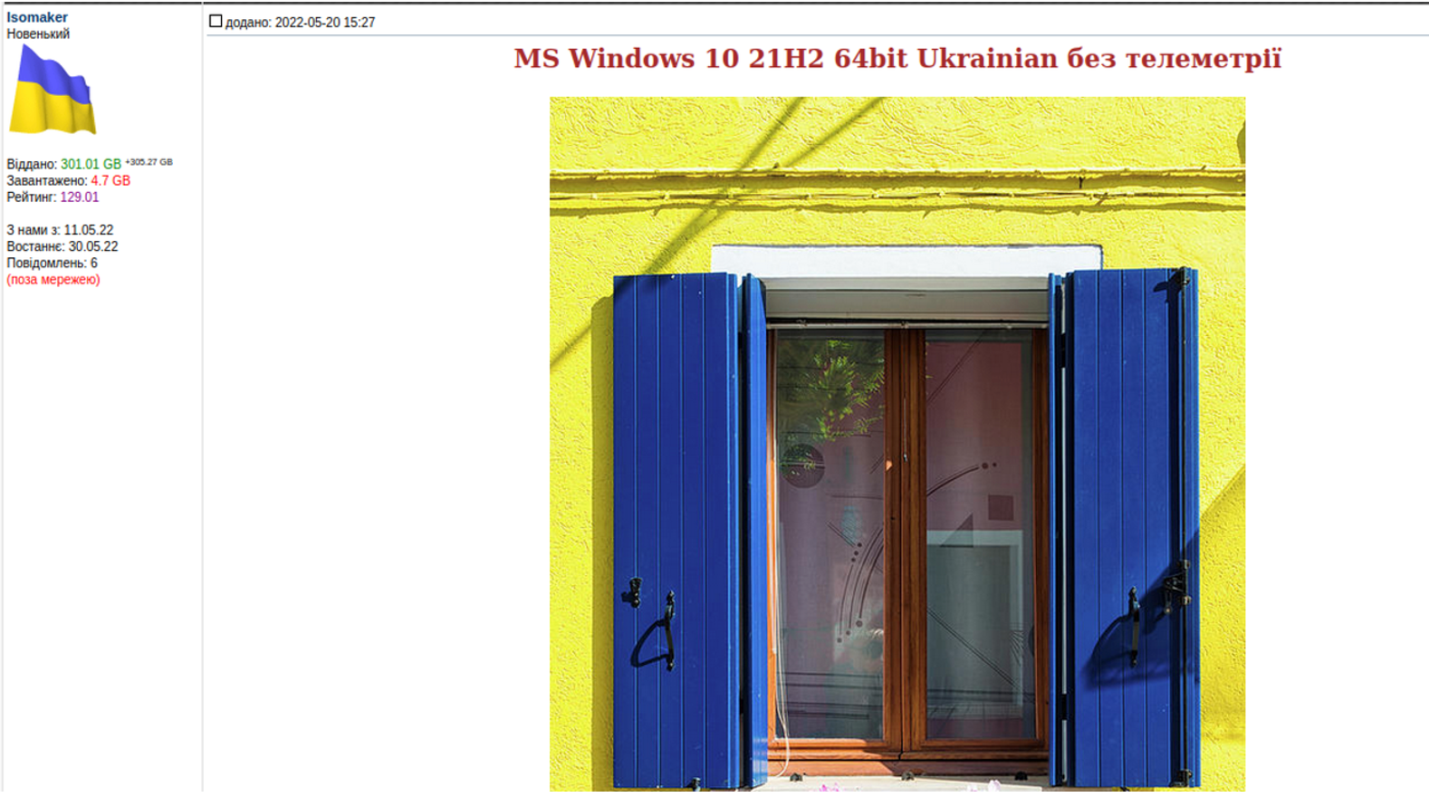
Киберкампания, которую в Mandiant отслеживают как UNC4166, была запущена минувшим летом. Вредоносный Win10_21H2_Ukrainian_x64.iso был обнаружен на украинском торрент-трекере Toloka и в ветке форума RuTracker; в первом случае ISO-файл загрузили на сайт из-под аккаунта Isomaker, созданного 11 мая.


Анализ показал, что ISO-образ содержит измененные запланированные задания GatherNetworkInfo (отработка VBS-скрипта) и Consolidator (запуск wsqmcons.exe, отправляющего данные на серверы Microsoft). В обоих случаях было добавлено выполнение PowerShell-команды на загрузку с сервера, расположенного в сети Tor (для доступа к C2 используются onion-шлюзы).

Полученные команды тоже выполняются средствами PowerShell, позволяя хакерам провести первичную разведку: получить информацию о зараженной системе, листинг папок (с временными метками), данные геолокации.

В зловредный пакет ISO также включен bat-скрипт, препятствующий детектированию. Он отключает отправку телеметрии в Microsoft, блокирует автообновление Windows и проверку лицензии.

Разведданные взломщики используют для определения ценности атакованной сети. Если жертва представляет интерес, на машину закачивается дополнительная полезная нагрузка:

  • инструмент проксирования трафика Stowaway с функциями бэкдора (поддержка SSH, SOCKS5; загрузка/вывод данных, удаленный шелл, сбор базовой информации);
  • маячок Cobalt Strike;
  • вспомогательный бэкдор Sparepart — облегченный, написанный на C зловред, способный загружать задачи и выполнять их, создавая новый процесс;
  • инструменты для эксфильтрации данных (TOR Browser, HTTP-сервер Sheret).

Эксперты нашли несколько зараженных устройств в сетях украинских госструктур. Поскольку свидетельств корыстного интереса не выявлено, в Mandiant заключили, что целью атак UNC4166 является кража данных у правительства Украины.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru