



Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Специалисты Mandiant выявили вредоносную кампанию, нацеленную на кражу данных у правительственных ведомств Украины. Злоумышленники раздают с торрент-сайтов троянизированные файлы ISO, замаскированные под легитимный установщик Windows 10, и собирают с их помощью информацию, чтобы остановить или продолжить атаку.

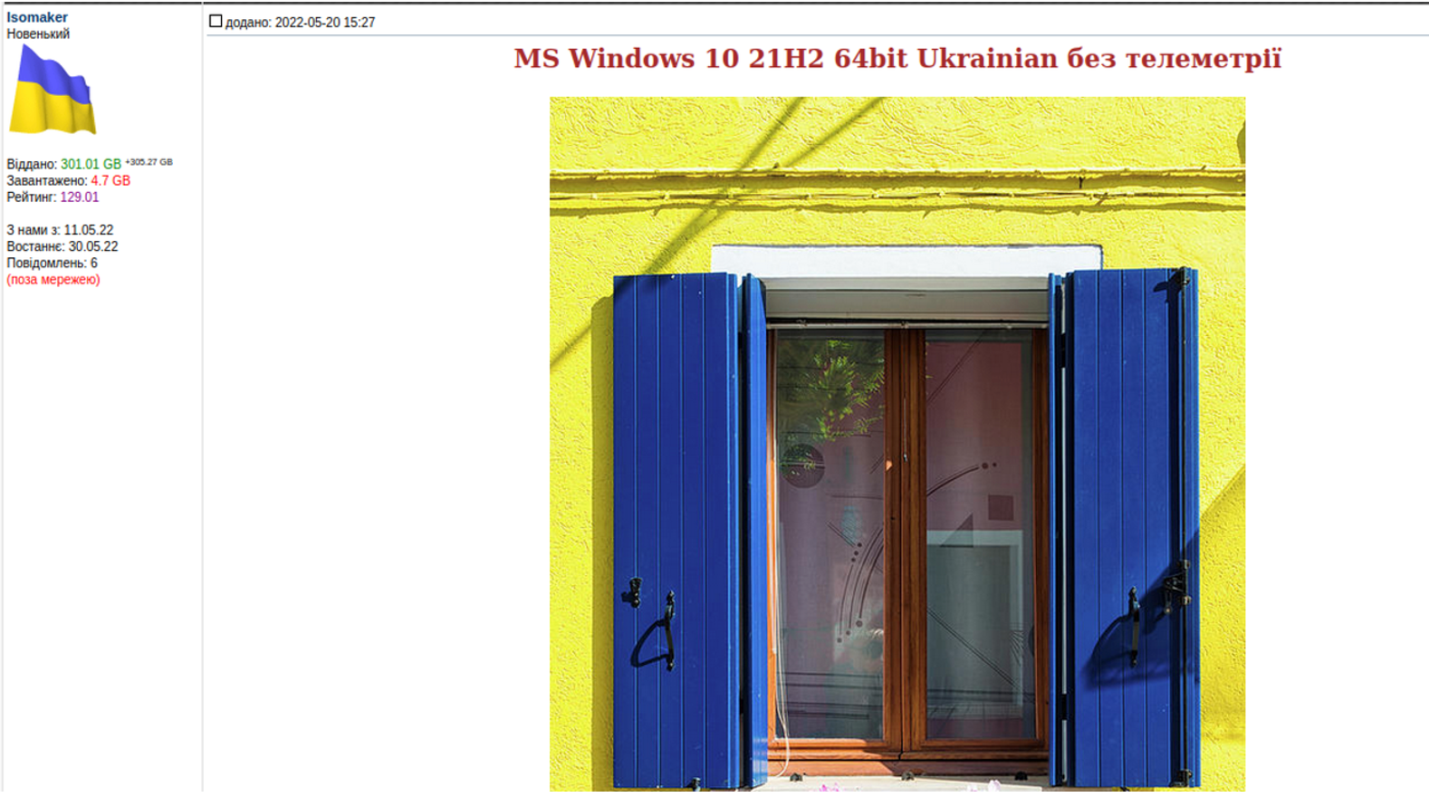
Киберкампания, которую в Mandiant отслеживают как UNC4166, была запущена минувшим летом. Вредоносный Win10_21H2_Ukrainian_x64.iso был обнаружен на украинском торрент-трекере Toloka и в ветке форума RuTracker; в первом случае ISO-файл загрузили на сайт из-под аккаунта Isomaker, созданного 11 мая.


Анализ показал, что ISO-образ содержит измененные запланированные задания GatherNetworkInfo (отработка VBS-скрипта) и Consolidator (запуск wsqmcons.exe, отправляющего данные на серверы Microsoft). В обоих случаях было добавлено выполнение PowerShell-команды на загрузку с сервера, расположенного в сети Tor (для доступа к C2 используются onion-шлюзы).

Полученные команды тоже выполняются средствами PowerShell, позволяя хакерам провести первичную разведку: получить информацию о зараженной системе, листинг папок (с временными метками), данные геолокации.

В зловредный пакет ISO также включен bat-скрипт, препятствующий детектированию. Он отключает отправку телеметрии в Microsoft, блокирует автообновление Windows и проверку лицензии.

Разведданные взломщики используют для определения ценности атакованной сети. Если жертва представляет интерес, на машину закачивается дополнительная полезная нагрузка:

  • инструмент проксирования трафика Stowaway с функциями бэкдора (поддержка SSH, SOCKS5; загрузка/вывод данных, удаленный шелл, сбор базовой информации);
  • маячок Cobalt Strike;
  • вспомогательный бэкдор Sparepart — облегченный, написанный на C зловред, способный загружать задачи и выполнять их, создавая новый процесс;
  • инструменты для эксфильтрации данных (TOR Browser, HTTP-сервер Sheret).

Эксперты нашли несколько зараженных устройств в сетях украинских госструктур. Поскольку свидетельств корыстного интереса не выявлено, в Mandiant заключили, что целью атак UNC4166 является кража данных у правительства Украины.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru