



Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Специалисты Mandiant выявили вредоносную кампанию, нацеленную на кражу данных у правительственных ведомств Украины. Злоумышленники раздают с торрент-сайтов троянизированные файлы ISO, замаскированные под легитимный установщик Windows 10, и собирают с их помощью информацию, чтобы остановить или продолжить атаку.

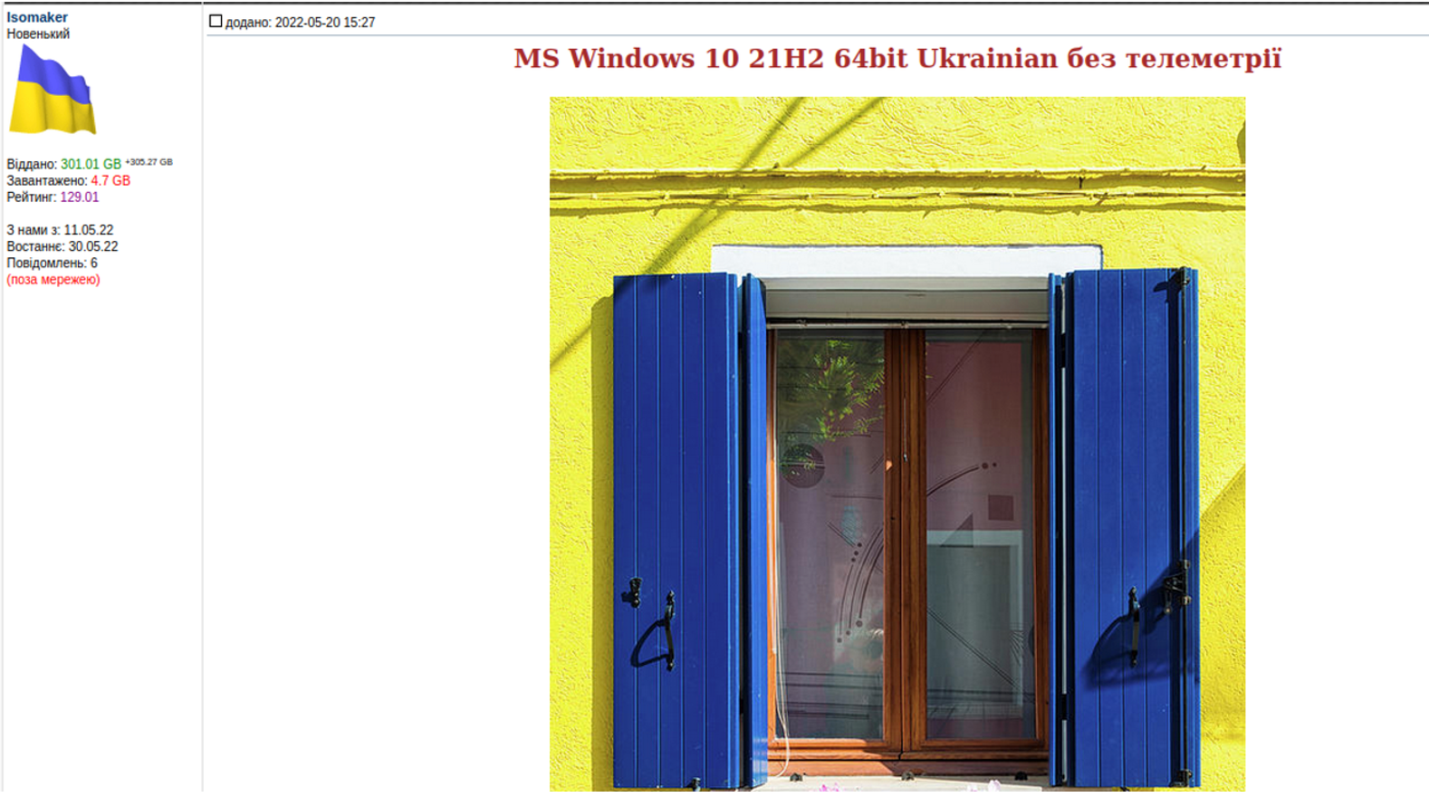
Киберкампания, которую в Mandiant отслеживают как UNC4166, была запущена минувшим летом. Вредоносный Win10_21H2_Ukrainian_x64.iso был обнаружен на украинском торрент-трекере Toloka и в ветке форума RuTracker; в первом случае ISO-файл загрузили на сайт из-под аккаунта Isomaker, созданного 11 мая.


Анализ показал, что ISO-образ содержит измененные запланированные задания GatherNetworkInfo (отработка VBS-скрипта) и Consolidator (запуск wsqmcons.exe, отправляющего данные на серверы Microsoft). В обоих случаях было добавлено выполнение PowerShell-команды на загрузку с сервера, расположенного в сети Tor (для доступа к C2 используются onion-шлюзы).

Полученные команды тоже выполняются средствами PowerShell, позволяя хакерам провести первичную разведку: получить информацию о зараженной системе, листинг папок (с временными метками), данные геолокации.

В зловредный пакет ISO также включен bat-скрипт, препятствующий детектированию. Он отключает отправку телеметрии в Microsoft, блокирует автообновление Windows и проверку лицензии.

Разведданные взломщики используют для определения ценности атакованной сети. Если жертва представляет интерес, на машину закачивается дополнительная полезная нагрузка:

  • инструмент проксирования трафика Stowaway с функциями бэкдора (поддержка SSH, SOCKS5; загрузка/вывод данных, удаленный шелл, сбор базовой информации);
  • маячок Cobalt Strike;
  • вспомогательный бэкдор Sparepart — облегченный, написанный на C зловред, способный загружать задачи и выполнять их, создавая новый процесс;
  • инструменты для эксфильтрации данных (TOR Browser, HTTP-сервер Sheret).

Эксперты нашли несколько зараженных устройств в сетях украинских госструктур. Поскольку свидетельств корыстного интереса не выявлено, в Mandiant заключили, что целью атак UNC4166 является кража данных у правительства Украины.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru