



Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Компания Google анонсировала выпуск OSV-Scanner — бесплатного инструмента автоматизированного поиска уязвимостей, релевантных для конкретного проекта. Новинка позволяет выявить все зависимости, сопоставить список с информацией об известных проблемах, занесенной в базу данных OSV, и определить необходимость патчинга или обновления.

Написанный на Go сканер предоставляет пользовательский интерфейс для доступа к OSV (сводной базе уязвимостей в opensource-проектах, пополняемой Google) и совместим с Linux, macOS и Windows. Для создания списка зависимостей достаточно задать просмотр каталога проекта; можно также вручную вводить путь ко всем файлам манифеста.

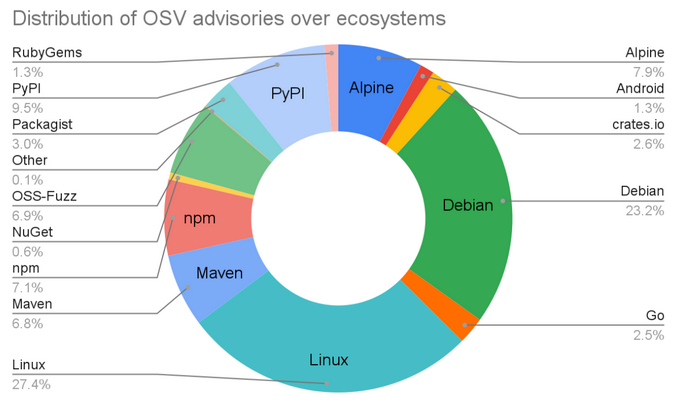
Запущенная в прошлом году база уязвимостей OSV изначально включала скромный набор данных, собранных в рамках проекта OSS-Fuzz. В настоящее время платформа OSV.dev поддерживает 16 экосистем, в том числе популярные языки программирования, Linux-дистрибутивы (Debian и Alpine), Android и Linux Kernel.

Количество бюллетеней по безопасности, осевших в репозитории, превысило 38 тысяч (год назад в OSV числилось 15 тыс. записей). Половина зафиксированных уязвимостей приходится на долю Linux и Debian.


Сайт OSV.dev был полностью перестроен и теперь может похвастаться более удобным UI и расширенной информацией по каждой уязвимости. В дальнейшем Google планирует улучшить поддержку экосистемы C/C++ (сейчас она бедно представлена) и доработать OSV-Scanner, превратив его в полноценный инструмент управления уязвимостями.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru