



Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

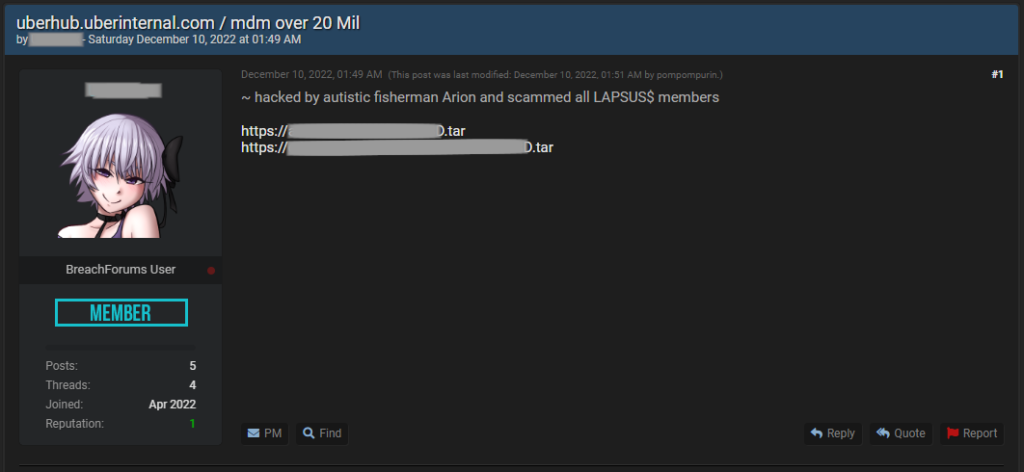
В минувший уикенд на одном из хакерских форумов появилось сообщение о новой утечке в Uber. В подтверждение своих слов автор выложил дамп на 20 млн записей — якобы внутренние данные пострадавшей компании.

В комментарии для RestorePrivacy представитель Uber признал факт утечки, подчеркнув, что она никак не связана с сентябрьским инцидентом. Как оказалось, сливу предшествовал взлом клиентской базы ИТ-провайдера Teqtivity, услугами которого пользуется перевозчик.

Просмотр выложенного архива выявил таблицы с данными ИТ-активов, а также ПДн и пользовательские данные порядка 77 тыс. сотрудников Uber. Тот же автор опубликовал еще один tar-файл — в нем оказались какие-то исходные коды, информация об API и некоем веб-приложении.

В SecurityWeek тоже изучили содержимое слитого tar-файла весом 600 Мбайт и выяснили, что он содержит исходники, информацию по управлению задачами, ключи шифрования, а также более десятка документов с email-адресами.

Таблица, именуемая report, представляет собой список имен и имейлы более 16 тыс. служащих Uber, в таблице users представлены имена, email и ID сотрудника более 5000 тыс. человек. Еще один архивный файл, поменьше, содержит данные тестирования, ассоциируемые с сервисом доставки Uber Eats.


Компания Teqtivity опубликовала заявление, подтвердив взлом своих систем. Как оказалось, неизвестные хакеры получили доступ к ее бэкапу в облаке Amazon. На сервере хранились копии исходников и файлы с клиентскими данными.

Скомпрометированная информация включает сведения об устройствах (серийный номер, марка, модель, технические характеристики), а также ФИО, рабочий адрес электронной почты и место работы пользователей. Жертва взлома уже сообщила об инциденте в правоохранительные органы и проводит расследование.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru