



Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

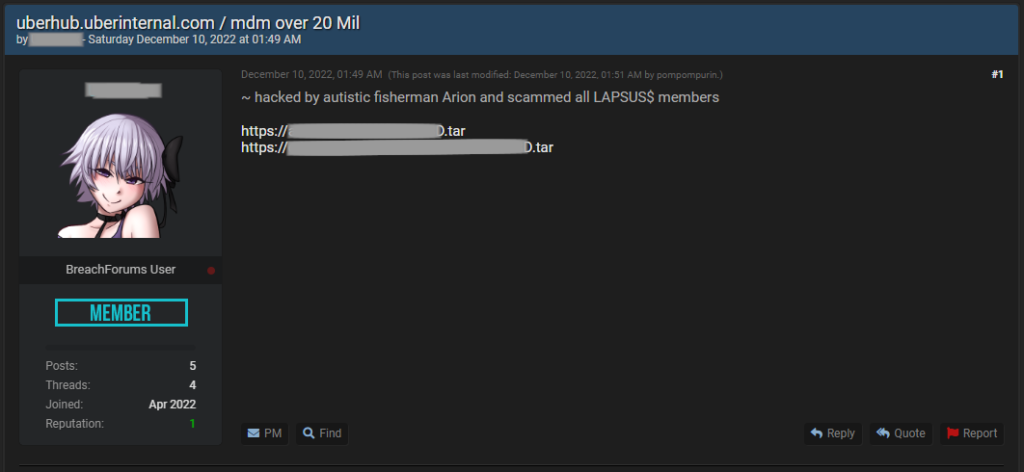
В минувший уикенд на одном из хакерских форумов появилось сообщение о новой утечке в Uber. В подтверждение своих слов автор выложил дамп на 20 млн записей — якобы внутренние данные пострадавшей компании.

В комментарии для RestorePrivacy представитель Uber признал факт утечки, подчеркнув, что она никак не связана с сентябрьским инцидентом. Как оказалось, сливу предшествовал взлом клиентской базы ИТ-провайдера Teqtivity, услугами которого пользуется перевозчик.

Просмотр выложенного архива выявил таблицы с данными ИТ-активов, а также ПДн и пользовательские данные порядка 77 тыс. сотрудников Uber. Тот же автор опубликовал еще один tar-файл — в нем оказались какие-то исходные коды, информация об API и некоем веб-приложении.

В SecurityWeek тоже изучили содержимое слитого tar-файла весом 600 Мбайт и выяснили, что он содержит исходники, информацию по управлению задачами, ключи шифрования, а также более десятка документов с email-адресами.

Таблица, именуемая report, представляет собой список имен и имейлы более 16 тыс. служащих Uber, в таблице users представлены имена, email и ID сотрудника более 5000 тыс. человек. Еще один архивный файл, поменьше, содержит данные тестирования, ассоциируемые с сервисом доставки Uber Eats.


Компания Teqtivity опубликовала заявление, подтвердив взлом своих систем. Как оказалось, неизвестные хакеры получили доступ к ее бэкапу в облаке Amazon. На сервере хранились копии исходников и файлы с клиентскими данными.

Скомпрометированная информация включает сведения об устройствах (серийный номер, марка, модель, технические характеристики), а также ФИО, рабочий адрес электронной почты и место работы пользователей. Жертва взлома уже сообщила об инциденте в правоохранительные органы и проводит расследование.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru