



Кибершпионы Cloud Atlas вновь атакуют российский госсектор

Кибершпионы Cloud Atlas вновь атакуют российский госсектор

Кибершпионы Cloud Atlas вновь атакуют российский госсектор

В III квартале Positive Technologies зафиксировала новые атаки Cloud Atlas на территории России. Разбор одной из них показал, что техники и инструменты преступной группы практически не изменились.

Русскоязычная группировка Cloud Atlas, появившаяся на интернет-арене в 2014 году, специализируется на шпионаже и краже конфиденциальных данных. В Positive Technologies ее деятельность отслеживают с 2019 года; по данным ИБ-компании, хакеров в основном интересуют госструктуры России, Белоруссии, Азербайджана, Турции и Словении.

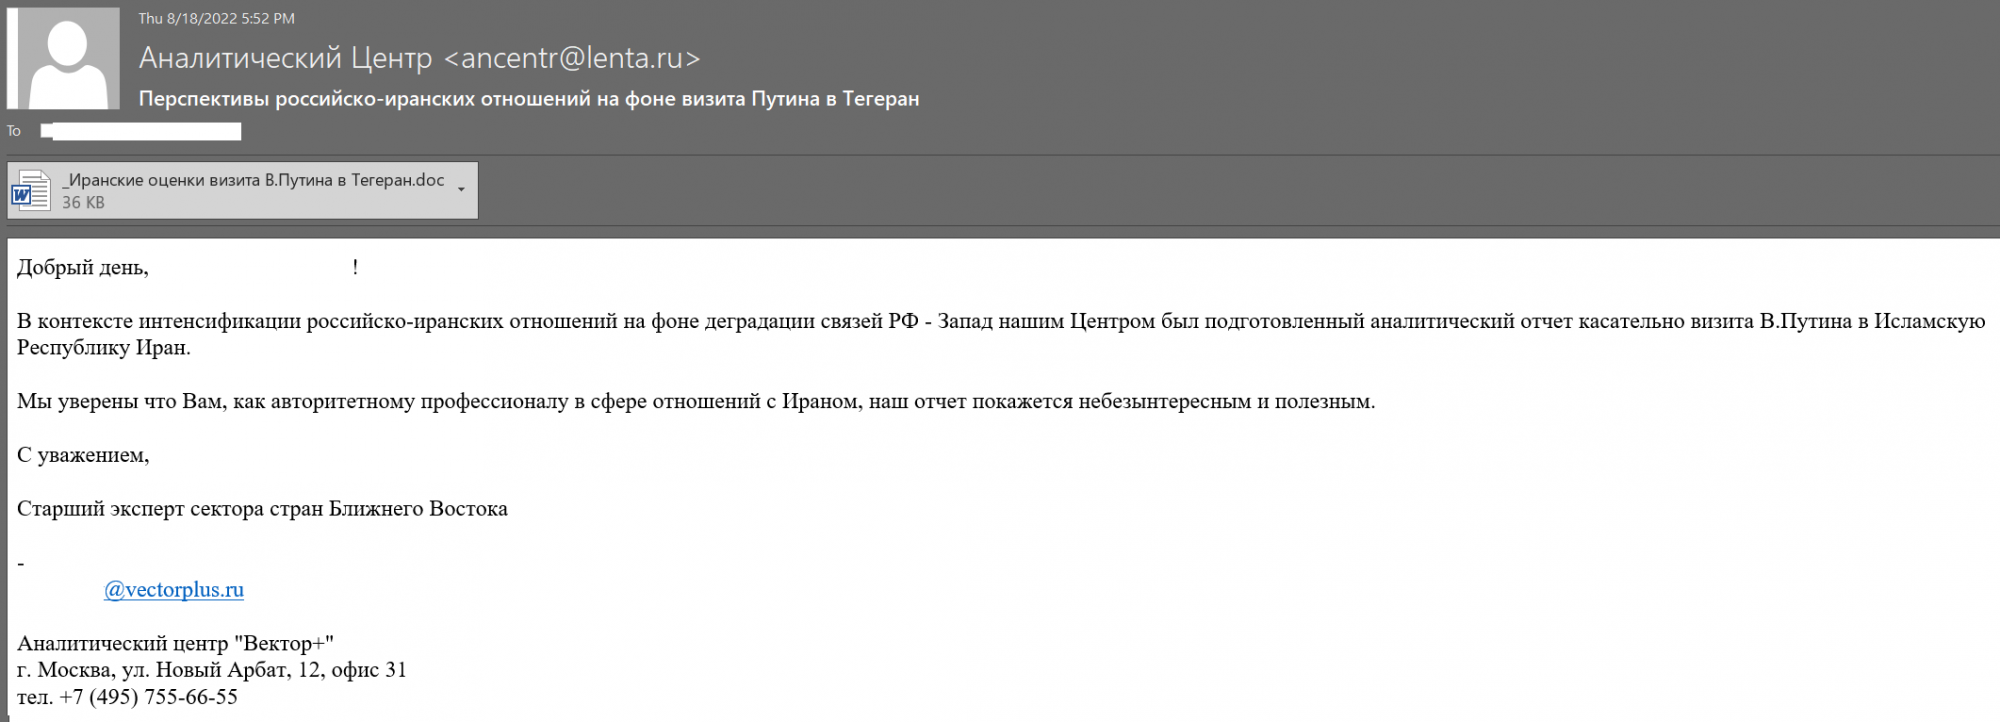
Целевые атаки Cloud Atlas обычно начинаются с поддельного письма с вредоносным вложением. В качестве приманки используются актуальные политические события, представляющие интерес для получателя сообщения.

Адреса отправителя сфальсифицированы, но выглядят убедительно. Так, одна из недавних вредоносных рассылок проводилась от имени «Лента.Ру», при этом письма отправлялись с аккаунта @lenta.ru, который позволяет создать Rambler.


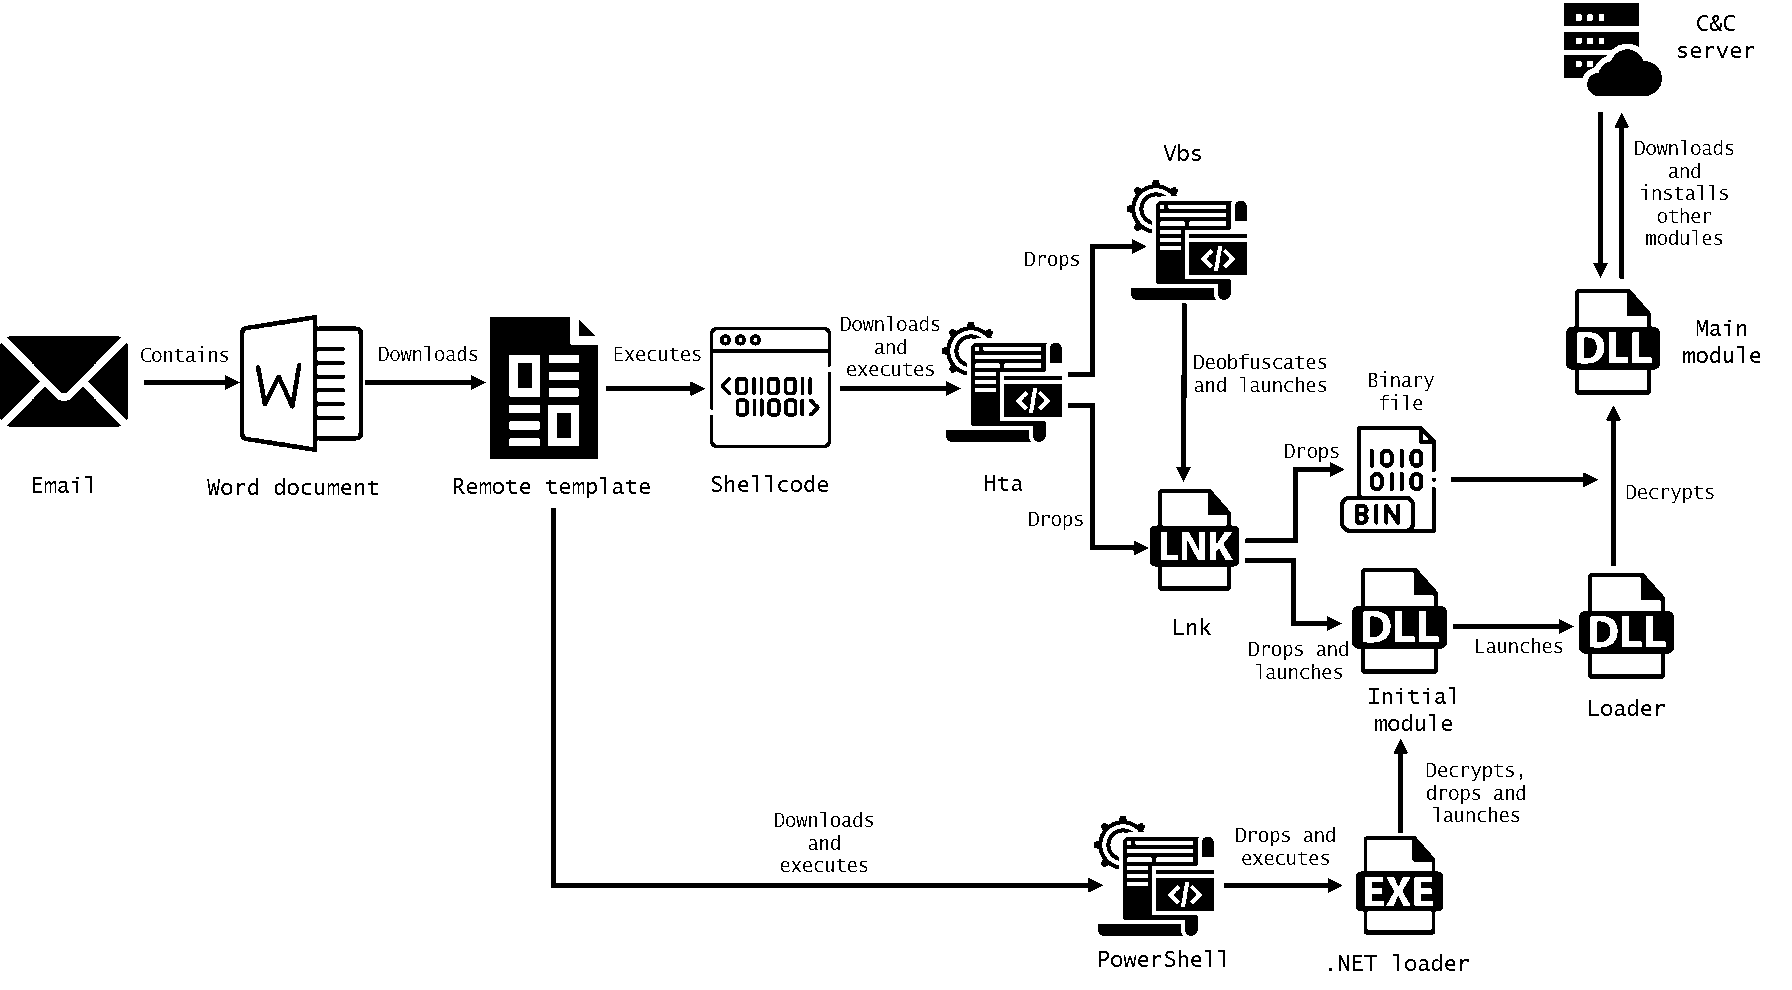
Прикрепленный файл Word содержит маскировочный текст, скопированный из легитимного источника, в который вставлена ссылка на вредоносный шаблон на удаленном сервере. Этот файл может содержать макрос или эксплойт (например, CVE-2017-11882).

В ходе исследования специалисты выявили несколько схем многоэтапного заражения, использующих разные инструменты:


Своих вредоносов Cloud Atlas тщательно скрывает: использует обфускацию, документированные возможности Microsoft Office, легитимные облачные хранилища (OpenDrive), одноразовые запросы на получение полезной нагрузки.

«Все обнаруженные образцы имели достаточно большой размер, а также были обфусцированы, — комментирует Даниил Колосков, старший специалист отдела PT, занимающегося исследованием ИБ-угроз. — Почти все функции, расшифровывающие загрузчик, содержали большое количество полиморфного кода, используемого для затруднения анализа. Сам загрузчик хранился исключительно в памяти процесса и на диске никаким образом не присутствовал».

Все регистрируемые хакерами C2-серверы используются лишь для удаленной загрузки шаблонов. Исследователям удалось выявить семь таких адресов:

  • checklicensekey.com;
  • comparelicense.com;
  • driver-updated.com;
  • sync-firewall.com;
  • system-logs.com;
  • translate-news.net;
  • technology-requests.net (замаскирован под сайт Hoosier Heights — владельца скалодромов в штате Индиана).
Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru