



CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

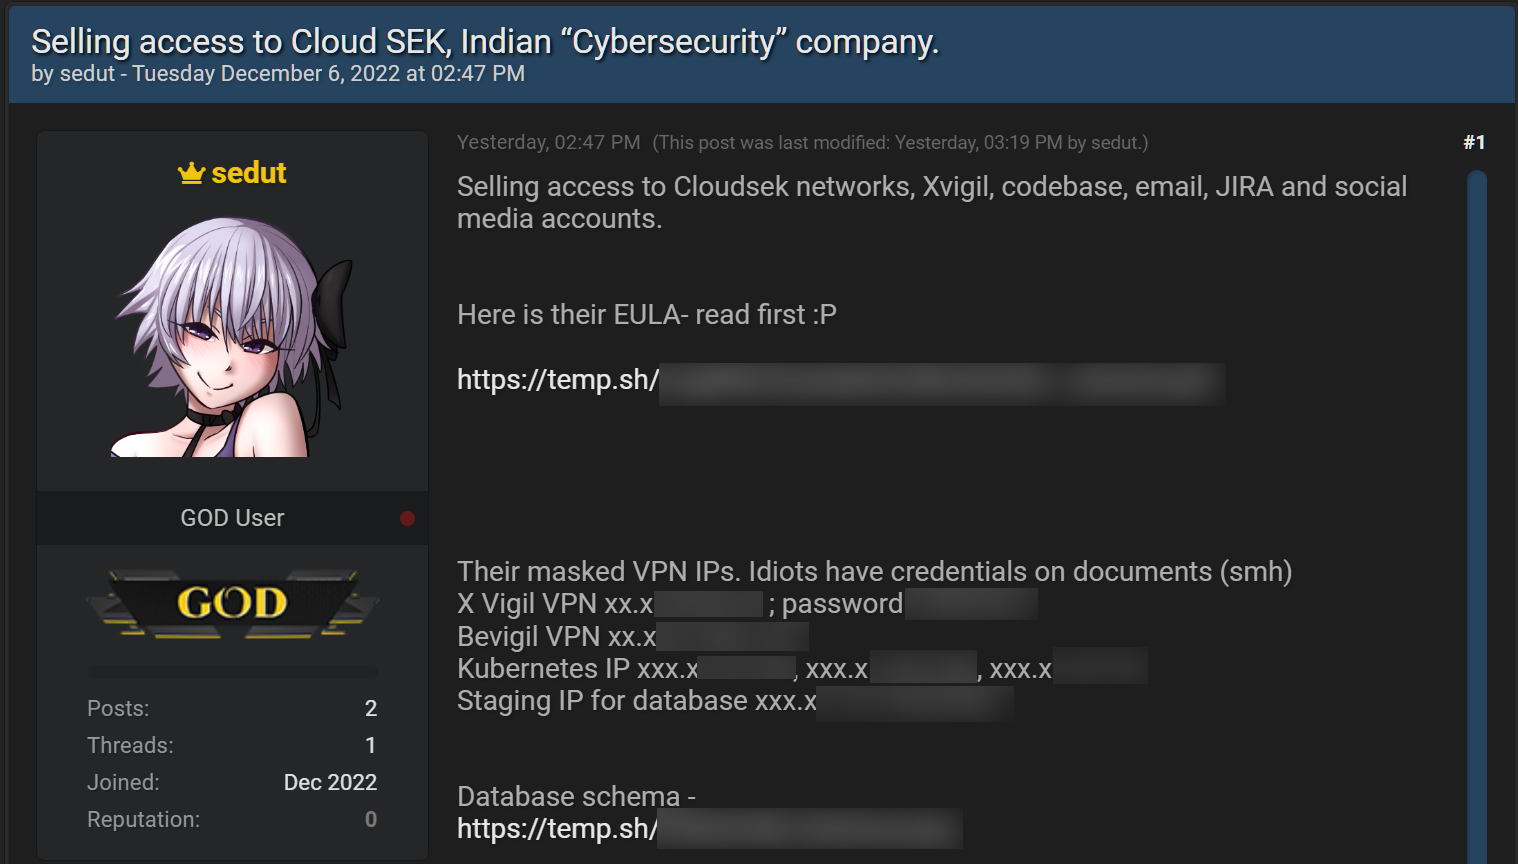
На хакерских форумах появилось объявление о продаже доступа к сетям, инструментам и аккаунтам CloudSEK. Индийская ИБ-компания подтвердила факт утечки и подозревает, что к атаке причастен коллега — злостный нарушитель общепринятых правил и норм конкуренции.

Расследование показало, что продавец, некто sedut, имеет нулевую репутацию в даркнете и создал аккаунт специально для продвижения своего лота. На счету sedut лишь два рекламных поста, посвященных инциденту в CloudSEK, — от 5 и 6 декабря.


Как оказалось, в конце прошлого месяца рабочий лэптоп одного из сотрудников CloudSEK пришлось отдать в сервис из-за возникших проблем. Из ремонта он вернулся с перезалитой Windows и инфостилером Vidar в придачу. Вредонос украл все найденные пароли и куки, данные были выставлены на торги в даркнете и в тот же день куплены для проведения целевой атаки. 

В итоге злоумышленнику удалось взломать Jira-аккаунт владельца зараженного лэптопа и получить доступ к задачам Jira и страницам Confluence с внутренними документами и учебными видео и скриншотами. До базы данных Elastic и исходных кодов продуктов CloudSEK автору атаки, вопреки уверениям, добраться не удалось.

Скомпрометирован Twitter-аккаунт CloudsekXvigil (не основной). Пользовательские данные в целом не пострадали, слиты лишь имена и заказы трех клиентов, оповещенных через Twitter. Репортер BleepingComputer попытался выяснить, кого именно CloudSEK подозревает в проведении целевой атаки, однако в ИБ-компании отказались назвать имя, но пообещали и далее обновлять свою блог-запись по мере выявления подробностей.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru